
 #1
Ferramentas para extrair dados sensíveis de sistemas comprometidos sem detecção.
Recomendado pelo Kitploit
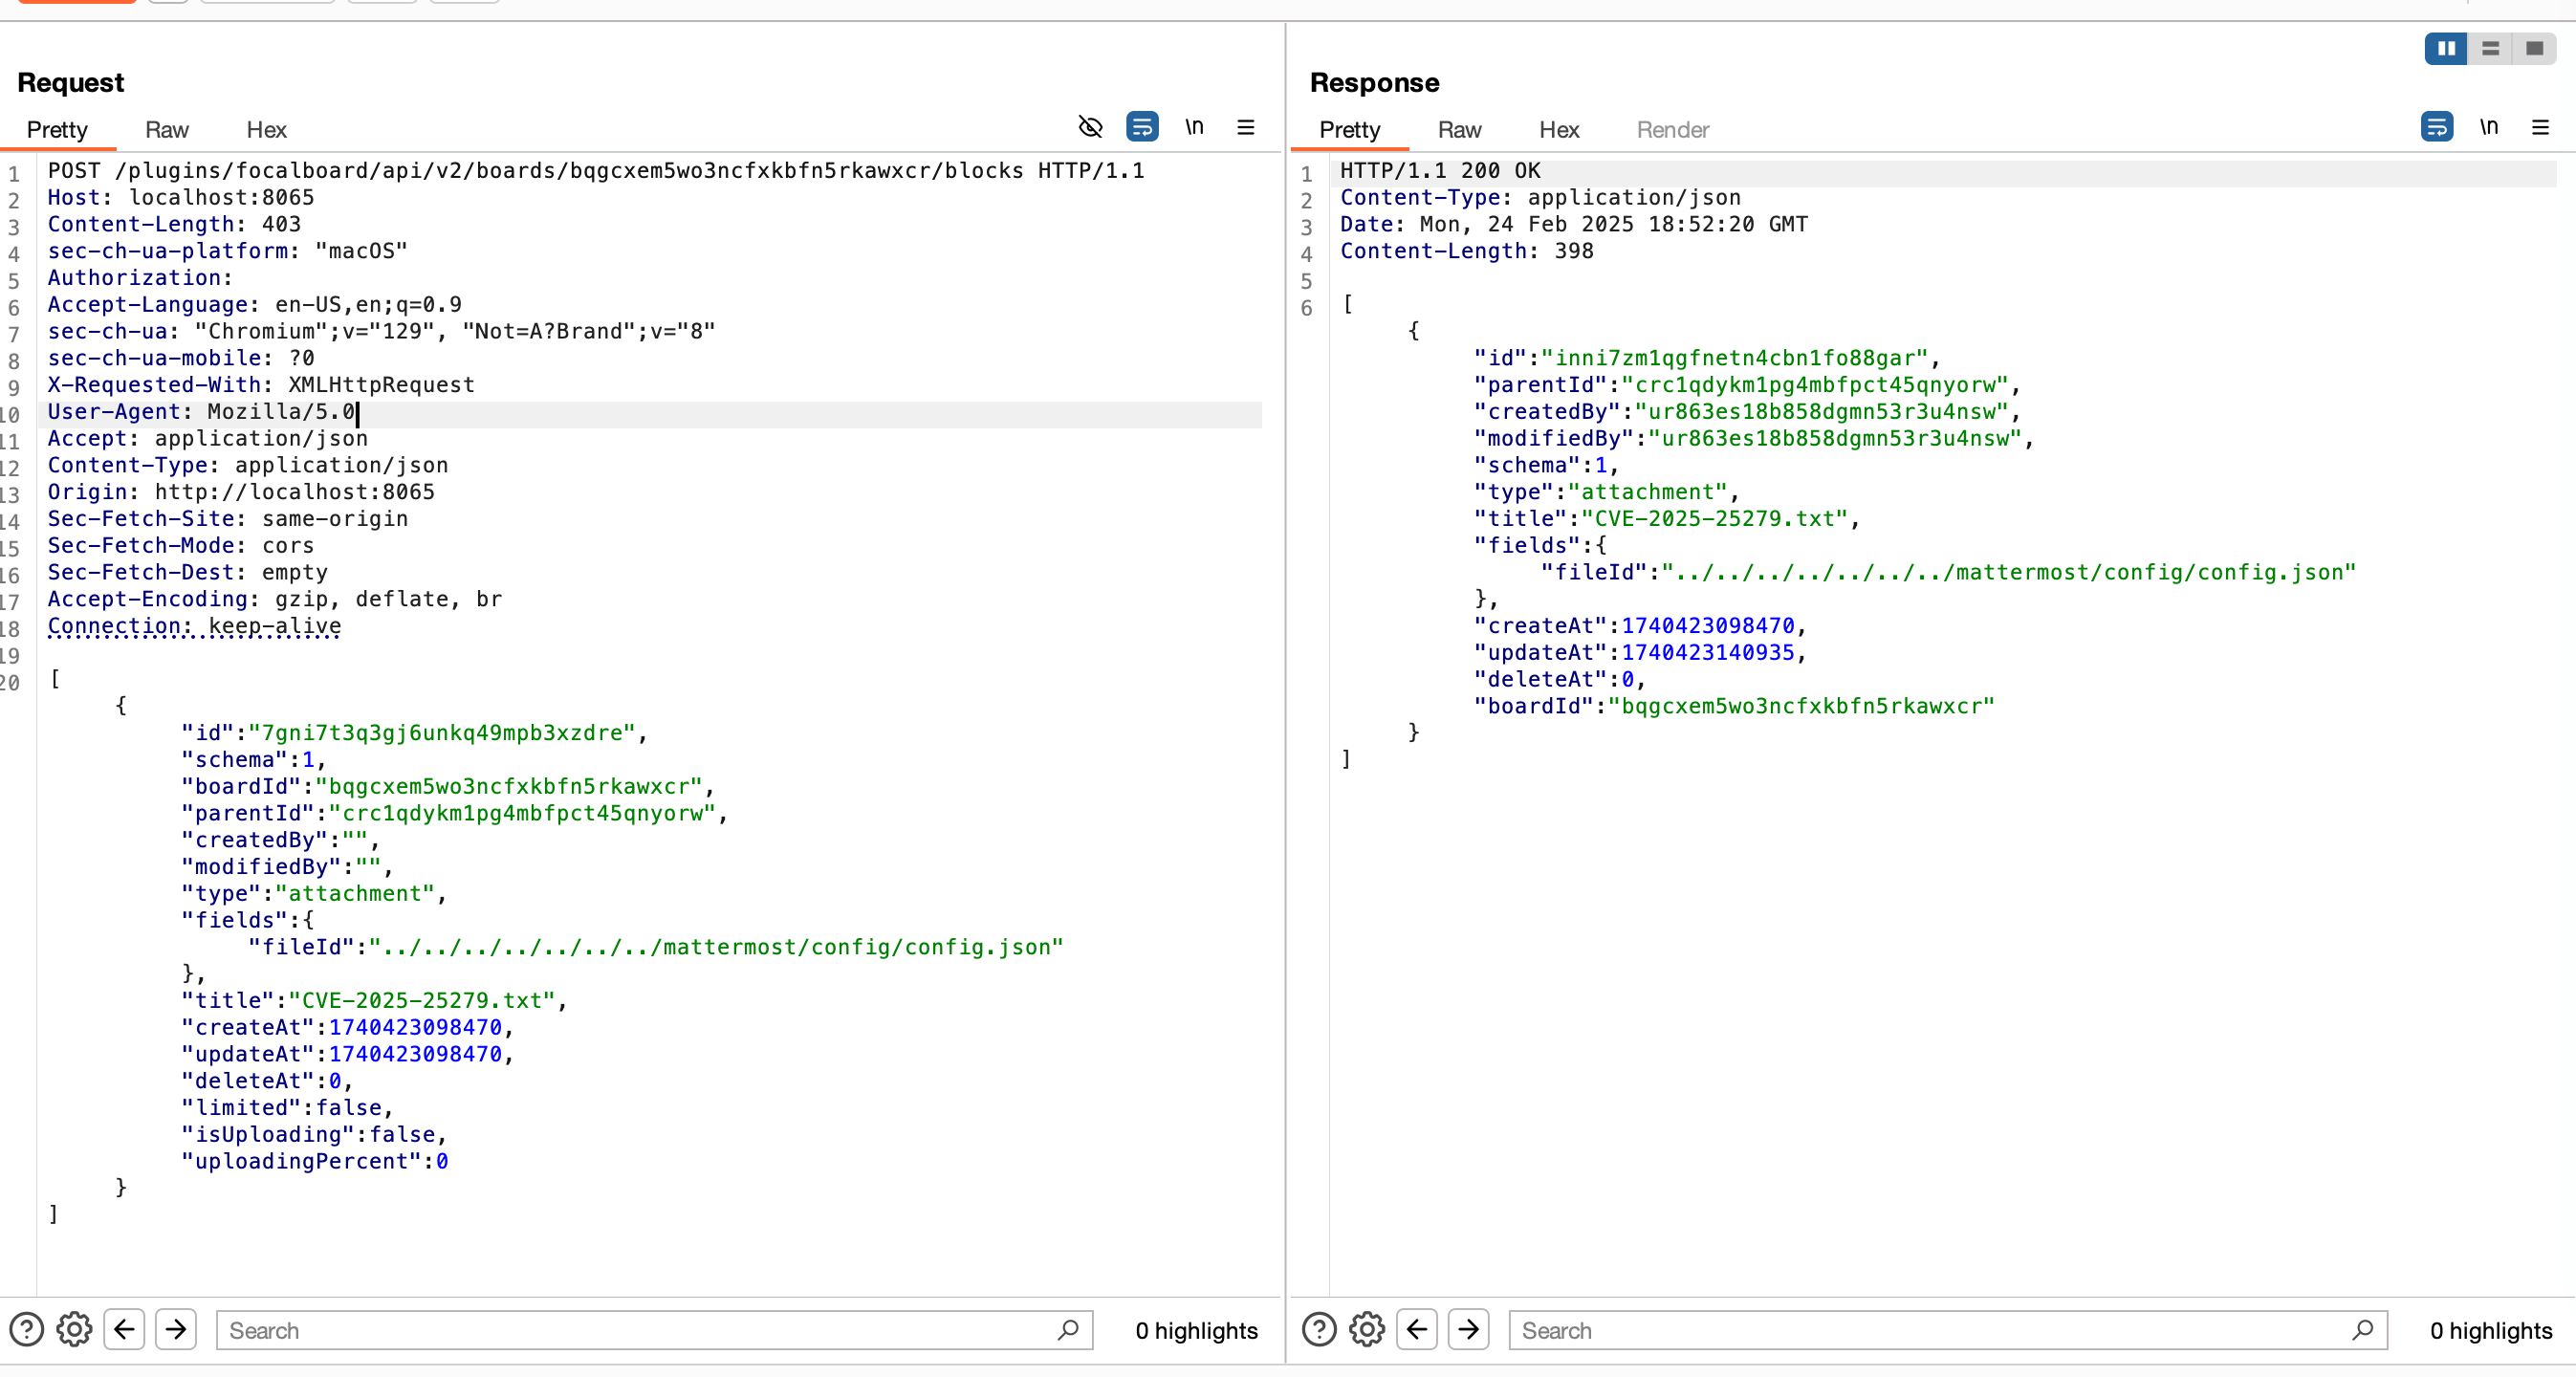
 numanturle/cve-2025-25279
Prova de conceito para CVE-2025-25279: travessia de caminho no Mattermost Boards permite leitura arbitrária de arquivos por meio de arquivo de…
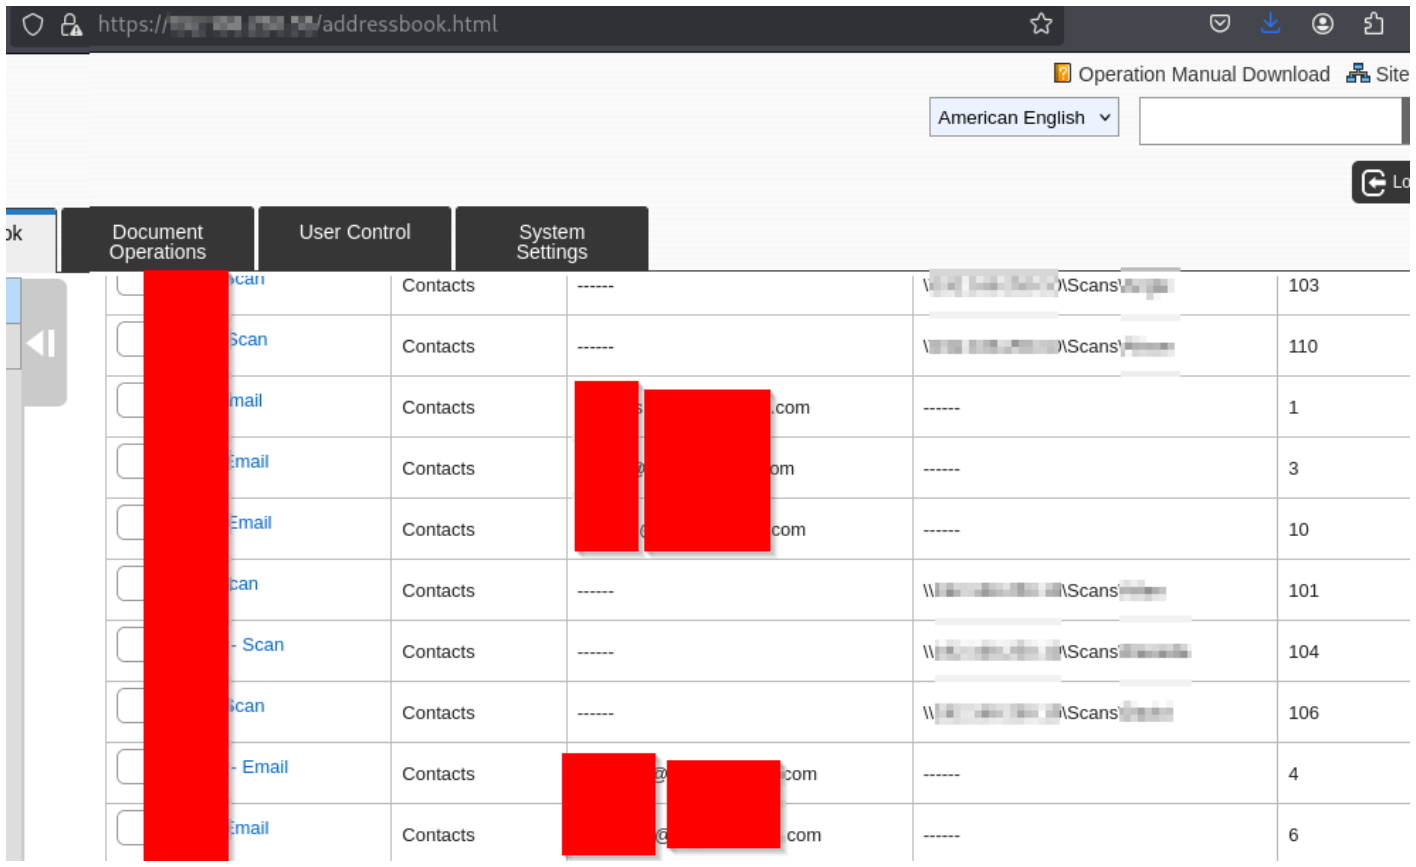 redr0nin/cve-2026-63563
Modificação não autenticada do catálogo de endereços em impressoras multifuncionais Sharp MX/BP
 0ggp4r1s/osint-pattern-analyzer
Ferramenta OSINT automatizada para descoberta de números de telefone, detecção de padrões e correlação entre plataformas.
 b1tbreaker/cve-2025-48708
Falta de sanitização de argumentos levando ao vazamento de senhas em versões do Ghostscript PDF até 10.05.0.
 juaanreis/pepescraper
Coletor de conteúdo do 4chan
 acceis/exploit-cve-2022-0482
Easy!Appointments < 1.4.3 - Divulgação não autenticada de PII (eventos)
 007criptografia/c-cve-2024-0044
CVE-2024-0044: uma vulnerabilidade de alta gravidade do tipo "executar como qualquer aplicativo" que afeta as versões 12 e 13 do Android
 dakotanelson/multicat
RAT de PoC usando a biblioteca de exfiltração de dados sneaky-creeper
 chethine/esfileexplorer-cve-2019-6447
Explorando Vulnerabilidade do Android no ES File Explorer
 jisung-pacific/hdi-graphrag-attack
Implementação de pesquisa do Hop-Decayed Influence (HDI) e da estrutura de ataque 3S, expondo vulnerabilidades estruturais de indexação auxiliar em…
 hannob/cve-2020-27603-bbb-libreoffice-poc
Prova de Conceito da vulnerabilidade de exfiltração de arquivos do Libreoffice no Big Blue Button
 hritikthapa7/cve-2023-31711
Vulnerabilidade de dia zero no leitor de impressão digital biométrico ZKTEco.
 jonstratton/selenium-node-takeover-kit
Uma coleção de testes selenium que pode auxiliar na tomada de controle de um nó selenium
 joshatticus/ztewaste
Extraia uma quantidade preocupante de informações de usuários de dispositivos Unisoc ZTE usando CVE-2022-38694.
 crackercat/rootsmart-v2.0
Desenvolvimento de Ransomware Android - Criptografia AES256 + CVE-2019-2215 (shell root reverso) + Exfiltração de Dados
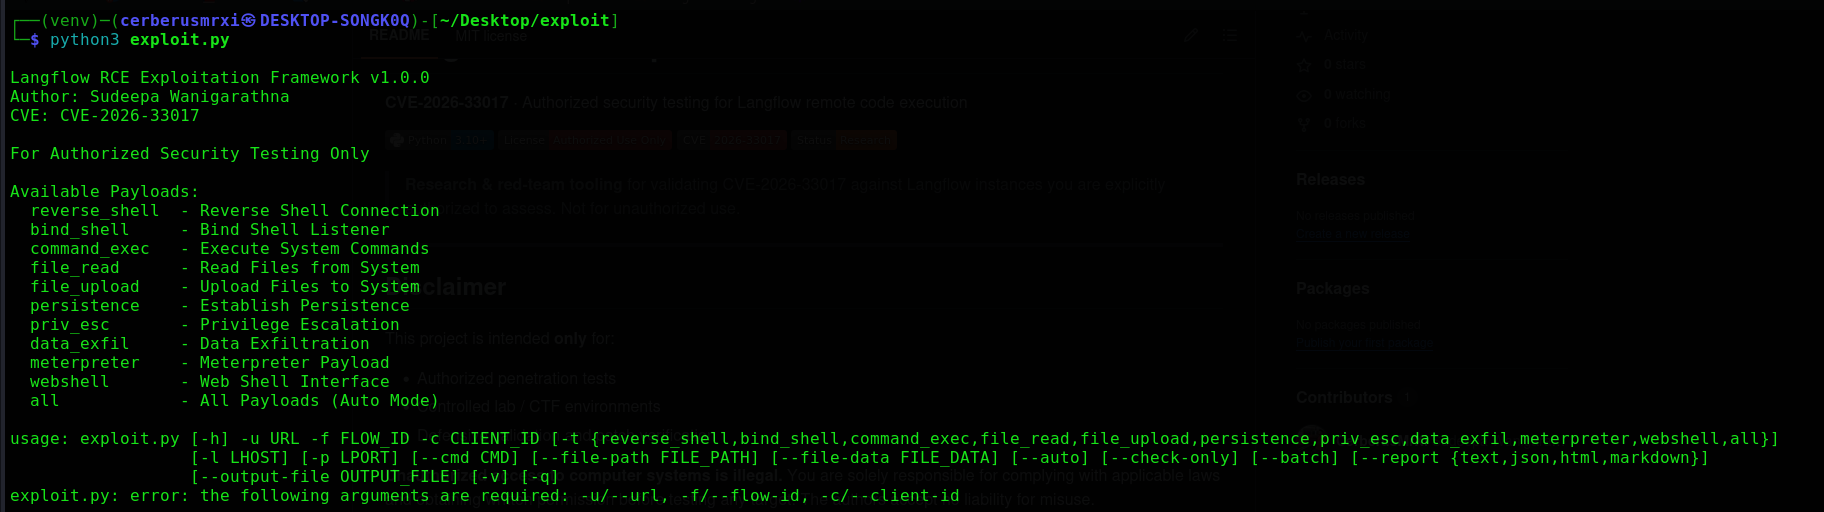 cerberusmrxi/langflow-cve-2026-33017-exploit
Ferramenta de exploração da CVE-2026-33017 para Langflow <1.9.0. Recursos: reverse shells, execução de comandos, operações de arquivos, persistência…
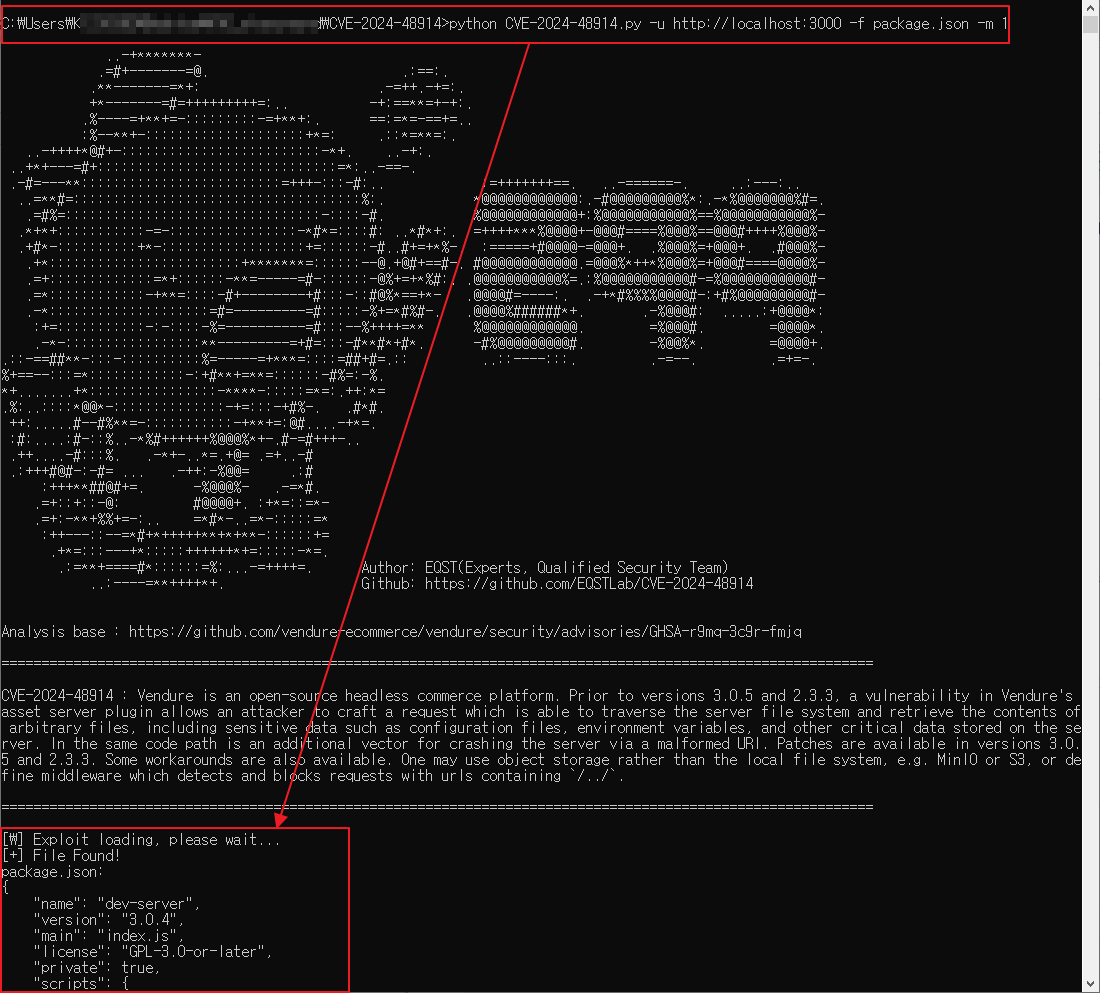 eqstlab/cve-2024-48914
Leitura Arbitrária de Arquivos e DoS no exploit vendure-ecommerce
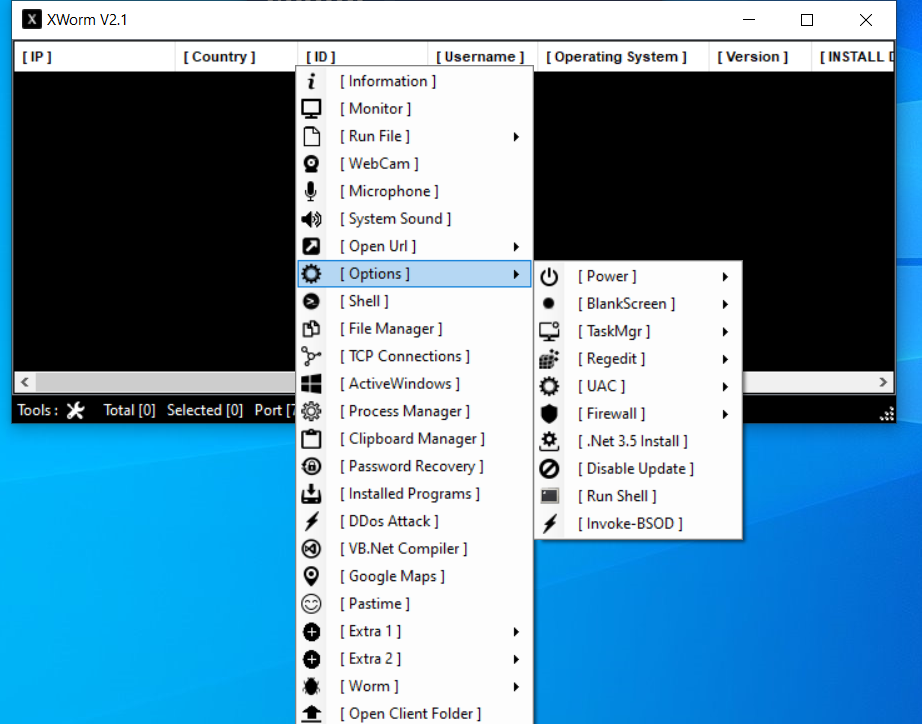
 manturever/xworm-rat
⭐️O famoso XWorm RAT, versão 2.1. Apenas para fins educacionais.








