
 #1
Ferramentas para extrair dados sensíveis de sistemas comprometidos sem detecção.
Recomendado pelo Kitploit

 voidsecsoftwares/voidsec-proxy
Kit de ferramentas de segurança ofensiva multi-módulo para encadeamento de proxy SOCKS5, varredura de portas, enumeração de DNS, quebra de hash,…
 quinnbast/malicious-mcp
Um repositório de prova de conceito mostrando como um servidor MCP não confiável pode roubar literalmente tudo...
 iulianvostrut/contexthound
CLI de análise estática que escaneia bases de código em busca de injeção de prompt em LLM, exfiltração de dados, jailbreak e vulnerabilidades de…
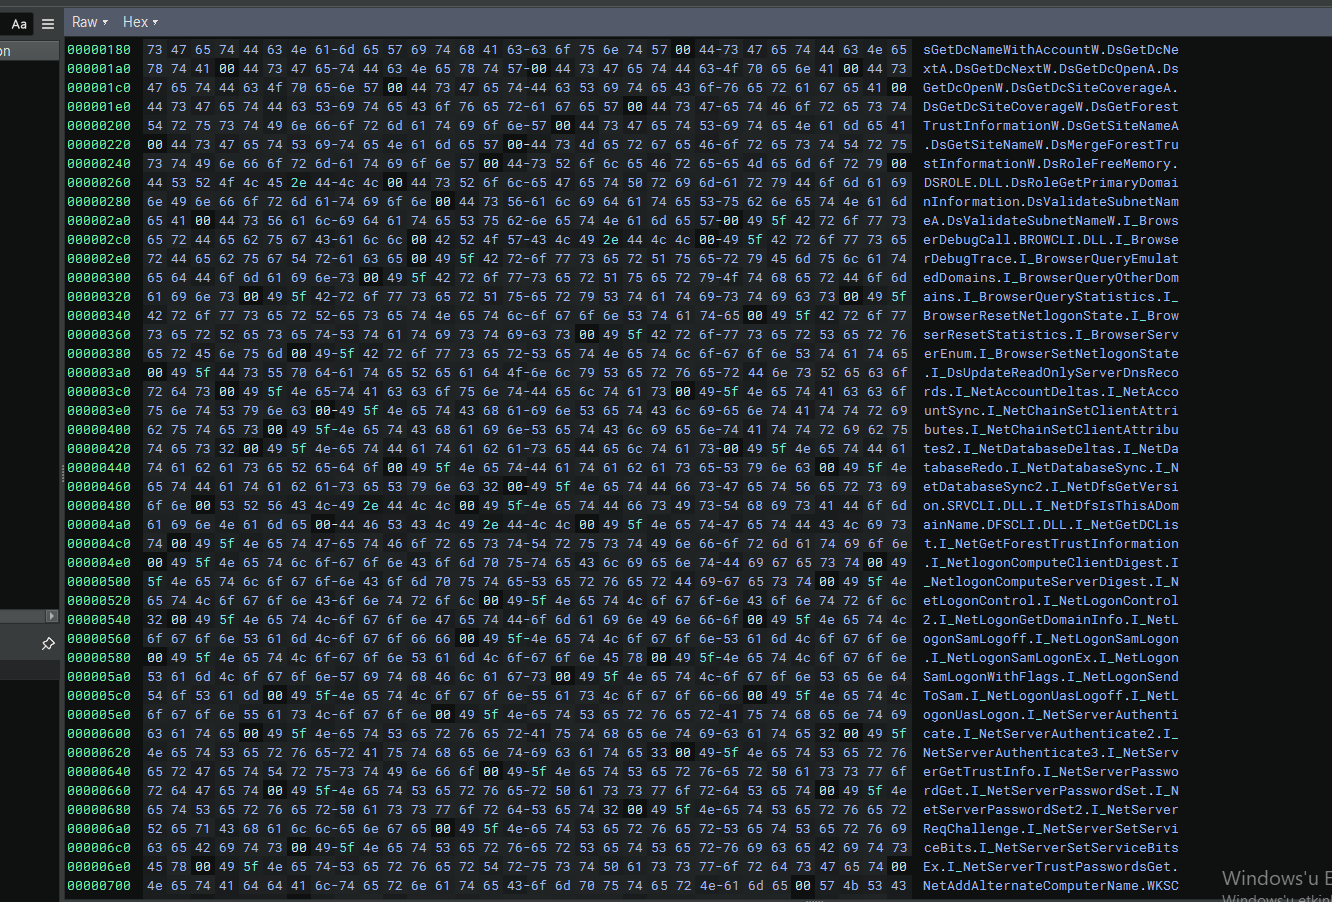 kaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis
Análise de engenharia reversa do AcrStealer, um sofisticado info-stealer que utiliza protocolos personalizados, roubo de credenciais de navegador e…
 owasp/piihunter
Escaneia bancos de dados PostgreSQL e issues do Jira em busca de PII usando regex, NER/ML e detecção opcional por LLM auto-hospedado, com relatórios…
 pr0xylife/gozi
Trojan bancário com capacidades de injeção no navegador e comando e controle, usado para roubar credenciais e dados financeiros; relevante para…
 shadowforge-cyber/cve-2026-65660-poc
Exploit de Injeção de Código em Diretiva de Registro Maliciosa
 linnemanlabs/glimmer
Emulação de adversários e framework C2 para pesquisa de segurança
 agathanon/cve-2022-44268
Gerador e extrator de payload para CVE-2022-44268 escrito em Python.
 monoxgas/mailorder
Nalpeiron Licensing Service (NLSSRV32) leitura arbitrária de disco [CVE-2019-19315]
 jricramc/aigate
Scanner de Segredos em Prompts de IA: proxy local e hook do Claude Code que bloqueia segredos antes que eles atinjam APIs de IA
 5ky9uy/glass-cage-i18-2025-24085-and-cve-2025-24201
Glass Cage é uma cadeia de RCE baseada em PNG, de zero clique, no iOS 18.2.1, que explora WebKit (CVE-2025-24201) e Core Media (CVE-2025-24085) para…
 adversis/screenscrub
Encontre credenciais em capturas de tela, salve-as no seu gerenciador de segredos e remova-as irreversivelmente da imagem — local, offline, baseado…
 ch4120n/cve-2026-15409
Prova de conceito de exploit para CVE-2026-15409 (SonicWall SMA 1000 RCE) via distribuição Erlang sobre WebSocket. Alcança execução remota de código…
 abraxas/veneficus
Implante 0day ponta a ponta super elite. Cadeia de ataque completa. Explorar, escalar, pivotar, envenenar, persistência.
 jnschaeffer/cve-2022-44268-detector
Detecta imagens que provavelmente exploram CVE-2022-44268
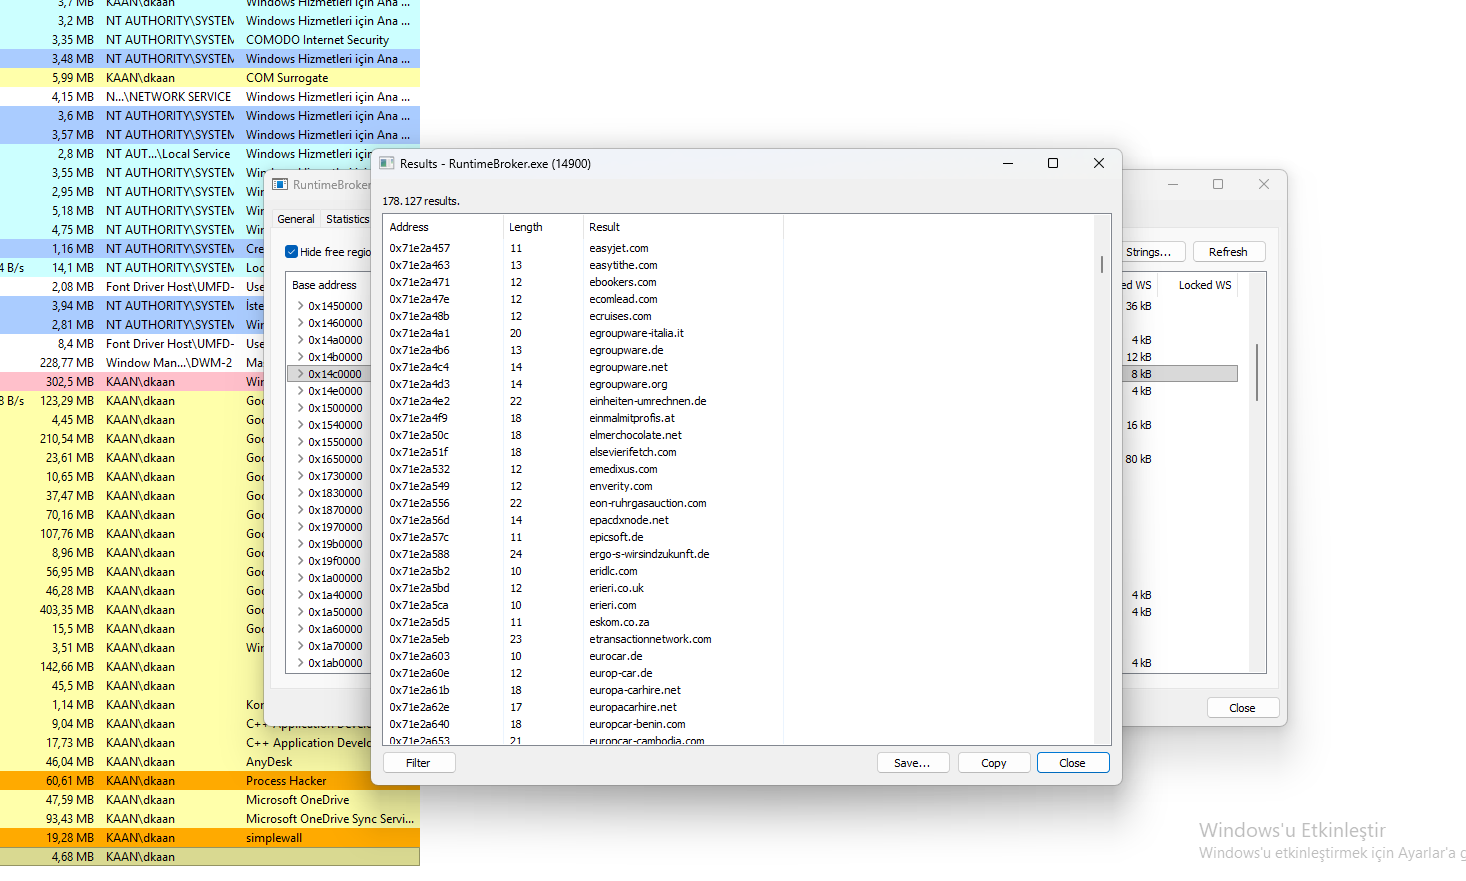 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Análise de engenharia reversa do StealC Stealer, um info-stealer que utiliza hollowing do RuntimeBroker.exe, infraestrutura de C2 e extração de…
 ridhinva/drupal-jsonapi-sqli-scanner
Escaner: CVE-2026-9082 Drupal PostgreSQL SQLi via JSON:API — escaner Python para SQLi não autenticado que leva a RCE (CISA KEV)








