

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-63563 — Modificação não autenticada do catálogo de endereços em impressoras multifuncionais Sharp MX/BP | Kitploit
Ferramentas/GitHubGitHub/redr0nin/cve-2026-63563
Ataques de SenhaAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebExfiltração de DadosSegurança de Hardware e IoT
GitHubredr0nin/cve-2026-63563

CVE-2026-63563

Modificação não autenticada do catálogo de endereços em impressoras multifuncionais Sharp MX/BP

Ver Repositório
2144há 2 mesesAinda não revisado
Compartilhar

CVE-2026-63563 - Modificação não autenticada do catálogo de endereços em impressoras multifuncionais Sharp MX/BP

Aviso do fornecedor: Comunicado de Segurança de Produto Sharp 2026-004 (publicado em 31 de julho de 2026)

Resumo

As impressoras multifuncionais das séries Sharp MX/BP expõem o catálogo de endereços por meio da interface web do dispositivo sem exigir autenticação na configuração padrão. Um atacante remoto não autenticado pode visualizar e modificar destinos de digitalização configurados, como Pasta de Rede SMB, FTP, Desktop e E-mail, sem conhecer ou substituir as credenciais armazenadas.

Existem dois vetores de ataque principais, resultantes:

  1. Coleta de credenciais: Redirecionar um destino de digitalização existente para uma infraestrutura controlada pelo atacante faz com que a impressora se autentique nele com a conta armazenada (se estiver conectado à rede)
  2. Exfiltração silenciosa de documentos. Um endereço de e-mail controlado pelo atacante pode ser adicionado ao lado de um destino existente, gerando uma cópia de cada documento digitalizado sem interromper a entrega normal.

Ambos decorrem da mesma causa raiz: a proteção por senha da página web do dispositivo não é aplicada na configuração fornecida.

Modelos afetados

Confirmados durante os testes: MX-3071, MX-M3070, BP-70C45. O comportamento pareceu consistente entre os modelos MX e BP em geral. O comunicado da Sharp traz a lista completa de modelos e firmwares afetados.

Detalhe técnico

Exposição do catálogo de endereços

Navegar até /addressbook.html retorna o catálogo de endereços do dispositivo sem nenhuma solicitação de autenticação. Isso por si só vaza endereços de e-mail internos e, com frequência, caminhos e nomes de host SMB internos.
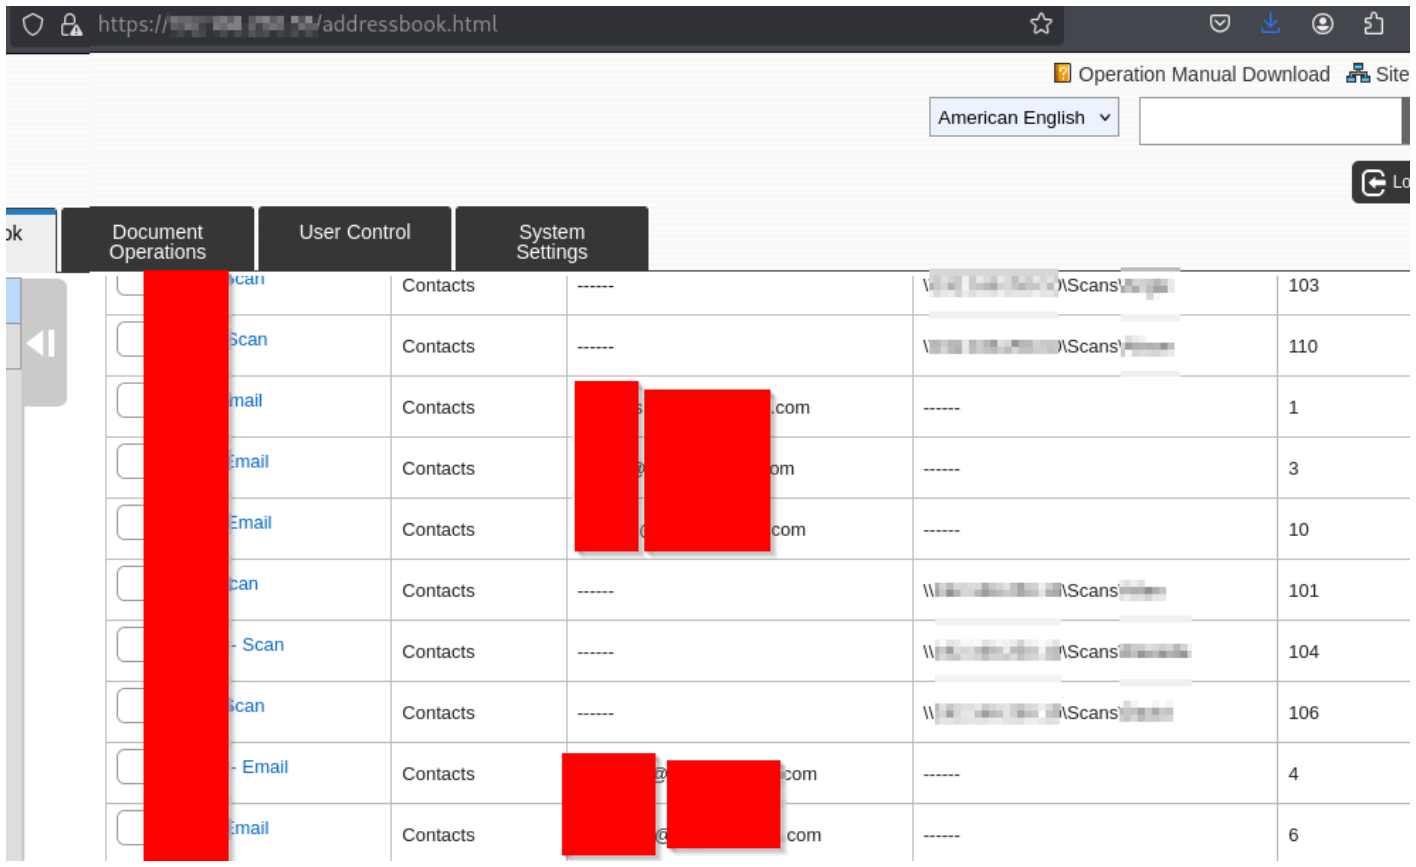
Listagem do catálogo de endereços retornada sem autenticação

Abrir uma entrada revela o tipo de destino e qual destino está definido como padrão. Selecionar a guia Pasta de Rede mostra um caminho de rede pré-preenchido, nome de usuário e um campo de senha mascarada. O material de credencial é mantido no lado do servidor e não é limpo quando o caminho é editado; portanto, o caminho pode ser alterado sem fornecer ou conhecer a senha.

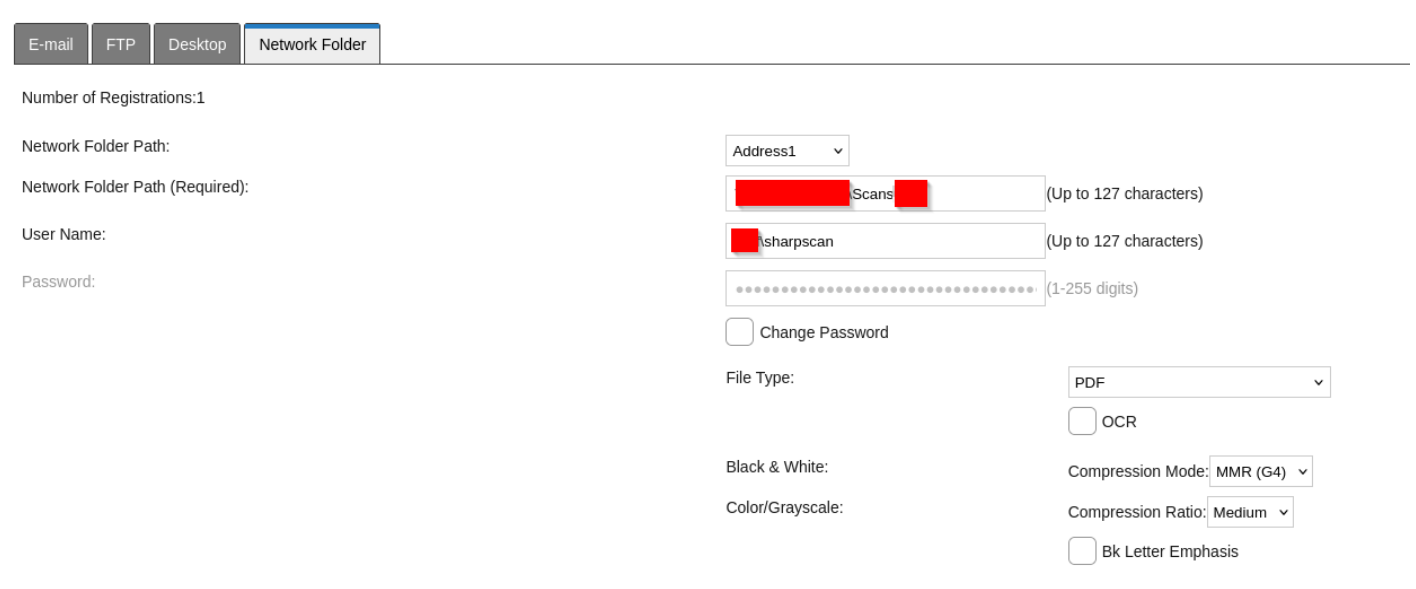
Entrada do catálogo de endereços com Pasta de Rede definida como destino padrão

Guia Pasta de Rede mostrando credenciais corporativas pré-preenchidas

Roubo de credenciais

Como a credencial armazenada sobrevive à modificação do caminho, um atacante pode apontar o destino da Pasta de Rede para um compartilhamento SMB malicioso. Na próxima vez que um usuário digitalizar, a impressora autentica-se externamente para o host do atacante:
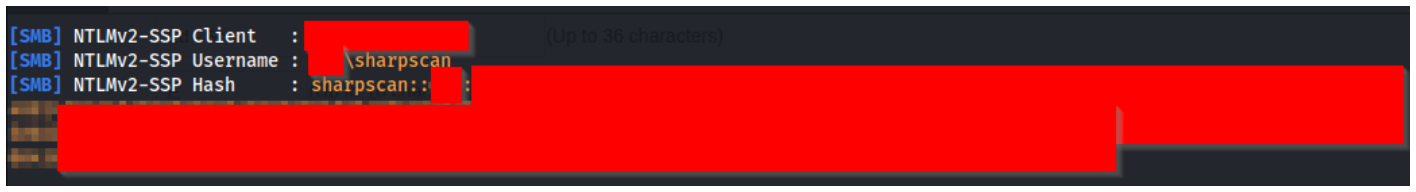
Hash NTLMv2-SSP da conta de serviço de digitalização capturado da impressora

Externamente, isso gera um hash NTLMv2 que pode ser quebrável dependendo do comprimento da senha. Internamente, é pior: o Responder, combinado com uma ferramenta de relay, passa o material diretamente para hosts sem assinatura SMB, eliminando a necessidade de quebrar qualquer coisa. Dependendo dos privilégios da conta de serviço vinculada ao destino de digitalização, isso pode escalar para um comprometimento do domínio, e essa técnica já foi confirmada e utilizada por colegas.

O mesmo padrão se aplica às guias FTP e Desktop. As credenciais armazenadas persistem e o IP ou caminho do destino pode ser reescrito.

Backdoor silenciosa via destino de e-mail

A modificação do caminho não vem sem custo: ela interrompe a entrega real, então há uma janela limitada antes que um usuário perceba que suas digitalizações não estão chegando.

A variante por e-mail evita isso. Se uma entrada tiver uma Pasta de Rede definida como destino padrão, um atacante pode adicionar um endereço de e-mail na guia E-mail e marcá-lo como padrão também.
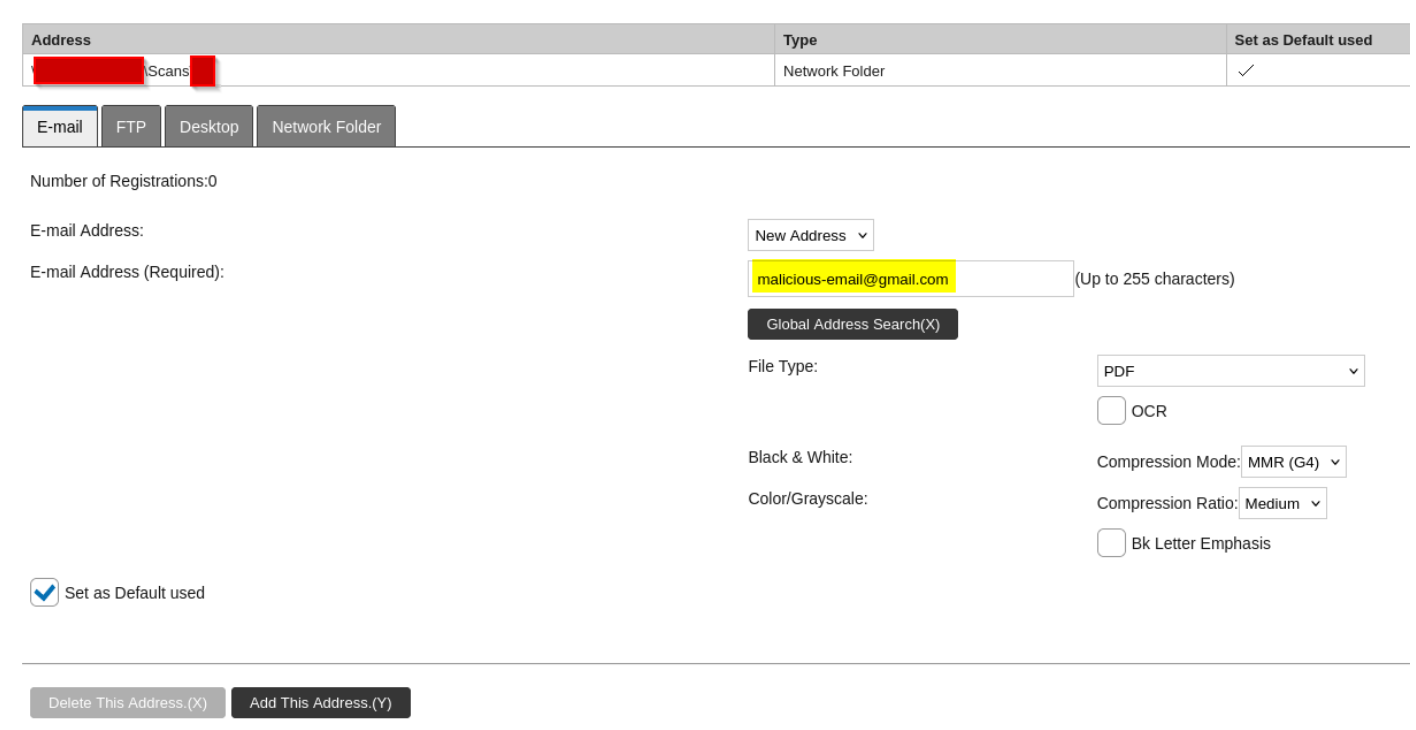
Endereço de e-mail do atacante adicionado na guia E-mail e marcado como padrão

Ambos os destinos agora estão na entrada, cada um marcado como padrão:

Entrada mostrando o endereço de e-mail malicioso ao lado da pasta de rede original

As digitalizações continuam chegando ao compartilhamento SMB pretendido, e o atacante recebe uma cópia de cada documento. Nenhuma credencial é obtida dessa forma, mas não há nenhum indicador funcional para o usuário de que algo mudou. Repetido em todas as entradas do catálogo de endereços, isso insere backdoors no fluxo de documentos em toda a organização.
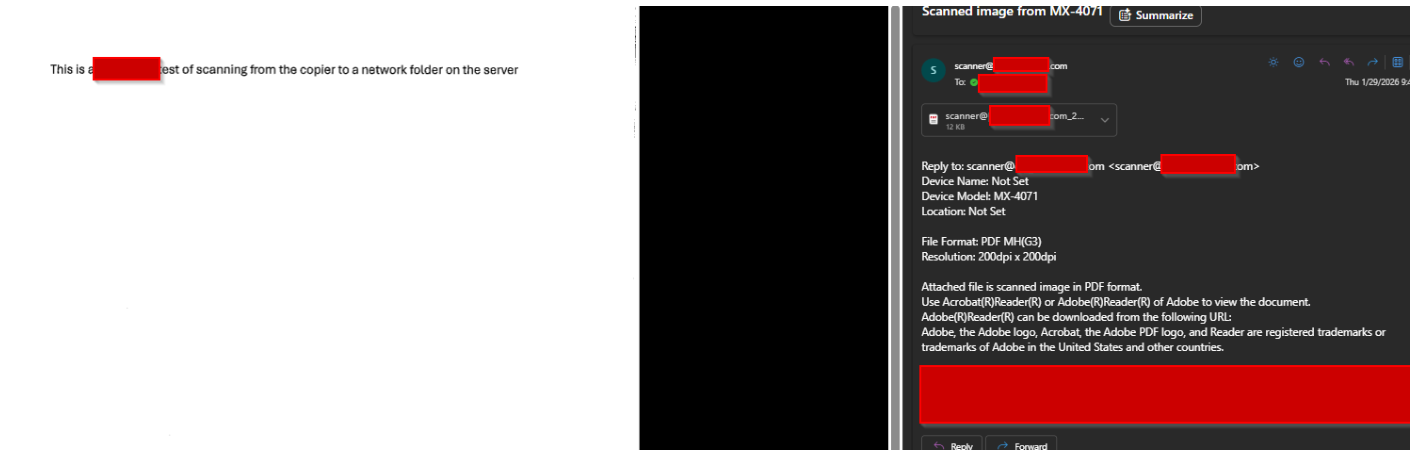
Documento digitalizado entregue na caixa de correio controlada pelo atacante

Prova de conceito

  1. Acesse https://<printer>/addressbook.html — nenhuma autenticação é solicitada. Endereços de e-mail internos e caminhos SMB ficam visíveis.
  2. Abra qualquer entrada do catálogo de endereços e observe o destino marcado como Definir como padrão usado.
  3. Selecione a guia Pasta de Rede. O caminho, o nome de usuário e uma senha armazenada (mascarada) são pré-preenchidos.
  4. Altere o caminho da Pasta de Rede para um compartilhamento SMB controlado pelo atacante e salve. A senha não é necessária.
  5. Execute o Responder (com uma ferramenta de relay, se interno) e aguarde a próxima digitalização. A impressora autentica-se externamente com a conta armazenada.
  6. Alternativamente, na guia E-mail, adicione um endereço do atacante, marque Definir como padrão usado e salve. Os documentos digitalizados são entregues tanto na pasta de rede original quanto para o atacante.

Linha do tempo de divulgação

DataEvento
Fevereiro de 2026Problemas relatados à Sharp com descrições e provas de conceito
Março de 2026A Sharp confirmou as vulnerabilidades
31 de julho de 2026A Sharp publicou o aviso/divulgação pública
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






