
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Exfiltração de Dados — Página 25 | Kitploit
Categorias

Exfiltração de Dados

Ferramentas para extrair dados sensíveis de sistemas comprometidos sem detecção.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
dnscat2 preview#1

dnscat2

GitHubiagox86/dnscat2
4.0khá 4 anos
iodine preview#2

iodine

GitHubyarrick/iodine
8.0khá 11 dias
chisel preview#3

chisel

GitHubjpillora/chisel
16.4khá 11 dias
sshuttle preview#5

sshuttle

GitHubsshuttle/sshuttle
13.5khá 3 dias
proxychains-ng preview#6

proxychains-ng

GitHubrofl0r/proxychains-ng
10.7khá 17 dias
sliver preview#7

sliver

GitHubbishopfox/sliver
11.7khá 19h 15m
merlin preview#8

merlin

GitHubne0nd0g/merlin
5.6khá 8 dias
Mythic preview#9

Mythic

GitHubits-a-feature/mythic
4.7khá 11 dias
Empire preview#10

Empire

GitHubbc-security/empire
5.2khá 1 mês
amass preview#11

amass

GitHubowasp-amass/amass
15.0khá 6 meses
Mais recentesRelevânciaMais popularesAtualizadas recentemente
751 resultados
android-cve-2010-4804 preview

android-cve-2010-4804

GitHubthomascannon/android-cve-2010-4804

Vulnerabilidade de Roubo de Dados Android
android-securityvulnerability-analysisexploitation+2
8há 12 anos
CVE-2017-18345-COM_JOOMANAGER-ARBITRARY-FILE-DOWNLOAD preview

CVE-2017-18345-COM_JOOMANAGER-ARBITRARY-FILE-DOWNLOAD

GitHubluth1er/cve-2017-18345-com_joomanager-arbitrary-file-download

O componente Joomanager até a versão 2.0.0 para Joomla! possui um problema de Download Arbitrário de Arquivos, resultando na exposição das…
vulnerability-analysisexploitationweb-application-exploitation+3
7há 7 anos
CVE-2024-34102-CosmicSting-XXE-in-Adobe-Commerce-and-Magento preview

CVE-2024-34102-CosmicSting-XXE-in-Adobe-Commerce-and-Magento

GitHubjakabakos/cve-2024-34102-cosmicsting-xxe-in-adobe-commerce-and-magento

CosmicSting: vulnerabilidade crítica de XXE não autenticada no Adobe Commerce e Magento (CVE-2024-34102)
vulnerability-analysisexploitationweb-application-exploitation+3
9há 2 anos
HiddenSteps preview

HiddenSteps

GitHubjgalego/hiddensteps

HiddenSteps — uma plataforma pessoal de inteligência de fluxo de trabalho local-first
osintreconnaissancedata-exfiltration+8
4há 6 dias
CVE-2020-17518 preview

CVE-2020-17518

GitHubqmf0c3uk/cve-2020-17518

Exploit Python para CVE-2020-17518, permitindo escrita arbitrária de arquivos via API REST do Apache Flink. Suporta alvo único e varredura em lote a…
vulnerability-analysisexploitationweb-application-exploitation+2
7há 5 anos
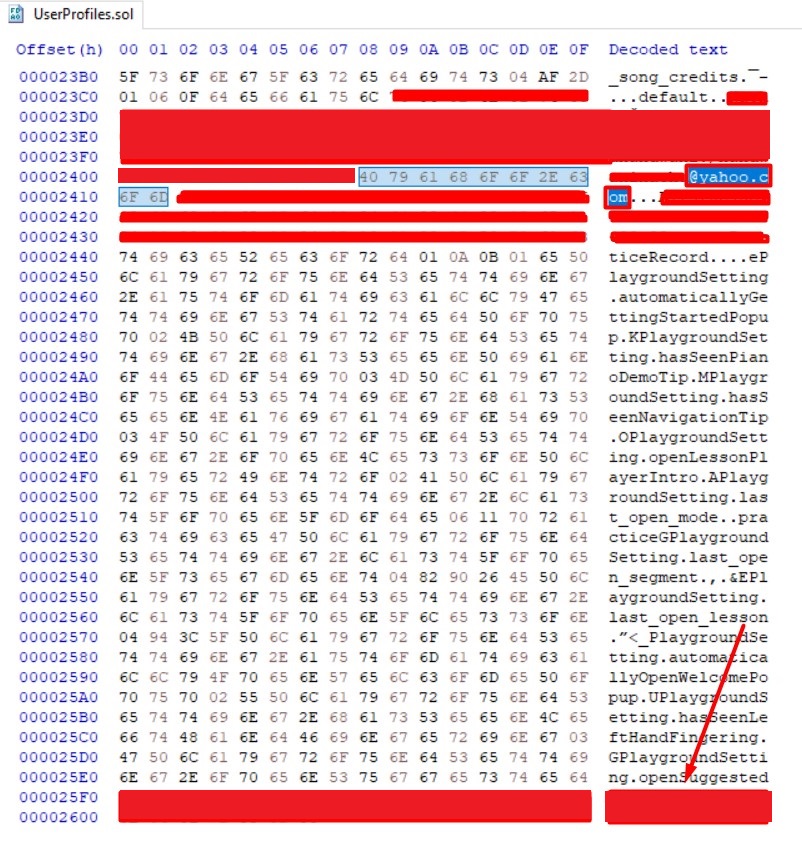
CVE-2020-24227 preview

CVE-2020-24227

GitHubnathunandwani/cve-2020-24227

Playground Sessions - Armazenando Credenciais de Usuário em Texto Claro
password-attacksvulnerability-analysisdata-exfiltration+2
9há 5 anos
godehashed preview

godehashed

GitHuban00byss/godehashed

Uma ferramenta em golang que usa a API do dehashed.com para pesquisar por ativos comprometidos.
osintpassword-attacksdata-exfiltration+1
10há 5 anos
CVE-2021-31800-Impacket-SMB-Server-Arbitrary-file-read-write preview

CVE-2021-31800-Impacket-SMB-Server-Arbitrary-file-read-write

GitHubp0dalirius/cve-2021-31800-impacket-smb-server-arbitrary-file-read-write

Uma path traversal em smbserver.py permite que um atacante leia/escreva arquivos arbitrários no servidor.
vulnerability-analysisexploitationweb-application-exploitation+2
11há 3 anos
CVE-2026-27944 preview

CVE-2026-27944

GitHubskynoxk/cve-2026-27944

Exploit automatizado para CVE-2026-27944 no Nginx UI: baixa e descriptografa backups, extrai segredos e cria contas de administrador fraudulentas…
authentication-authorizationvulnerability-analysisexploitation+3
9há 7 meses
web preview

web

GitHubosintbuddy/web

Grafos de entidades, mineração de dados OSINT e plugins. Conecte dados não estruturados e públicos para insights transformadores 🌐 (versão Web)
osintreconnaissancedata-exfiltration+4
8há 10 meses
CVE-2026-89013 preview

CVE-2026-89013

GitHubfaceless0x7/cve-2026-89013

Exploit em Python para CVE-2026-89013, um bypass de autorização hashp não autenticado no Dolibarr que permite leitura arbitrária de arquivos, com…

vulnerability-analysisexploitationweb-application-exploitation+5
6há 1 mês
CVE-2026-89012 preview

CVE-2026-89012

GitHubfaceless0x7/cve-2026-89012

Exploit em Python para CVE-2026-89012, um bypass da denylist de filtros SQL do Dolibarr que usa um oráculo blind-boolean para extrair hashes de senha…
password-crackingvulnerability-analysisexploitation+6
6há 1 mês
CVE-2026-1357-POC preview

CVE-2026-1357-POC

GitHubcybertechajju/cve-2026-1357-poc

Ferramenta automatizada de exploração para CVE-2026-1357, uma RCE não autenticada no WPvivid Backup & Migration. Verifica alvos WordPress, contorna…

reconnaissancevulnerability-scannersexploitation+5
9há 8 meses
Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis preview

Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis

GitHubkaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis

Análise de engenharia reversa do Dropper GCleaner, um malware que utiliza uma infraestrutura C2 resiliente, carregamento de driver de kernel,…

privilege-escalationmemory-forensicspersistence-mechanisms+6
6há 2 meses
blindxss-lite preview

blindxss-lite

GitHubyuyudhn/blindxss-lite

Um coletor e servidor de payload leve para Blind XSS (Cross-Site Scripting) construído com Flask

phishing-toolspayload-generationweb-application-exploitation+7
3há 3 dias
Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis preview

Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis

GitHubkaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis

Análise de engenharia reversa de shellcode em Python que realiza injeção APC no AnyDesk, exfiltra para um C2 via HTTPS com AES/RSA e persiste por…
dynamic-analysis-sandboxingencryption-decryption-toolspersistence-mechanisms+7
3há 18 dias
Rogue-MySql-Server preview

Rogue-MySql-Server

GitHubal1ex/rogue-mysql-server

Rogue-MySql-Server
exploitationdata-exfiltrationinformation-gathering+3
5há 6 anos
CVE-2026-84388-POC preview

CVE-2026-84388-POC

GitHubshadowforge-cyber/cve-2026-84388-poc

Restrição Imprópria de Camadas ou Frames de UI Renderizados (CWE-1021)

vulnerability-analysisexploitationweb-application-exploitation+3
há 1 mês
Anterior1…242526…42Próximo








