
 #1
Ferramentas para extrair dados sensíveis de sistemas comprometidos sem detecção.
Recomendado pelo Kitploit
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Vulnerabilidade de Divulgação de Informações do Microsoft Edge (baseado em Chromium)
 ianxtianxt/ecologyexp.jar
Leitura do arquivo de configuração do banco de dados OA da 泛微
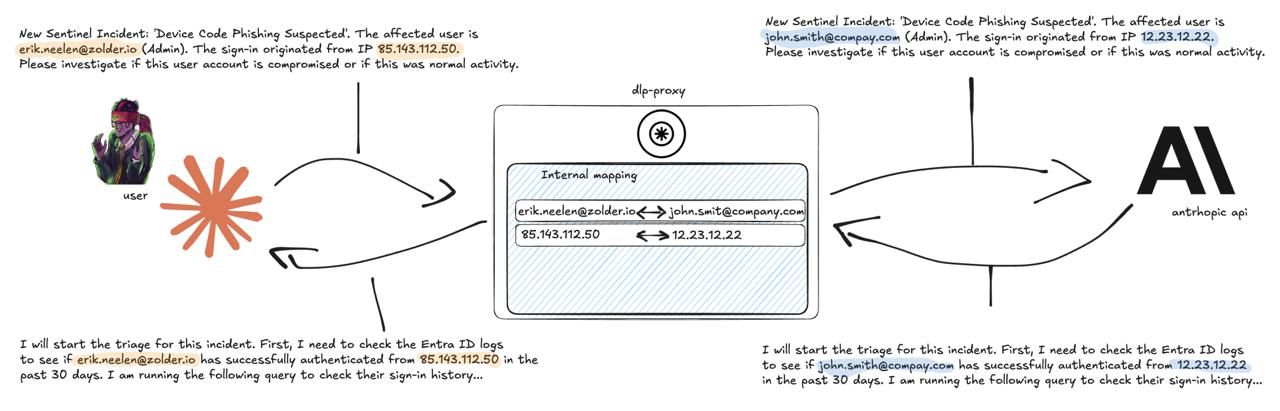 zolderio/token-proxy
Um proxy transparente de redação de PII para tráfego de API de LLM. Fica entre uma aplicação e um provedor de LLM (atualmente Anthropic),…
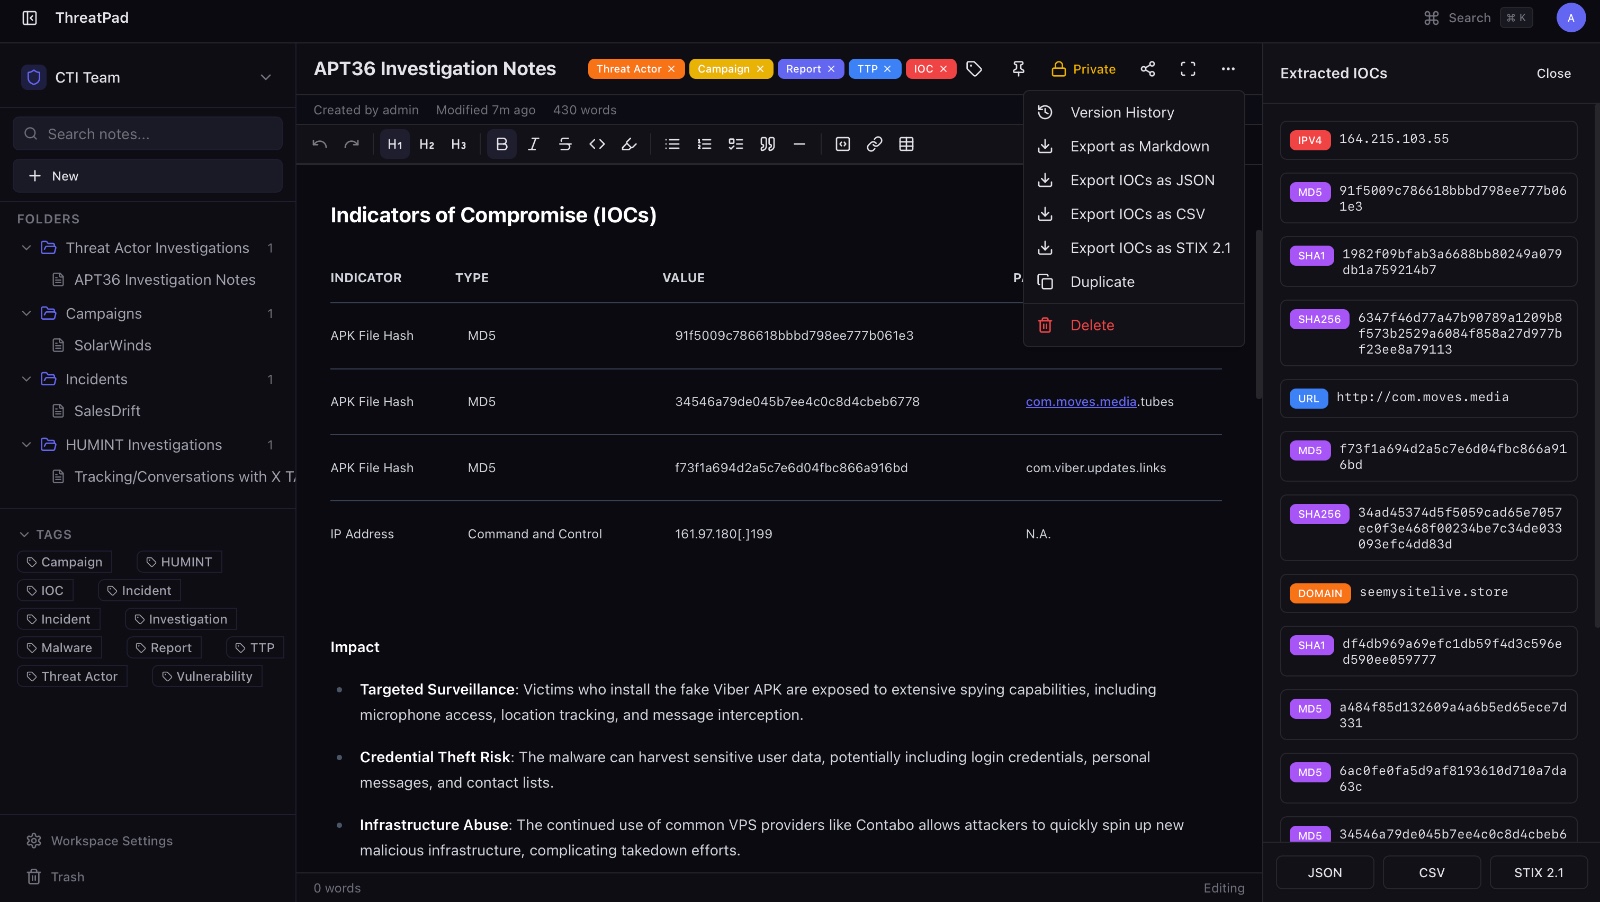 bhavikmalhotra/threatpad
Plataforma de anotações colaborativa de código aberto para equipes de cibersegurança e CTI. Extração automática de IOCs, exportação STIX 2.1, edição…
 abubakarsiddik31/zdr
Guia curado para configurações de retenção zero de dados para APIs LLM. Aborda endpoints ZDR específicos de provedores, modelos de ameaça,…
 princessauroraj/chinese-cybercrime-research
Recursos para aprender mais sobre agentes de cibercrime de língua chinesa.
 dankirk/cve-2017-0065
Explorando o urlhandler read:// do Edge
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Análise estática e de memória completa do Overlord RAT: arquitetura de agente em Go, C2 via HTTP/2 + WebSocket, injeção reflexiva de DLL, keylogging…
 r3mrum/loki-parse
Um script Python que pode detectar e analisar o tráfego de rede relacionado ao loki-bot (malware). Este script pode ser útil para analistas de DFIR e…
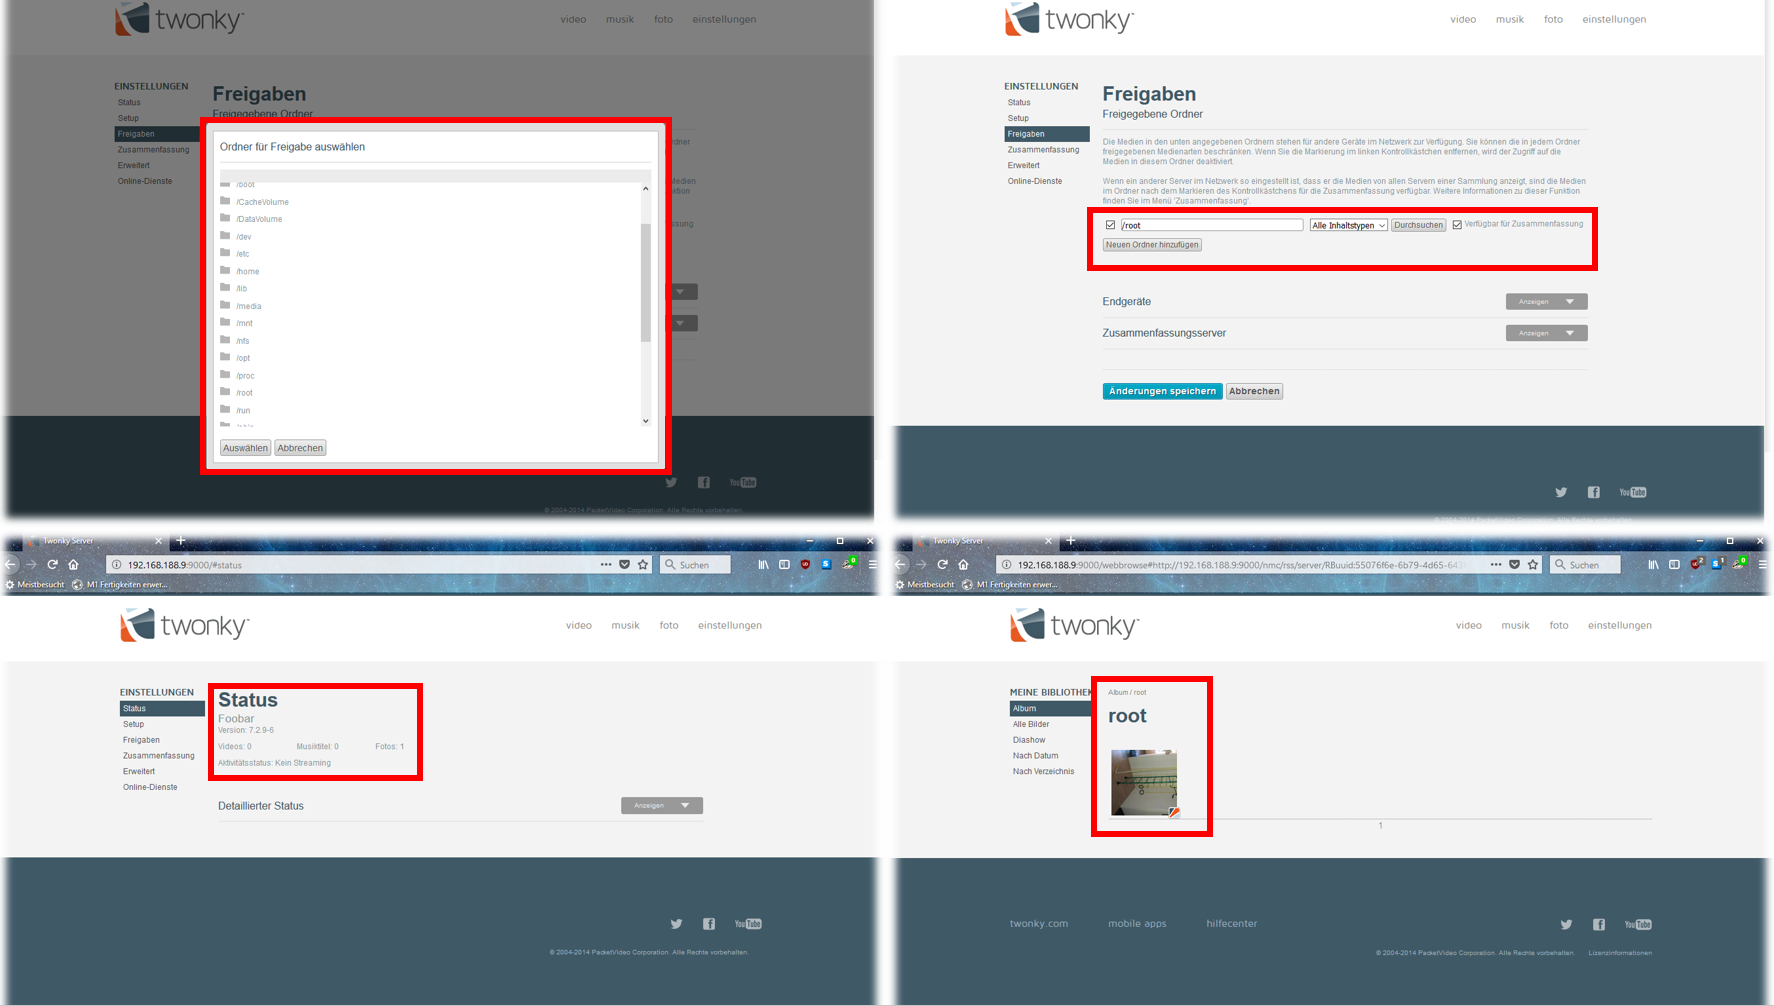 mechanico/sharingiscaring
TwonkyMedia Server 7.0.11-8.5 Navegação de Diretórios CVE-2018-7171
 lucacav/steg-tools
Uma lista de ferramentas e materiais sobre esteganografia e ocultação de informações
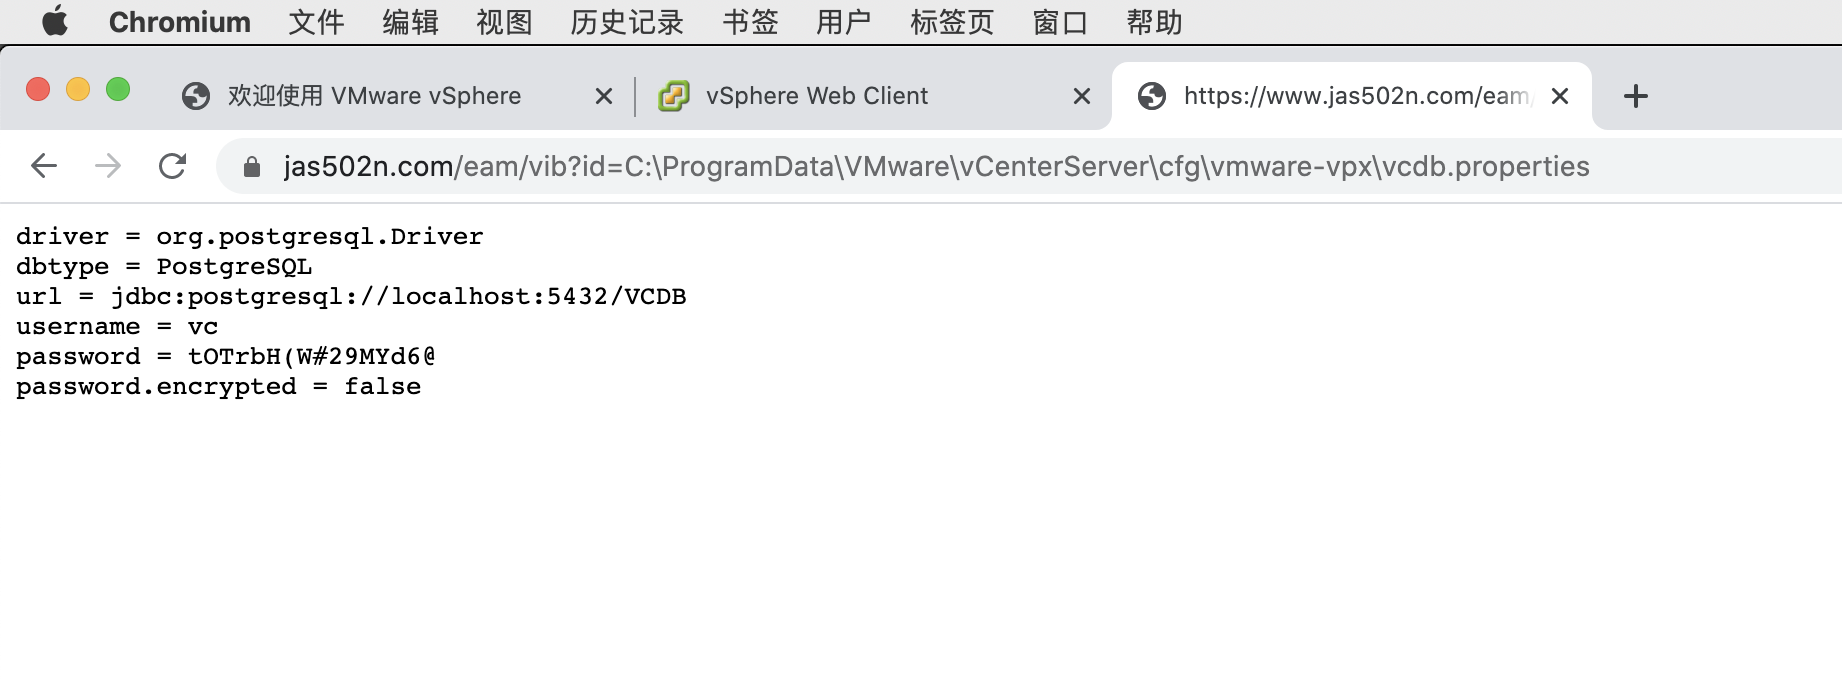 jas502n/vmware_vcenter
VMware vCenter(Não autenticado)
 catatonicprime/tospovirus
Um worm que infecta WiFi Pineapple.
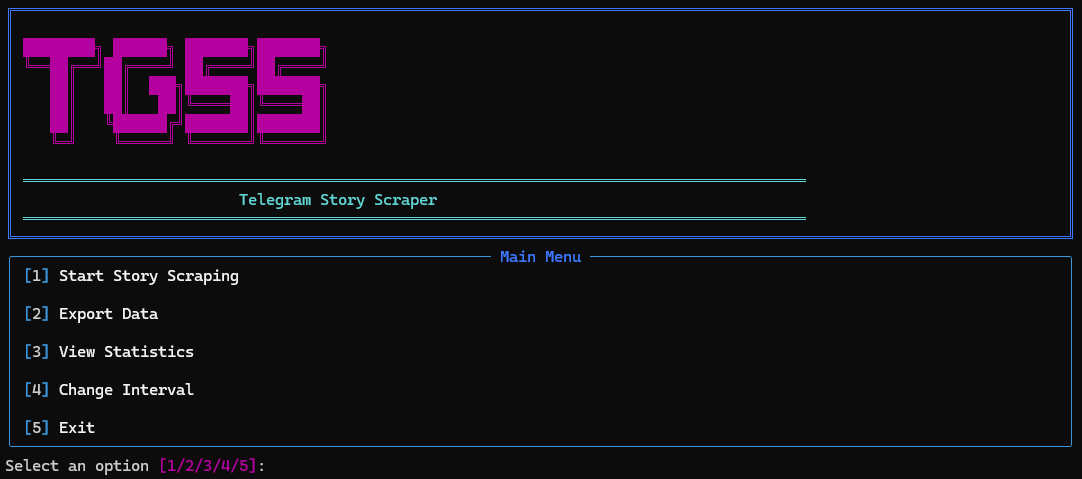 robertaitch/telegram-story-scraper
Um script Python que permite raspar e baixar automaticamente stories dos seus amigos do Telegram usando a biblioteca Telethon. O script monitora…
 taurusomar/pulsegram
Keylogger baseado em Python com integração de bot do Telegram para capturar teclas, conteúdo da área de transferência e capturas de tela em ambientes…
 kamalx06/xxeripper
Scanner XXE de caixa preta que detecta injeção in-band, baseada em erros e blind out-of-band por meio de baselining estatístico, fingerprinting de…
 darksh3llru/dark-doh
Ferramenta de transferência de arquivos encoberta que usa DNS-over-HTTPS: codifica blocos de payload em registros TXT, aplica ofuscação XOR e pode…








