
 #1
Ferramentas para implementar, analisar, quebrar e implementar sistemas e algoritmos criptográficos.
Recomendado pelo Kitploit

 ricardojoserf/cve-2026-63286
Prova de conceito de um descriptografador offline para credenciais do AXIS Camera Station armazenadas em bancos de dados Firebird, com força bruta em…
 ekomssavior/wp2shell
CVE-2026-63030 (RCE) + CVE-2026-60137 (SQLi)
 z1ph1us/milksad-mnemonic-generator
Esta ferramenta gera frases mnemônicas BIP-39 derivadas de timestamps Unix, explorando as implicações da vulnerabilidade 'Milk Sad' (CVE-2023-39910).
 jas502n/sms4_decrypt
Descriptografar SMS4
 aimoda/hitron-cfg-decrypter
CVE-2014-10069
 jm00nj/sha256-cdp
Implementação de tabela arco-íris SHA-256 acelerada por GPU baseada na análise estrutural CDP (Projeção de Soma de Dígitos Cíclica). AMD RX 9070 XT,…
 nccgroup/fips203
Implementação pura em Rust do padrão (draft) FIPS 203 Module-Lattice-based Key-Encapsulation Mechanism para aplicações de servidor, desktop,…
 cenobyte-vincit/encrypted-linux-kernel-modules
encrypted-linux-kernel-modules
 gmh5225/packer-payload-entropyreducer
Reduza a Entropia e Ofusque Seu Payload com Listas Encadeadas Serializadas
 eugexo/security-baseline-ubuntu
Guia de linha de base de segurança e endurecimento de nível de produção para Ubuntu 24.04/26.04 LTS. Isolamento de kernel, Botão de Pânico de…
 badkeys/debianopenssl
Chaves privadas vulneráveis ao bug Debian OpenSSL (CVE-2008-0166)
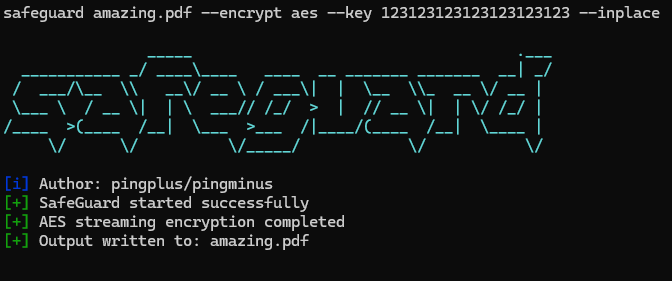 pingpongplus/safeguard
CLI Encryption tool written in Go only for learning purposes and demonstration of encryption (not secure)
 davidcarliez/mythic_telegram_profile
Perfil C2 do Mythic que faz túnel do tráfego dos agentes Athena e Apollo através de mensagens bot-a-bot do Telegram, encaminhando payloads…
 hikame/cve-2018-17144_poc
Coloque os arquivos *.py na pasta test/functional do código-fonte do bitcoin (commit: 4901c00792c1dabae4bb01e6373c9b1ed9ef3008)
 ronf98/cve-2024-43451-poc
CVE-2024-43451 é uma vulnerabilidade do Windows NTLM que permite a um invasor forçar a autenticação e capturar hashes NTLM usando atalhos maliciosos.
 commonguy25/authproof-sdk
Recibos de delegação criptograficamente assinados para agentes de IA. Defina exatamente o que uma IA pode e não pode fazer — assinado, verificável, à…
 synacktiv/cve-2020-9289
Descriptografa segredos reversíveis criptografados usando a chave padrão embutida relacionada ao CVE-2020-9289 no FortiAnalyzer/FortiManager (a única…
 nccgroup/nlahoney
Pesquisa Associada ao Honeypot NLA








