
 #1
Ferramentas para implementar, analisar, quebrar e implementar sistemas e algoritmos criptográficos.
Recomendado pelo Kitploit
 lukawynants/onderzoek_cve-2024-31497-poc
Prova de conceito de exploit para CVE-2024-31497, demonstrando uma vulnerabilidade específica para fins de teste e validação de segurança.
 c4cnm/exploit_cve-2021-24762
Este repositório mostra um exploit para CVE-2021-24762. É um exploit de Blind SQLi que, na configuração padrão, extrai a senha do administrador.
 lepotekil/msfmania
Ferramentas de Evasão de Antivírus em Python
 demining/phoenix-rowhammer-attack-cve-2025-6202
# Ataque Phoenix Rowhammer: Risco Sistêmico de Comprometimento de Chaves Privadas de Carteiras Bitcoin na Infraestrutura Global de Blockchain Devido…
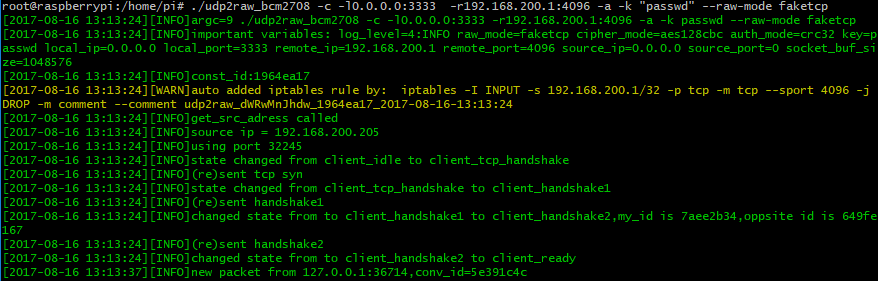 wangyu-/udp2raw
Um Túnel que Converte Tráfego UDP em Tráfego UDP Criptografado/FakeTCP/ICMP usando Raw Socket, ajuda você a Contornar Firewalls UDP (ou Ambiente UDP…
 ffri/cve-2025-24204
PoC e detalhes técnicos de CVE-2025-24204
 watchfulip/tp-link-decrypt
Descriptografar Firmware TP-Link
 notsosecure/blacklist3r
Audita aplicações ASP.NET em busca de chaves de máquina pré-publicadas para detectar vulnerabilidades de desserialização de ViewState e criptografia…
 tyki6/myjwt
Uma CLI para quebra e teste de vulnerabilidades em JSON Web Token (JWT)
 venomnis/cve-2020-5248
Prova de Conceito (PoC) para CVE-2020-5248.
 maldev-academy/maldevacademyldr.2
Implementação RunPE com múltiplas técnicas de evasão (2)
 shinycolumn/cve-2025-50944
Validação incorreta da cadeia de certificados no aplicativo Android EagleEyes Lite
 ahegaopsyops/sslweakness
Script de exemplo demonstrando um PRNG fraco, CVE-2008-0166
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Exploit de prova de conceito para CVE-2024-21413 usando Moniker Link em e-mail HTML para acionar conexão SMB e capturar hashes netNTLMv2 via…
 alessandroz/lazagne
Ferramenta de recuperação de credenciais multiplataforma que extrai senhas armazenadas de navegadores, clientes de e-mail, bancos de dados,…
 4d000/tenda-f3-v4
Script Python para explorar o CVE-2020-35391 em roteadores Tenda F3 V3/V4, permitindo download não autorizado de arquivos de configuração, flash e…
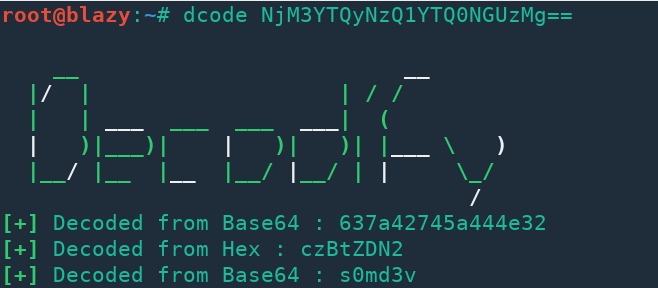 s0md3v/decodify
Detecta e decodifica strings codificadas, recursivamente.
 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressor script que weaponiza arquivos LNK e Library-MS para acionar a divulgação de hashes NTLMv2 via SMB, incluindo o bypass…








