
 #1
Ferramentas para implementar, analisar, quebrar e implementar sistemas e algoritmos criptográficos.
Recomendado pelo Kitploit

 jagdeepsinghceh/cms-made-simple-python3
Exploit convertido para Python3 e notas de pesquisa para CMS Made Simple (CVE-2019-9053) — vulnerabilidade de Injeção SQL não autenticada. Inclui o…
 secretflow/secretflow
Um framework unificado para análise de dados e aprendizado de máquina com preservação de privacidade
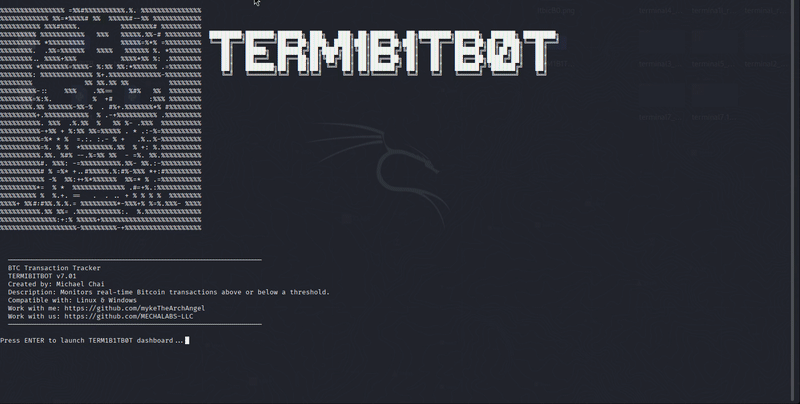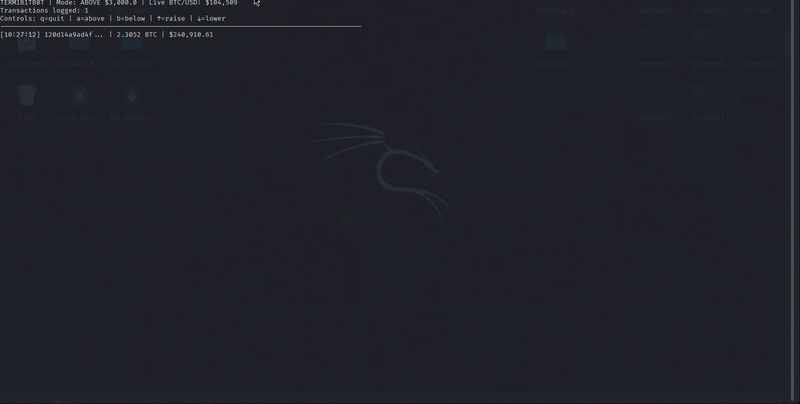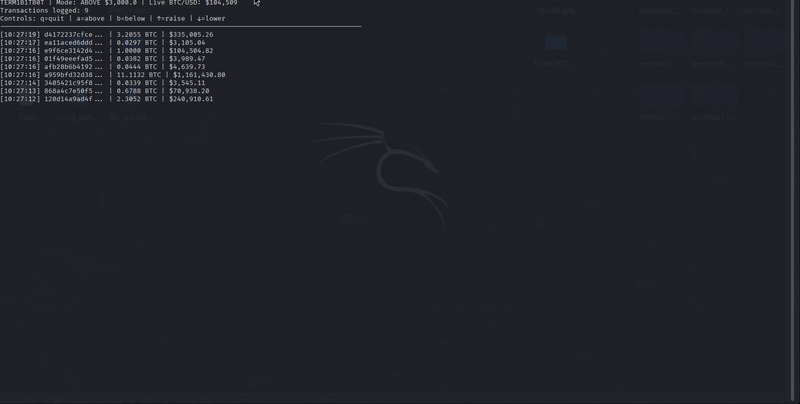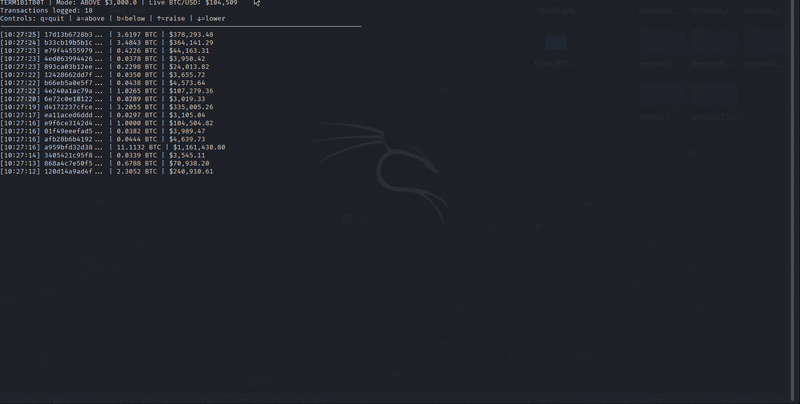 mykethearchangel/term1b1tb0t
Uma ferramenta baseada em terminal que monitora transações de Bitcoin em tempo real acima ou abaixo de um limite especificado.
 joshuakasa/van-gonography
Esconda 🕵️♂️ seus arquivos de qualquer tipo dentro de uma imagem de sua escolha usando esteganografia

 dwulf/eternal-codex
Meu manifesto, e histórias, imagens e coisas phun
 boku7/venom
Venom C2 é um framework de Comando e Controle em Python3 sem dependências para persistência de redteam.
 oldboy21/shgenob
Ferramenta baseada em Python para gerar Shellcode a partir de PIC C
 paranoidninja/brc4-bof-artillery
Coleção de BOFs do Brute Ratel C4 para pós-exploração no Windows: acesso à memória de processos, recuperação de hashes NetNTLMv2, coleta de contatos…
 helidem/cve-2025-24054_cve-2025-24071-poc
Prova de Conceito para o Vazamento de Hash NTLM via .library-ms CVE-2025-24054 / CVE-2025-24071
 shoucheng3/asf__cxf_cve-2016-6812_3-0-11
Framework de serviços de código aberto para construir e desenvolver serviços SOAP, RESTful e CORBA com suporte para WS-Security, JAX-WS e APIs JAX-RS.
 demining/pixnapping-attack-on-android
Ataque Pixnapping: Comprometer chaves privadas e frases-semente através da vulnerabilidade CVE-2025-48561 representa uma nova ameaça crítica para a…
 droe/sslsplit
Proxy transparente de intermediário que encerra conexões SSL/TLS, forja certificados em tempo real e registra o tráfego descriptografado para perícia…
 shinycolumn/cve-2025-56802
Vulnerabilidade de Geração e Gerenciamento de Chaves AES-CFB no Aplicativo de Desktop Reolink
 shinycolumn/cve-2025-56801
Vulnerabilidade de Geração de IV AES-CFB no Aplicativo de Desktop Reolink
 caelumisme/cve-2019-9053-poc
Exploit Python 3 para CVE-2019-9053, uma injeção SQL cega baseada em tempo não autenticada no CMS Made Simple < 2.2.10, extraindo credenciais de…
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
VM vulnerável personalizada (Ubuntu 14.04) projetada para ensinar testes de penetração em múltiplos estágios. Apresenta 10 desafios interconectados…
 wkovacs64/pwl
Password Lense: revelar tipos de caracteres em uma senha
 a-d-team/grafanaexp
Uma ferramenta de exploit para a vulnerabilidade de leitura arbitrária de arquivos não autorizada do Grafana (CVE-2021-43798), pode explodir plugins…








