
 demining/pixnapping-attack-on-android
Ataque Pixnapping: Comprometer chaves privadas e frases-semente através da vulnerabilidade CVE-2025-48561 representa uma nova ameaça crítica para a rede Bitcoin e a infraestrutura Android

Este artigo examina a evolução das ameaças de segurança no espaço de armazenamento de criptomoedas, com foco em métodos modernos para comprometer chaves privadas e frases-semente, que protegem carteiras digitais. O ecossistema moderno de criptomoedas enfrenta uma ameaça crescente de ataques cibernéticos destinados a comprometer chaves privadas e frases-semente, que são a base da segurança das carteiras digitais. A complexidade e sofisticação dos ataques, que exploram não apenas o software, mas também o hardware dos dispositivos móveis modernos, aumenta a cada ano. Juntamente com ameaças tradicionais, como sequestro de área de transferência, keylogging, falsificação de QR code e exploração de vulnerabilidades em implementações de carteiras BIP32/BIP39, os pesquisadores identificam cada vez mais novas formas de comprometer dados criptográficos armazenados em smartphones.
No início de outubro de 2025, pesquisadores da Carnegie Mellon University e de várias universidades americanas apresentaram os resultados de um estudo que causou alvoroço nas comunidades científica e criptográfica. Eles descobriram uma vulnerabilidade crítica no sistema operacional Android, apelidada de “Pixnapping” e registrada sob o identificador CVE-2025-48561. Essa vulnerabilidade permite que atacantes reconstruam o conteúdo da tela de dispositivos Android passo a passo, extraindo assim informações visuais sensíveis, incluindo chaves privadas, frases-semente e códigos de autenticação 2FA de uso único de aplicativos como o Google Authenticator.
A ameaça identificada pelos pesquisadores depende da interação profunda entre as camadas de software e hardware do Android—desde APIs do sistema até o mecanismo de compressão gráfica da GPU. O Pixnapping combina técnicas de canal lateral GPU.zip com o uso legítimo de Android Intents e da API de desfoque de janelas, permitindo a reconstrução encoberta, pixel por pixel, da tela. Essa abordagem transforma um smartphone padrão em uma fonte de potencial vazamento de informações-chave usadas para gerenciar ativos digitais, incluindo Bitcoin (BTC), Ethereum (ETH), Litecoin (LTC), XRP e outras criptomoedas.
O perigo reside no fato de que o usuário não precisa conceder nenhuma permissão ao atacante—o aplicativo malicioso pode ser executado em segundo plano, permanecendo invisível para o sistema de segurança do Android. Como resultado, o atacante pode obter acesso visual às frases-semente durante backups ou retiradas de carteiras, o que equivale efetivamente ao controle total sobre os ativos de criptomoeda da vítima.
A combinação de tais ameaças—desde ataques Pixnapping até vazamentos de hardware via Rowhammer, Spectre, Meltdown e métodos relacionados de canal lateral—destaca a necessidade de repensar as estratégias de segurança na interseção entre sistemas operacionais móveis e tecnologias financeiras. Cada nova vulnerabilidade como a CVE-2025-48561 demonstra como o equilíbrio pode ser frágil entre a conveniência do acesso móvel a criptomoedas e a garantia de segurança criptográfica fundamental.
A transação decodificada 816760531f334651d711909a93a5959e74b3dbe126f50dbb6efb3e7d61f224ba representa evidência documentada do trabalho de pesquisa, registrada no livro-razão imutável da blockchain Bitcoin. Uma análise estrutural do RawTX revela a arquitetura clássica de uma transação Bitcoin versão 1, contendo um elemento crítico—o campo OP_RETURN com uma URL incorporada apontando para a pesquisa sobre o ataque Pixnapping.
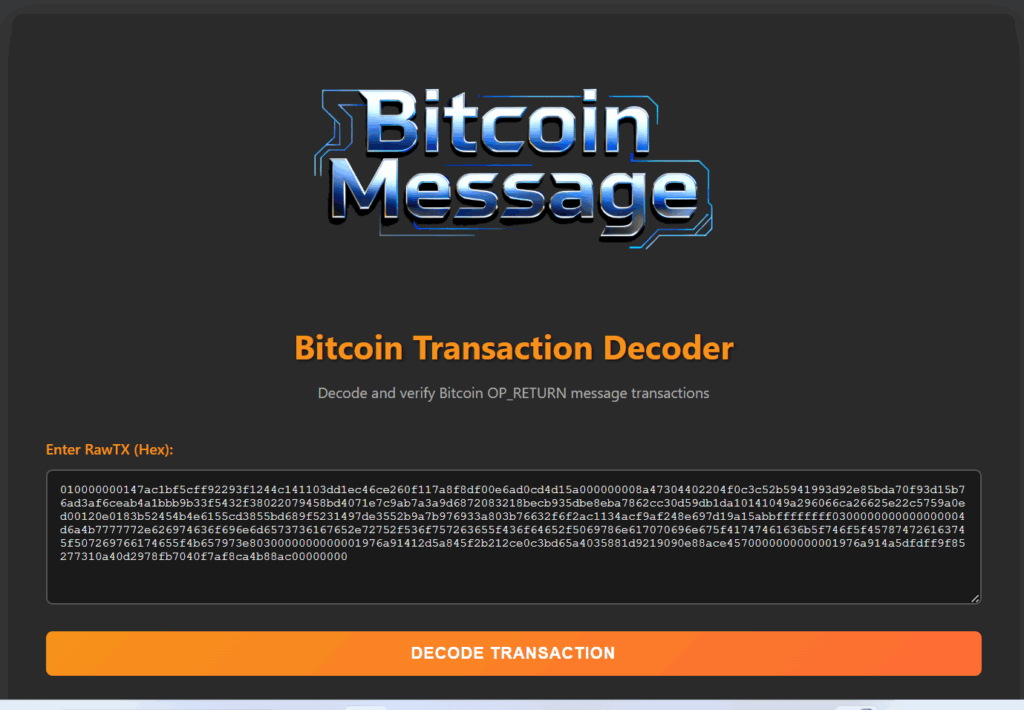
https://github.com/zoeir/Bitcoin-Message-Transaction
Decomposição da estrutura da transação:
A transação usa uma única entrada (UTXO) da transação anterior e cria três saídas: a primeira saída, com valor zero, contém a mensagem OP_RETURN (77 bytes de dados), a segunda saída transfere 1000 satoshis (0,00001 BTC) para o endereço do destinatário 12ib7dApVFvg82TXKycWBNpN8kFyiAN1dr , e a terceira saída devolve o troco de 22.500 satoshis para o endereço do remetente 1G84gkhBsBM9B5Xsqw2s9b6H1oqg4nPEiW . A taxa da transação é de 1000 satoshis, o que garante processamento prioritário pelos mineradores da rede.






