#1
Ferramentas de rastreamento web, scraping, spidering e reconhecimento automatizado para testes de segurança.
Recomendado pelo Kitploit
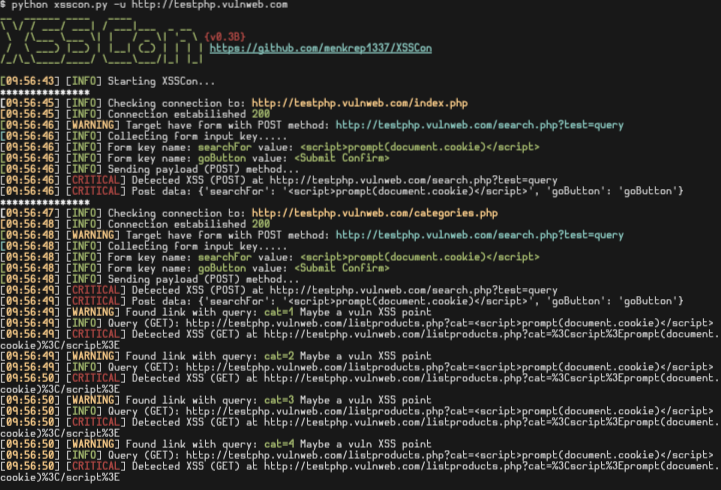
 menkrep1337/xsscon
XSSCon: Ferramenta simples de scanner XSS
 si9int/cc.py
Extraindo URLs de um alvo específico com base nos resultados de "commoncrawl.org"
 justrach/kuri
Automação de navegador, rastreamento web e controle de dispositivos iOS + Android para agentes de IA. Snapshots de CDP nativos em Zig e eficientes em…
 offensive-hub/black-widow
Ferramenta de teste de penetração ofensiva baseada em GUI (Código Aberto)
 owasp/d4n155
OWASP D4N155 - Lista de palavras inteligente e dinâmica usando OSINT
 0xdsm/pinkerton
🕵️ Projeto Python para rastrear arquivos JavaScript e procurar por segredos como chaves de API, tokens de autorização, credenciais hardcoded, etc.
 mhmdiaa/second-order
Varre aplicações web para detectar vulnerabilidades de takeover de subdomínio de segunda ordem, coletando URLs e aplicando regras configuráveis para…
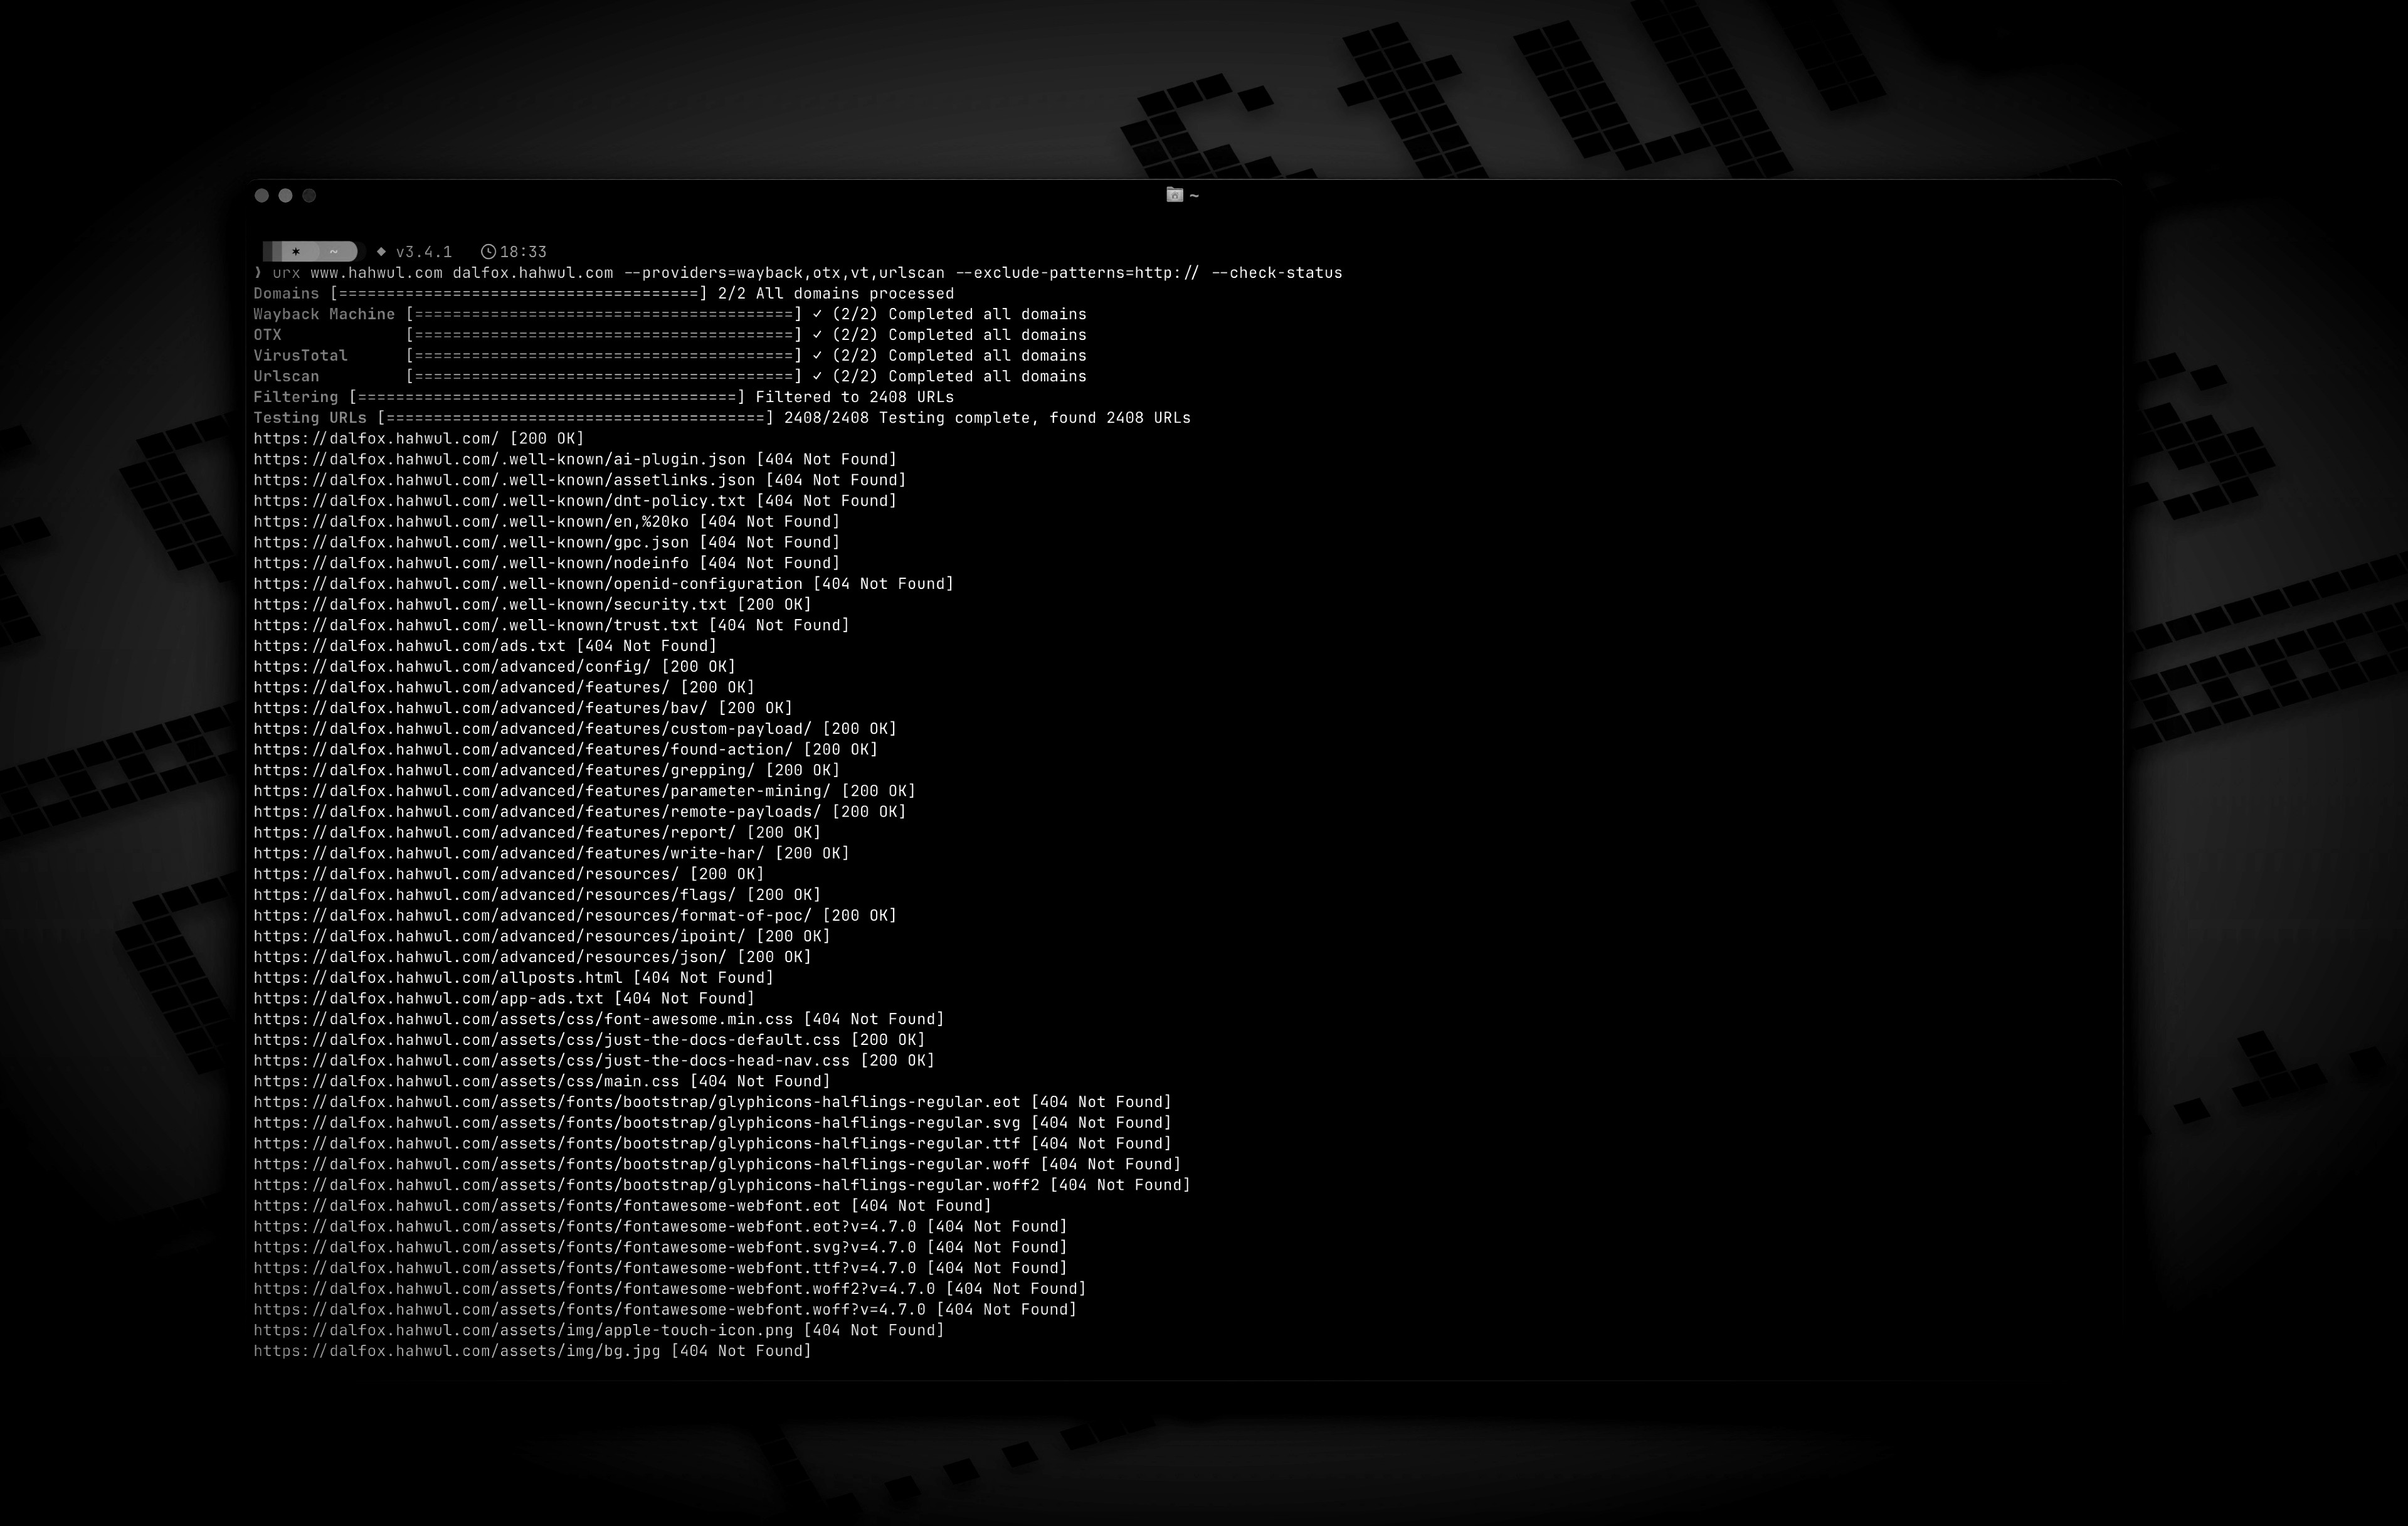 hahwul/urx
Extrai URLs de Arquivos de OSINT para Insights de Segurança
 0xprateek/stardox
Ferramenta de coleta de informações de stargazers do GitHub
 a3h1nt/grawler
Grawler é uma ferramenta escrita em PHP que vem com uma interface web que automatiza a tarefa de usar google dorks, extrai os resultados e os…
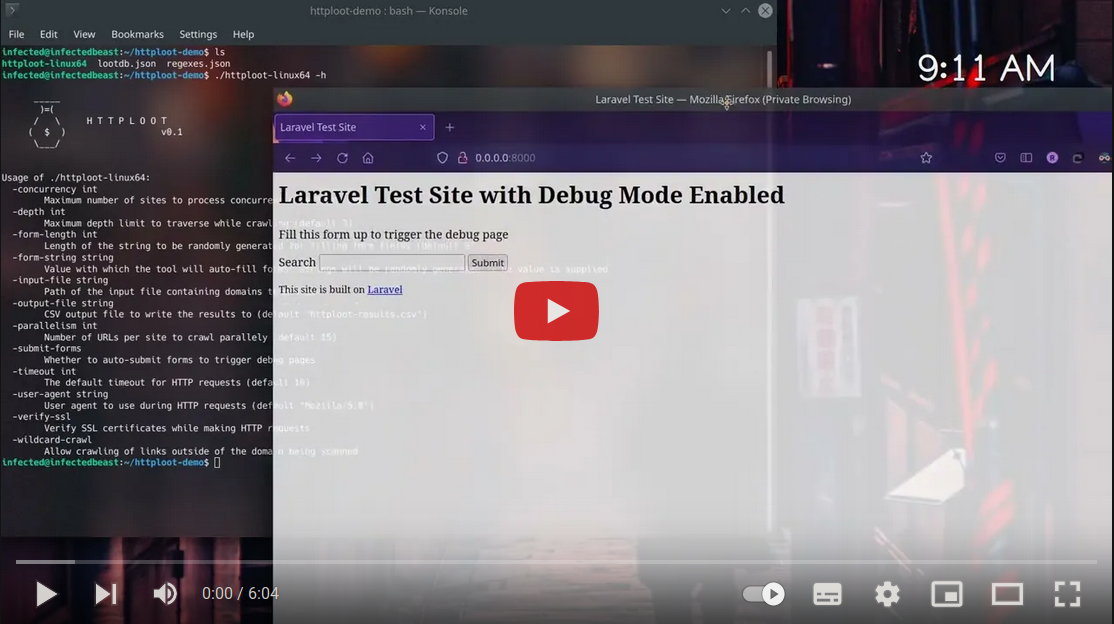 redhuntlabs/httploot
Uma ferramenta automatizada que pode simultaneamente rastrear, preencher formulários, acionar páginas de erro/debug e "saquear" segredos do código…
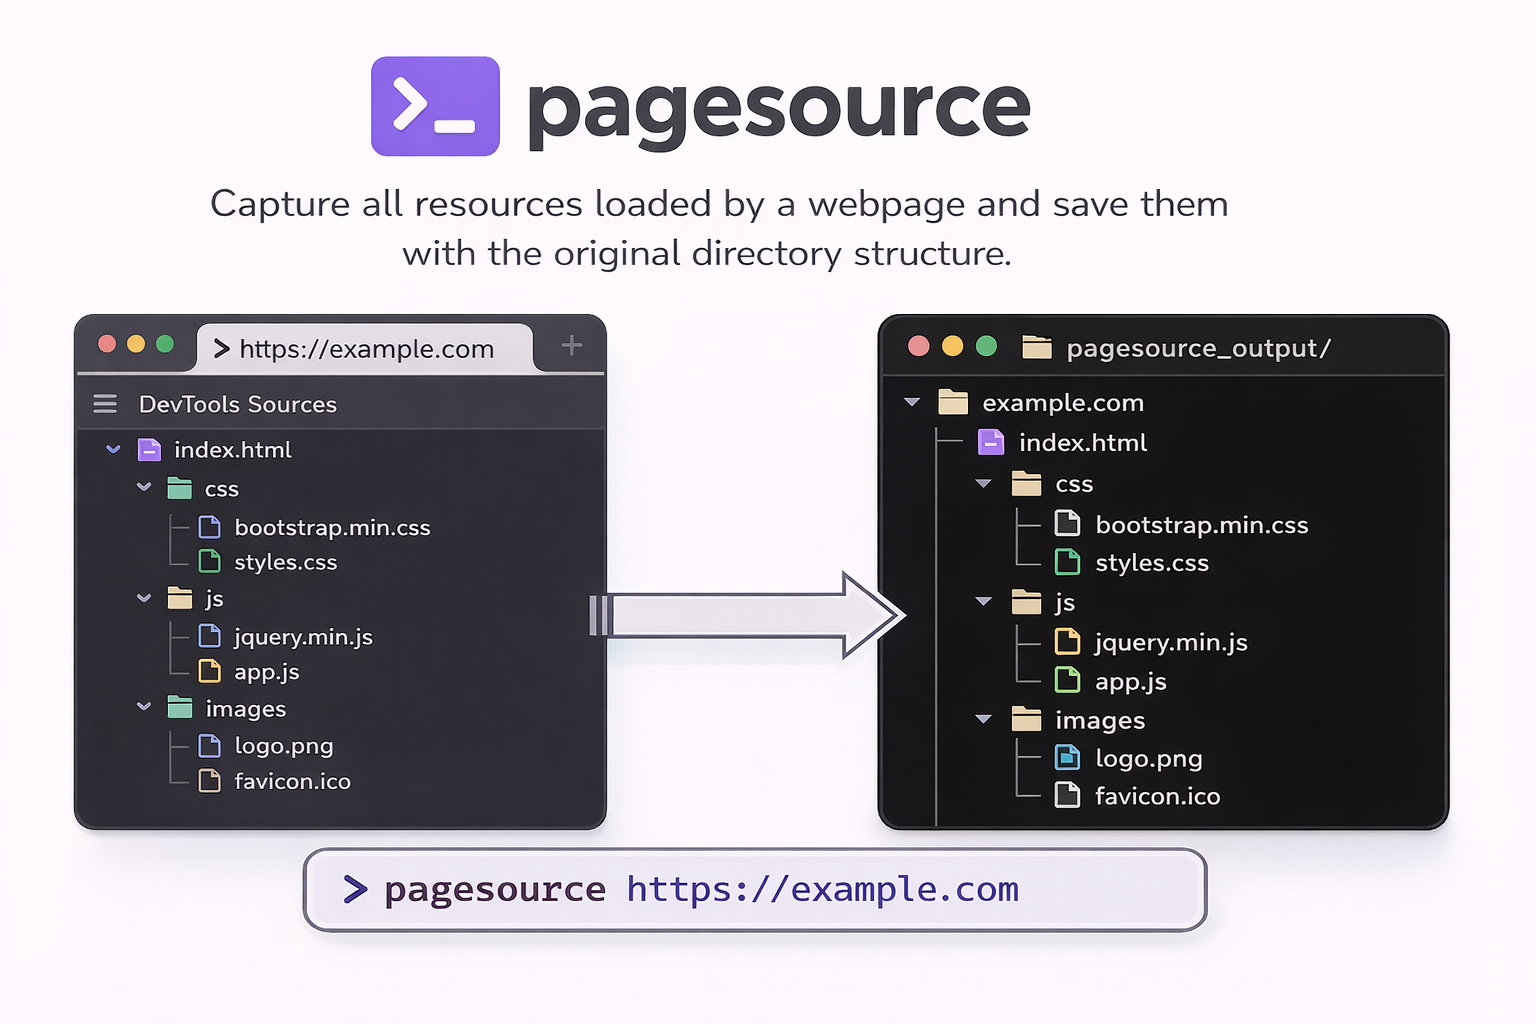 timf34/pagesource
CLI para baixar os JS/CSS/assets reais de sites (não HTML simplificado)
 iamstoxe/urlgrab
Uma ferramenta em golang para rastrear um site em busca de links adicionais.
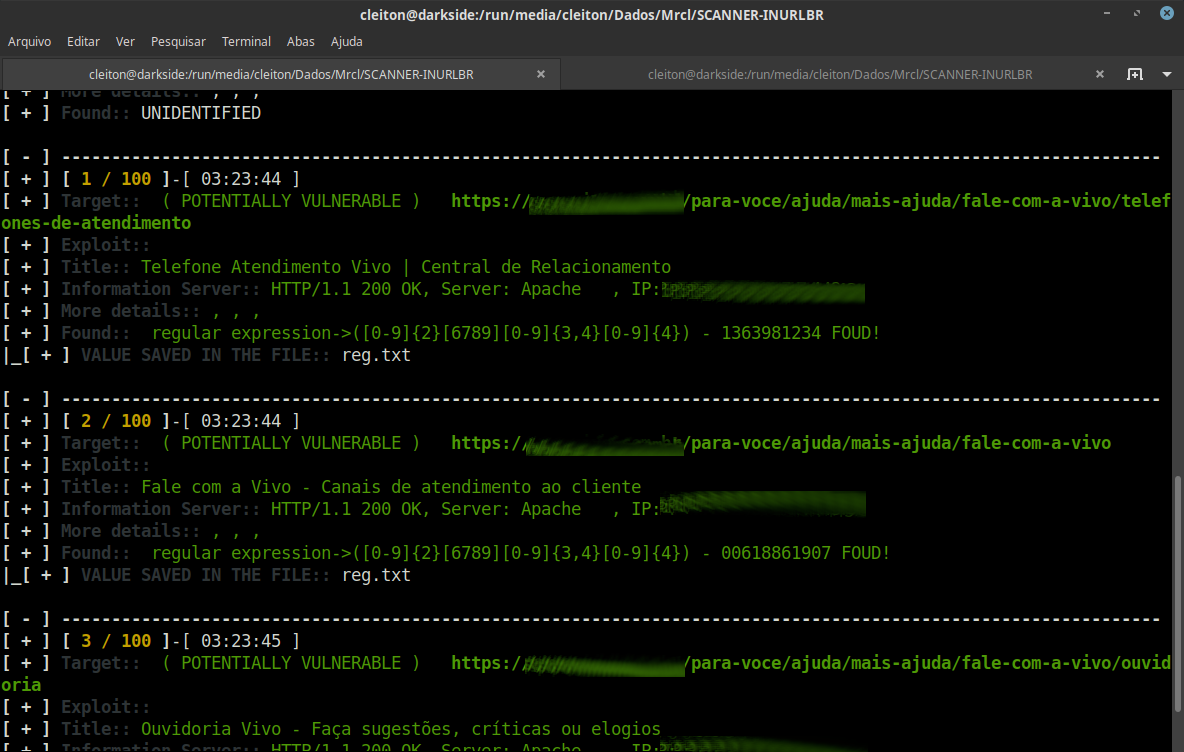 mrcl0wnlab/scanner-inurlbr
Pesquisa avançada em motores de busca, permite análise fornecida para explorar GET / POST capturando e-mails e URLs, com uma junção de validação…
 nox-project/nox-framework
Framework de alto desempenho para OSINT/CTI que automatiza a pivoting de identidades e a análise de riscos em mais de 120 fontes.
 c6fc/warcannon
RegExp de CommonCrawl de alta velocidade / baixo custo em Node.js
 hisxo/jspector
Uma extensão simples do Burp Suite para rastrear arquivos JavaScript (JS) em modo passivo e exibir os resultados diretamente nas issues
 percx/praeda
Ferramenta automatizada de coleta de dados para extrair informações confidenciais (backups, clones, catálogos de endereços) de servidores web por…