
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
pagesource — CLI para baixar os JS/CSS/assets reais de sites (não HTML simplificado) | Kitploit

Ferramentas/GitHubGitHub/timf34/pagesource
Utilitários de Propósito GeralReconhecimentoColeta de InformaçõesSegurança WebUtilitários e FrameworksRastreador
GitHubtimf34/pagesource

pagesource

CLI para baixar os JS/CSS/assets reais de sites (não HTML simplificado)

Ver Repositório
36031148há 10 mesesRevisado pelo Kitploit
Site
Compartilhar

pagesource

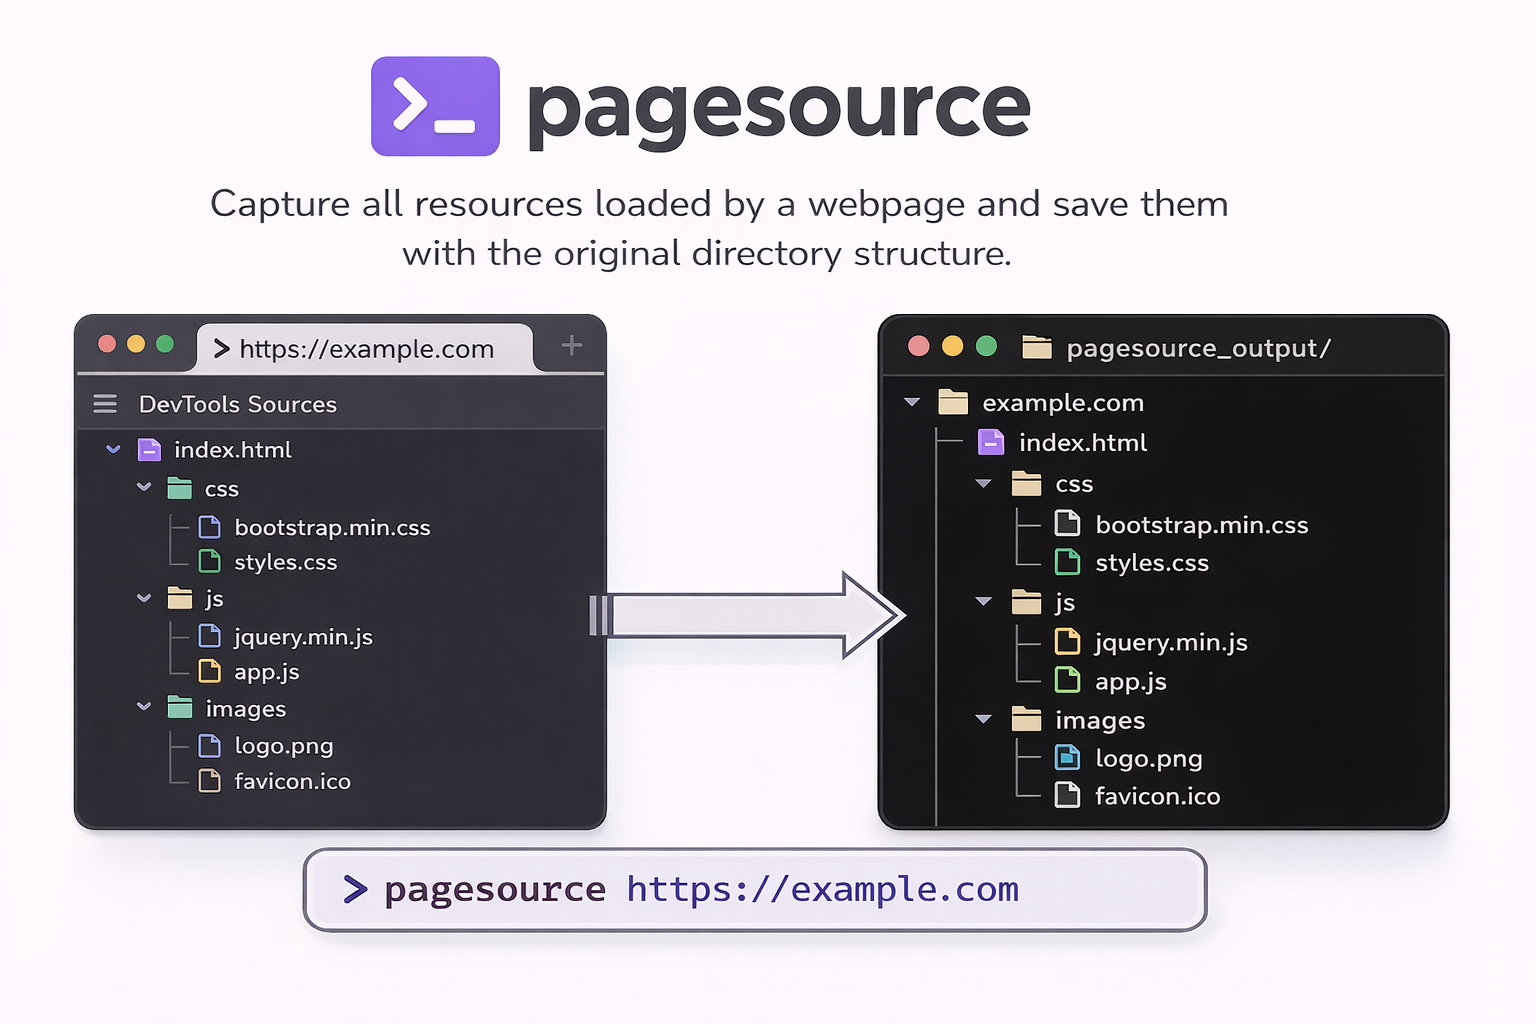
Uma ferramenta CLI em Python que captura todos os recursos carregados por uma página web (como a aba Sources do DevTools do navegador) e os salva com a estrutura de diretórios original.
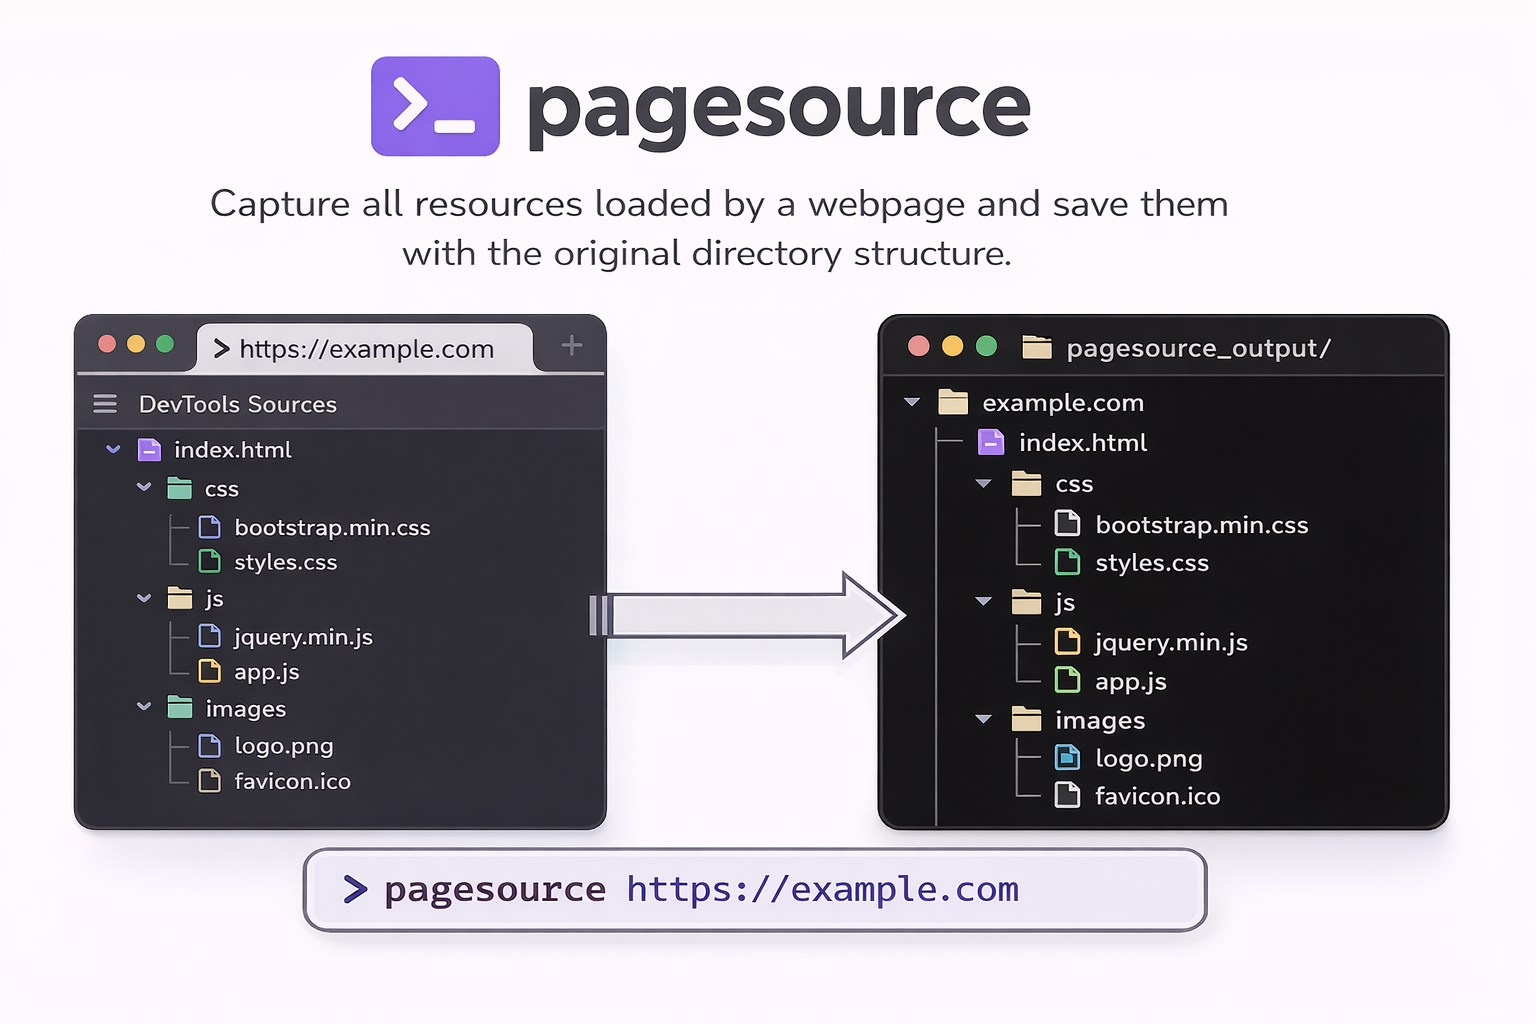
Diagrama explicativo

Instalação

pip install pagesource

# IMPORTANTE: Instale o navegador Playwright após a instalação do pacote
playwright install chromium

Uso

Uso Básico

# Capturar todos os recursos de uma página web
pagesource https://example.com

Isso salvará todos os recursos em ./pagesource_output/ com a estrutura de diretórios preservada.

Opções

# Especificar diretório de saída personalizado
pagesource https://example.com -o ./meu-output

# Aguardar mais tempo para conteúdo JavaScript (útil para SPAs)
pagesource https://example.com --wait 5

# Incluir recursos externos (assets CDN, scripts de terceiros)
pagesource https://example.com --include-external

# Combinar opções
pagesource https://example.com -o ./output --wait 3 --include-external

Referência da CLI

pagesource <url> [OPÇÕES]

Argumentos:
  url                     URL da página web para capturar recursos

Opções:
  -o, --output CAMINHO    Diretório de saída (padrão: ./pagesource_output)
  -w, --wait INTEGER      Segundos adicionais de espera após o carregamento da página
  -e, --include-external  Incluir recursos externos (CDN, terceiros)
  -v, --version           Exibir versão e sair
  --help                  Exibir mensagem de ajuda

Estrutura de Saída

Os recursos são salvos preservando a estrutura do caminho da URL:

pagesource_output/
└── example.com/
    ├── index.html
    ├── assets/
    │   ├── css/
    │   │   └── style.css
    │   └── js/
    │       └── app.js
    └── images/
        └── logo.png

Se --include-external for usado, os recursos externos são salvos em seus próprios diretórios de host:

pagesource_output/
├── example.com/
│   └── ...
├── cdn.example.com/
│   └── libs/
│       └── library.js
└── fonts.googleapis.com/
    └── css/
        └── font.css

Funcionalidades

  • Captura todos os recursos de rede carregados pela página (HTML, CSS, JS, imagens, fontes, etc.)
  • Preserva a estrutura de diretórios original
  • Lida com strings de consulta (remove-as dos nomes de arquivo)
  • Infere extensões de arquivo a partir do Content-Type quando ausentes
  • Lida com nomes de arquivo duplicados
  • Sanitiza caminhos para segurança do sistema de arquivos
  • Tempo de espera opcional para páginas com muito JavaScript

Requisitos

  • Python 3.10+
  • Playwright (com navegador Chromium)

Licença

MIT

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






