
 #1
Ferramentas para revisar configurações de sistemas e aplicações em busca de fraquezas de segurança e conformidade.
Recomendado pelo Kitploit
 osbornepro/btps-secpack
Kit de ferramentas de segurança baseado em PowerShell para pequenas e médias empresas, fornecendo alertas automatizados, fortalecimento do Active…
 xfhg/intercept
INTERCEPT / Auditoria de Política como Código
 nicholasjackson/cnitch
Container Snitch verifica processos em execução no Docker Engine e alerta se algum estiver sendo executado como root
 synacktiv/shh
Systemd Hardening Helper - Espelho de https://github.com/desbma/shh
 nccgroup/s3_objects_check
Avaliação whitebox das permissões efetivas de objetos S3, para identificar arquivos publicamente acessíveis.
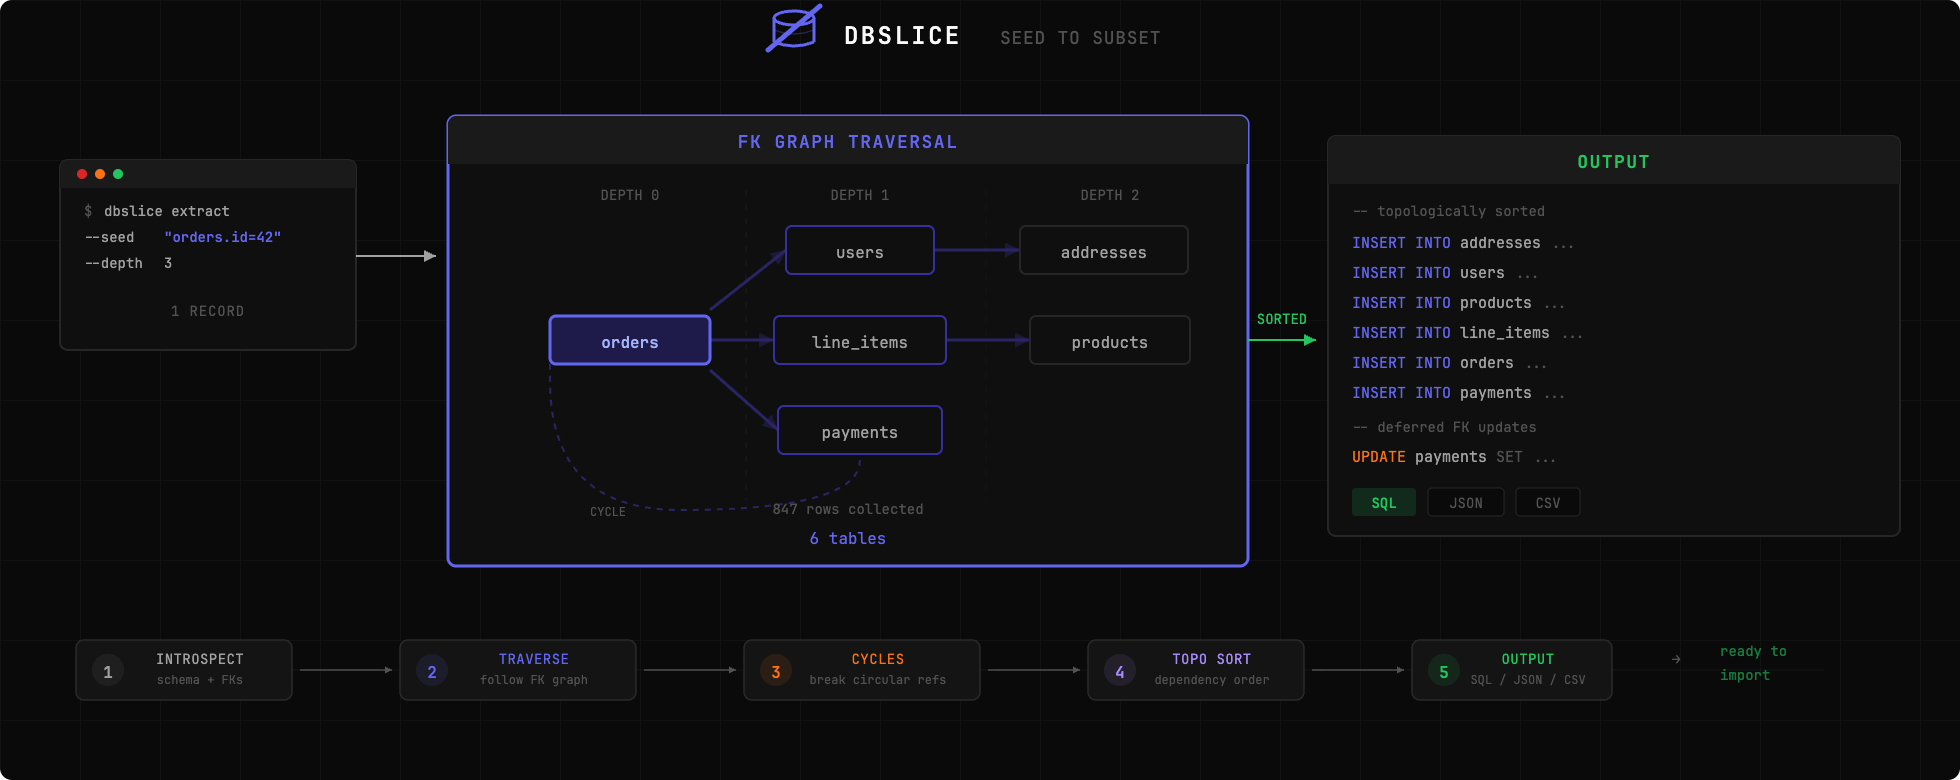 nabroleonx/dbslice
Extraia uma fatia do seu banco de dados de produção para reproduzir bugs localmente. Aponte dbslice para um registro, ele segue chaves estrangeiras e…
 karimhabush/cis-vsphere
Uma ferramenta para avaliar a conformidade de um ambiente VMware vSphere em relação ao CIS Benchmark.
 dev-sec/mysql-baseline
Linha de Base MySQL DevSec - InSpec Profile
 deadjakk/reg1c1de
Scanner de permissões de registro escrito em C# para encontrar possíveis caminhos de escalonamento de privilégios dentro do registro
 connectedlucy/plague
Detecções Padrão para EDR
 intrinsec/comission
Scanner de segurança CMS white-box que audita versões do núcleo, plugins e temas, detecta modificações não autorizadas e cruza referências com…
 farenhytee/database-sentinel
Auditorias de segurança de código aberto para Supabase: um servidor MCP somente leitura, um agente CLI e uma Claude Skill. Encontra configurações…
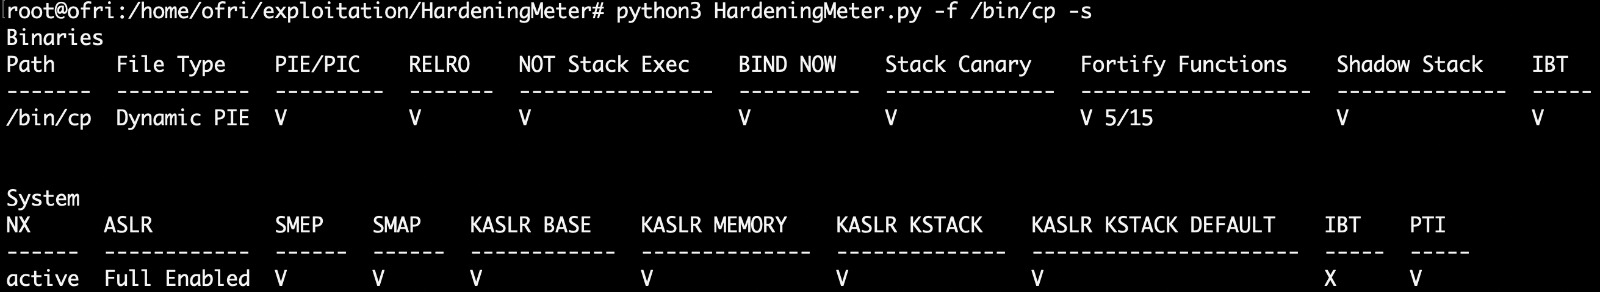 ofriouzan/hardeningmeter
HardeningMeter é uma ferramenta Python de código aberto cuidadosamente projetada para avaliar de forma abrangente o endurecimento de segurança de…
 olafhartong/mde-auditcheck
MDE depende de algumas das configurações de Auditoria estarem habilitadas
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
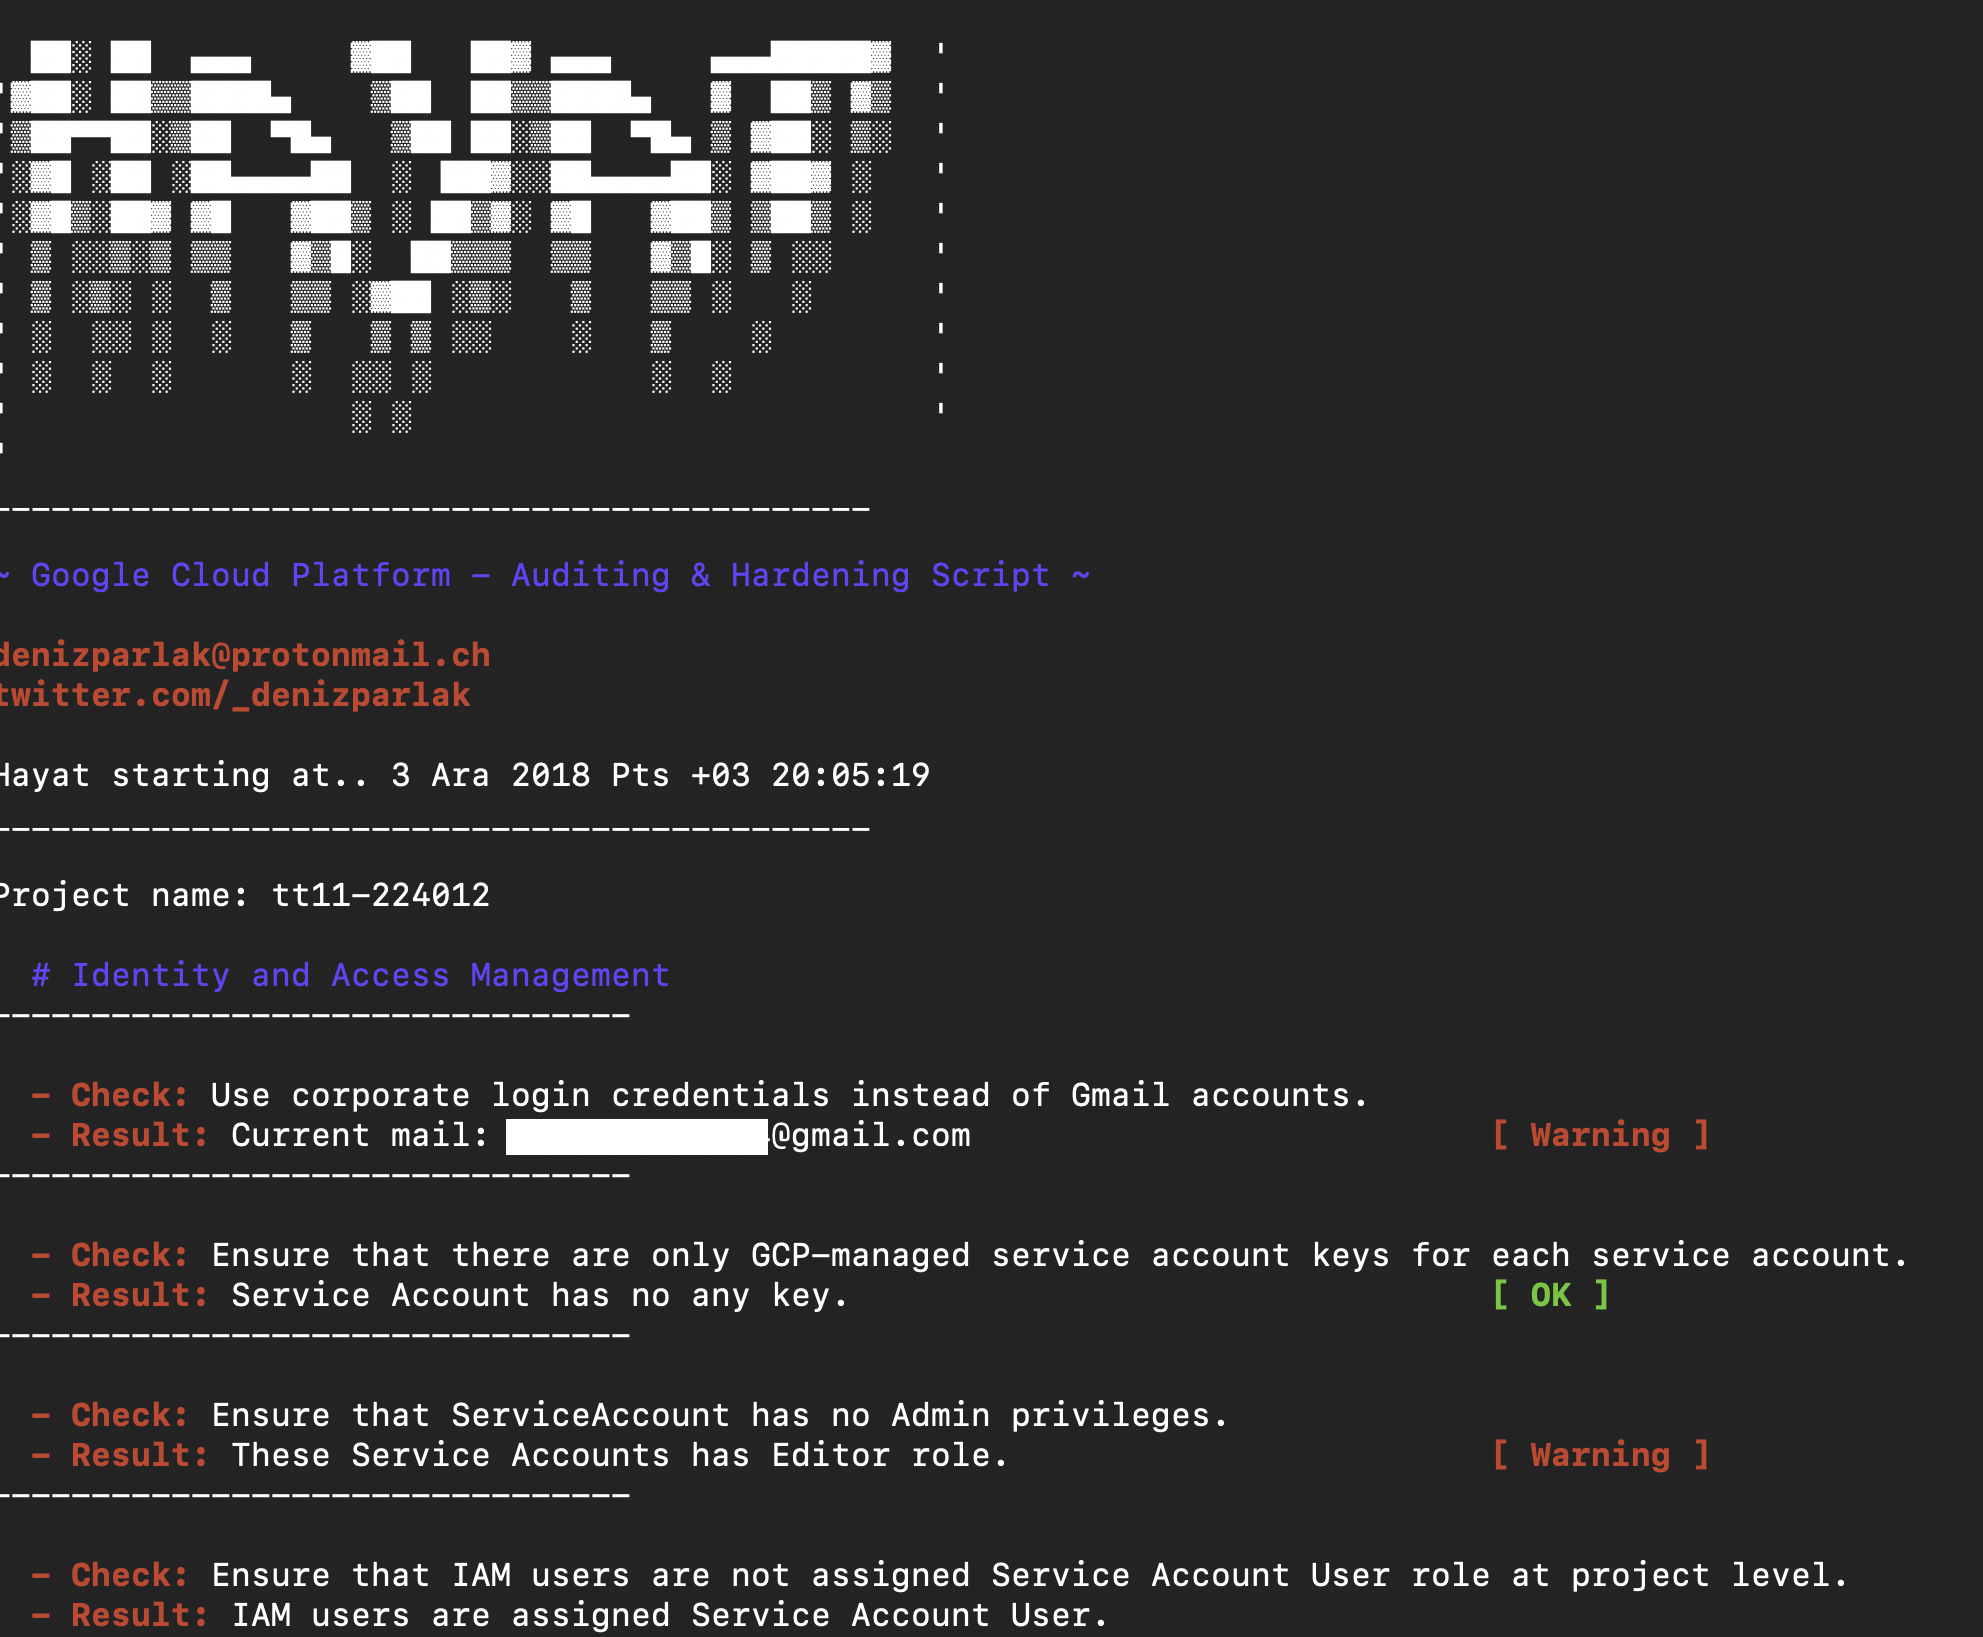 denizparlak/hayat
Hayat é um script para relatar e analisar recursos do Google Cloud Platform.
 armourbird/csf
ArmourBird CSF - Framework de Segurança de Contêineres








