
 #1
Ferramentas para revisar configurações de sistemas e aplicações em busca de fraquezas de segurança e conformidade.
Recomendado pelo Kitploit
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Evidências e dados para o relatório técnico Sorami sobre padrões de segurança de 15 Helm charts de serving de IA, banco de dados vetorial e MCP no…

 valtersit/wordpress-cve-scanner
Escaneie seu núcleo, temas e plugins do WordPress em busca de CVEs conhecidas a partir da linha de comando. Código aberto, auditável, com foco na…
 svtagan/wp-cve-2026-87902
Script de diagnóstico PHP somente leitura que verifica a versão do WordPress, checksums do core, arquivos PHP extras e caminhos conhecidos de plugins…
 itskill-jp/wordpress-upgrade-check
Verificação somente leitura de todas as versões do núcleo do WordPress em um servidor. Sinaliza CVE-2026-87902 (corrigida na 7.1.2 e backports),…
 ermensonx/sudotimewarp-cve-2026-96512-
Scripts de reprodução e PoC para CVE-2026-96512 (SudoTimeWarp), em que o TZ do chamador desloca as janelas NOTBEFORE/NOTAFTER do sudoers, além de…
 asmitdesai/ubuntils
CLI/TUI em Python para triagem forense de sistemas Ubuntu — detecta e corrige mecanismos de persistência com coleta de artefatos, correlação de linha…
 mondoohq/cnspec
Uma segurança de código aberto e nativa da nuvem para proteger tudo, desde a compilação até o tempo de execução
 dev-sec/chef-mysql-hardening
Este cookbook do chef fornece configuração de segurança para o mysql.
 philippeabraxas-jpg/tbp-network
Teoria e implementação do protocolo TBP para proteger IA em rede em redes pequenas a abertas da web
 gmh5225/gatekeeper
Gateway de acesso SSH auto-hospedado em Go com autenticação OIDC/LDAP, RBAC, MFA, gravação de sessão, exportação de auditoria, criptografia em…
 9pings/fad-checker
Auditor de dependências sem build que verifica 10 ecossistemas offline, reportando CVEs priorizados por CISA KEV e EPSS, pacotes EOL, licenças,…
 furkankayapinar/cve-2026-94127
Detector defensivo somente leitura para CVE-2026-94127 no F5 BIG-IP APM. Faz fingerprint de hosts, verifica versões via iControl REST e valida…
 w4r10ck423/envvisualizer
Faça o parse e visualize /proc/self/environ em máquinas Linux comprometidas — categoriza variáveis de ambiente por stack tecnológica (AWS, Django,…
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 nationwide-group-oss/cryptoptic
Scanner baseado em CodeQL que inventaria chamadas de funções criptográficas em repositórios e organizações do GitHub, produzindo um Cryptographic…
 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
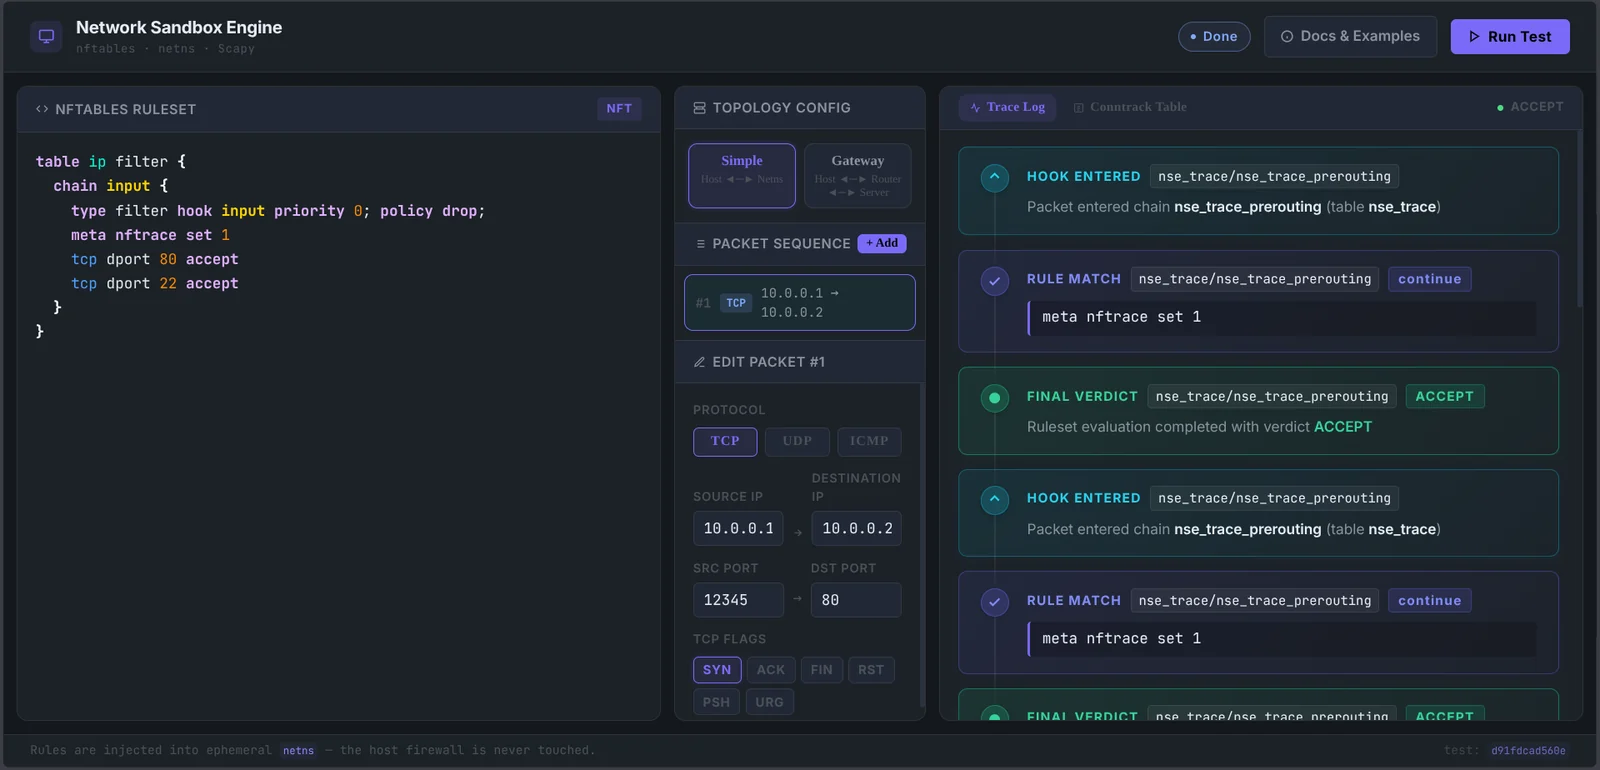 onyks-os/networksandboxengine
Um sandbox de rede determinístico para testar regras de nftables. Ele usa namespaces de rede Linux efêmeros (netns) e Scapy para validar a lógica de…
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…








