
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit
 vancomycin-g/cve-2022-22947
Ferramenta de exploit para CVE-2022-22947 no Spring Cloud Gateway, com detecção de vulnerabilidade, reverse shell e teste de conectividade de saída.
 baboopan/log4shell-cve-2021-44228-demo
Demonstração do Log4Shell com AWS
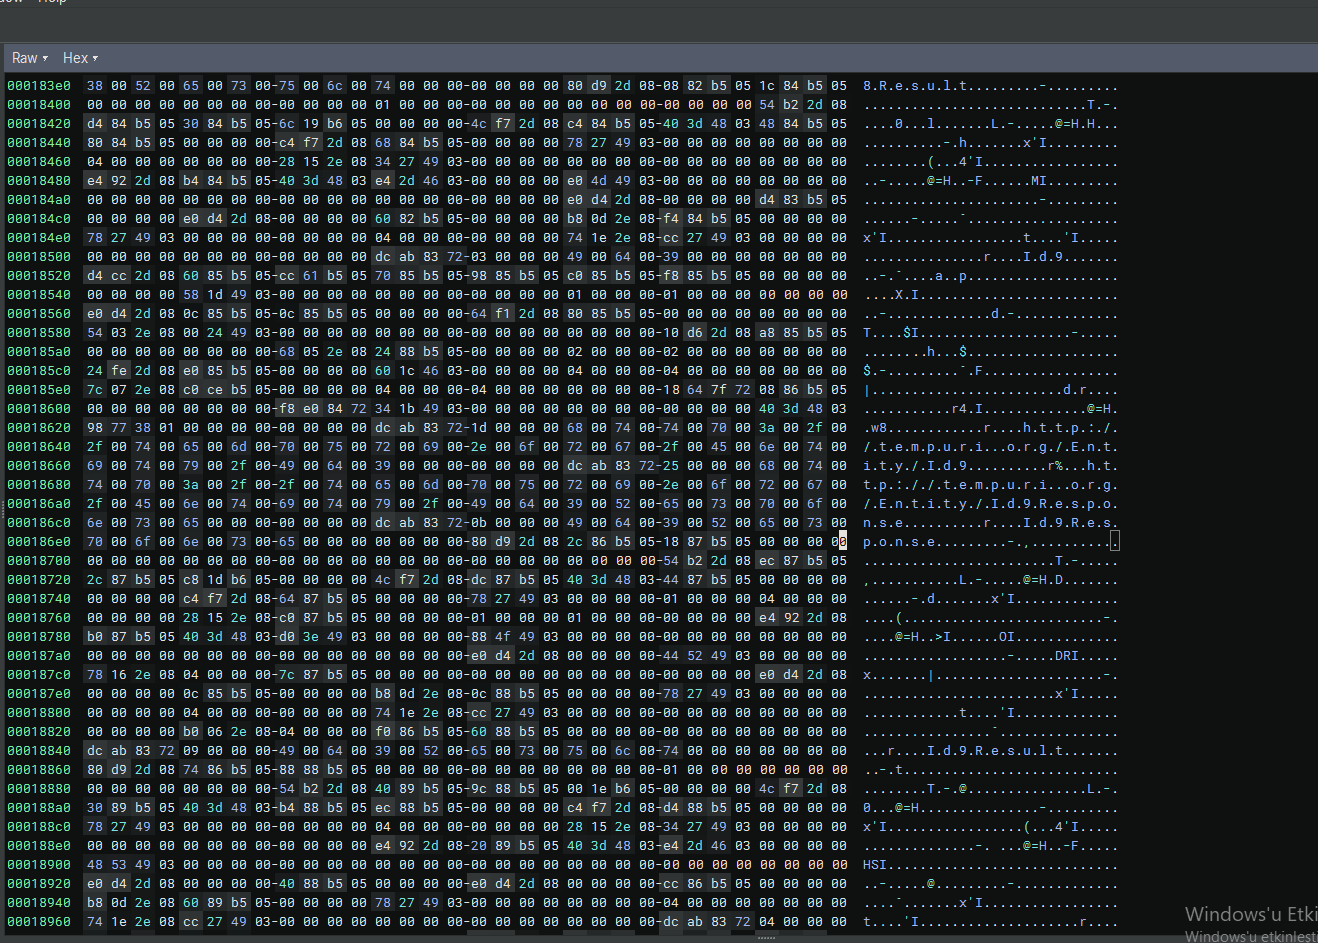 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Análise de engenharia reversa do RedLine Stealer, um info-stealer baseado em .NET que utiliza domínios C2 (198.46.86.63, tempuri.org), bypass do…
 daddy-bit/discorape
Um selfbot para discord feito usando Discord.py. Ele vem com mais de 70 comandos e recursos de nuking de servidor.
 softdeadlock/voron-crypto
Biblioteca de criptografia/protocolo do mensageiro Voron (X3DH-lite + Double Ratchet, sender-keys de grupo, transporte onion) — revisão externa…
 jbooz1/cve-2017-0213
Uma versão do CVE-2017-0213 que planejo usar com um Empire stager
 4armed/cve-2023-5044
Exploit de prova de conceito baseado em Go para CVE-2023-5044 no ingress-nginx, permitindo execução remota de comandos autenticada por meio da…
 p4x1s/cve-2023-33246
CVE-2023-33246:Apache RocketMQ 远程命令执行漏洞检测工具
 corelight/zeek-caldera-detector
Um detector Mitre Caldera baseado em Zeek.
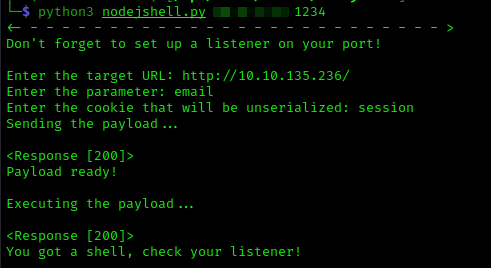 uartu0/nodejshell
Exploit de reverse shell para desserialização em NodeJs (CVE-2017-5941)
 prelearn-code/cve-2024-6387
Exploit de prova de conceito para CVE-2024-6387 (regreSSHion) visando execução remota de código não autenticada no servidor OpenSSH via condição de…
 jakabakos/cve-2023-39362-cacti-snmp-command-injection-poc
Prova de conceito de exploit para CVE-2023-39362, uma injeção de comandos autenticada nas opções de SNMP do Cacti. Inclui um ambiente Docker…
 h3x0v3rl0rd/distccd_rce_cve-2004-2687
Exploit de prova de conceito baseado em Python para a vulnerabilidade de execução remota de código distccd CVE-2004-2687, permitindo acesso não…
 gustavorobertux/gotigate
Exploração baseada em Go para CVE-2022-40684 visando dispositivos Fortinet FortiGate. Automatiza o bypass de autenticação para obter acesso…
 erick-duarte/cve-2024-24386
Exploit de prova de conceito para uma vulnerabilidade de injeção de comandos no módulo Task Manager do VitalPBX, demonstrando a entrega de payload de…
 devengpk/cve-2022-1388
Script de exploração e verificação em massa para CVE-2022-1388 visando a execução remota não autenticada de comandos no F5 BIG-IP iControl REST.…
 cybersecplayground/cve-2025-24016-wazuh-remote-code-execution-rce-poc
Uma vulnerabilidade crítica de RCE foi identificada no servidor Wazuh devido à desserialização insegura no pacote wazuh-manager. Esse bug afeta as…
 amoy6228/cve-2024-36401_geoserver_rce_poc
Este script é uma ferramenta de detecção PoC (Proof of Concept) desenvolvida para a vulnerabilidade de execução remota de código no GeoServer…








