
 strivepan/activemq-cve-2026-42588-scanner-gui
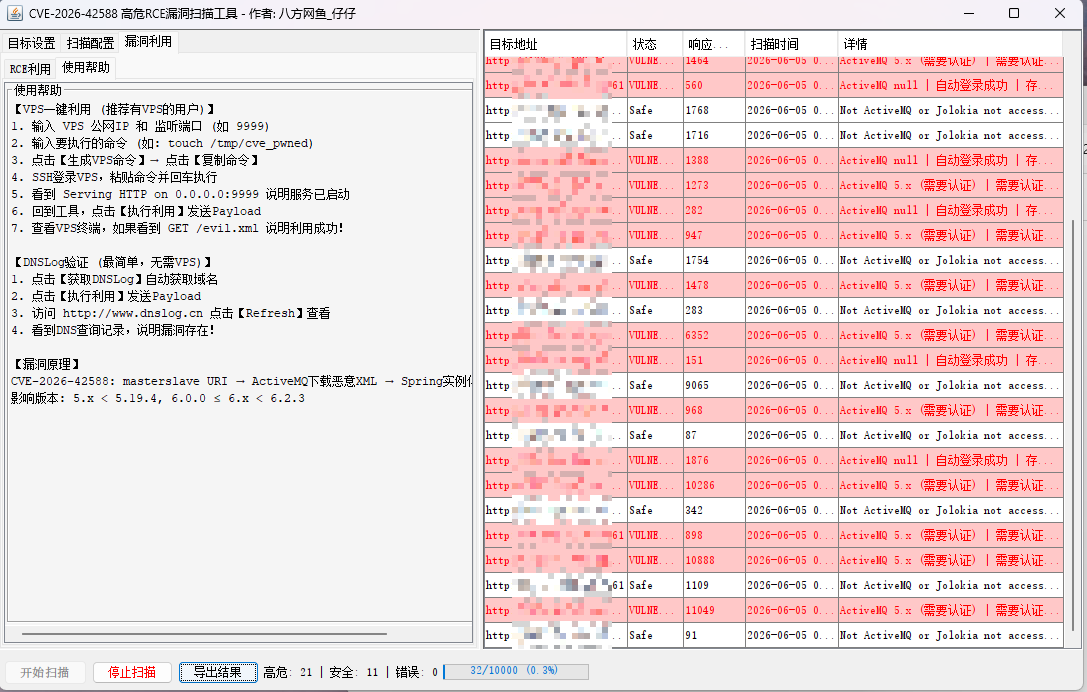
Ferramenta de scanner e exploit baseada em GUI para CVE-2026-42588 (RCE no ActiveMQ). Suporta entrega de payload via VPS e verificação de vulnerabilidade baseada em DNSLog com injeção automatizada de XML.

【Exploração com VPS (recomendado para usuários com VPS)】
【Verificação com DNSLog (mais simples, sem necessidade de VPS)】
【Princípio da vulnerabilidade】 CVE-2026-42588: masterslave URI → ActiveMQ baixa XML malicioso → Spring instancia Bean → RCE Versões afetadas: 5.x < 5.19.4, 6.0.0 ≤ 6.x < 6.2.3

Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
