
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit

 aws-alchemy/squidmagic
analisar tráfego de rede baseado na web 🕶 para detectar servidores de comando e controle centrais
 weaselsec/godpotato-aggressor-script
Cobalt Strike Aggressor script que automatiza a escalada de privilégios de conta de serviço do Windows para SYSTEM via GodPotato durante operações de…
 machine1337/win-rat
Um RAT totalmente indetectável para Windows que ignora todos os tipos de proteções antivírus e lhe dará um shell CMD no seu terminal.
 icyguider/newpowerdns
Versão atualizada do PowerDNS por @domchell. Adiciona suporte para transferências por meio de registros DNS A e alguns outros recursos úteis.
 mr-xn/cve-2024-36401
Vulnerabilidade de Execução Remota de Código (RCE) na avaliação de expressões de nomes de propriedades com múltiplas formas de explorar
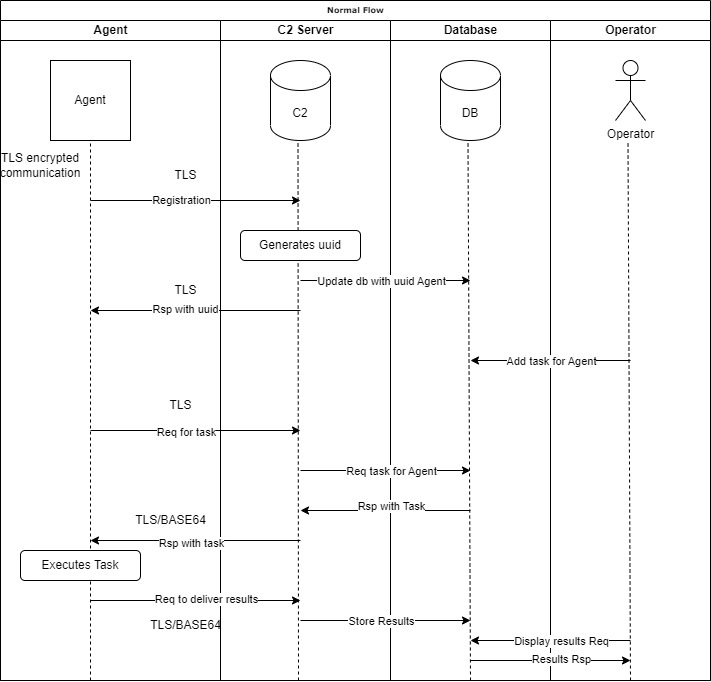 voukatas/commander
Framework de comando e controle baseado em Python com comunicação TLS criptografada, suporte a múltiplos agentes (Python/C), sessões interativas,…
 vikramaditya015/samsung-android-lpe
PoC para CVE-2026-20980, CVE-2026-20981, CVE-2026-20982
 cedowens/mythic-macro-generator
Script Python3 para gerar uma macro para lançar um payload Mythic. Autor: Cedric Owens
 i5n0rth/cve-2023-33246
Exploit para CVE-2023-33246 no Apache RocketMQ. Modifica propriedades de configuração para executar comandos arbitrários em servidores vulneráveis,…
 forcefledgling/cve-2023-22518
Vulnerabilidade de Autorização Imprópria no Confluence Data Center e Server
 darkcodersc/sharpftpc2
Um canal de comando e controle simplificado, baseado em FTP, para interconectar sistemas remotos.
 1135/solr_exploit
Exploit da Vulnerabilidade de Execução Remota de Código do Apache Solr (CVE-2019-0193)
 woj-ciech/daily-dose-of-malware
Script permite que você colete software malicioso e servidores C&C de plataformas de código aberto como Malshare, Malcode, Google, Cymon - vxvault,…
 xm0kht4r/phoenix-framework
Framework de pós-exploração que abusa de sites confiáveis como Telegram e Discord para C2.
 vin01/poc-proxycommand-vulnerable
Prova de conceito para explorar configurações vulneráveis de proxycommand em clientes ssh (CVE-2023-51385)
 bishopfox/joro
Um framework colaborativo de exploração web.
 pard0p/remote-bof-runner
Remote BOF Runner é um framework de extensão do Havoc para execução remota de Beacon Object Files (BOFs) usando um carregador PIC feito com Crystal…
 nopbrick/seeproxy
Proxy reverso em Golang com validação de perfil malleable do CobaltStrike.








