
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Categorias

Comando e Controle

Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.

Recomendado pelo Kitploit

Melhores ferramentas

10 selecionadas
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7khá 1 dia
Mythic preview#2

Mythic

GitHubits-a-feature/mythic
4.7khá 26 dias
Empire preview#4

Empire

GitHubbc-security/empire
5.2khá 1 mês
merlin preview#6

merlin

GitHubne0nd0g/merlin
5.6khá 22 dias
AdaptixC2 preview#8

AdaptixC2

GitHubadaptix-framework/adaptixc2
3.5khá 1 mês
emp3r0r preview#9

emp3r0r

GitHubjm33-m0/emp3r0r
1.7khá 12h 1m
metasploit-framework preview#12

metasploit-framework

GitHubrapid7/metasploit-framework
38.8khá 8h 41m
kubesploit preview#13

kubesploit

GitHubcyberark/kubesploit
1.2khá 1 ano
NetExec preview#14

NetExec

GitHubpennyw0rth/netexec
5.8khá 15h 32m
impacket preview#15

impacket

GitHubfortra/impacket
16.0khá 2 dias
Mais recentesRelevânciaMais popularesAtualizadas recentemente
2545 resultados
hive preview

hive

GitHubinfoskirmish/hive

O código-fonte do CIA Hive conforme divulgado pela Wikileaks
data-exfiltrationcommand-and-controlred-teaming
167há 8 anos
DropboxC2C preview

DropboxC2C

GitHub0x09al/dropboxc2c

DropboxC2C é um agente de pós-exploração que utiliza a infraestrutura do Dropbox para operações de comando e controle.
payload-generationpost-exploitationcommand-and-control+1
153há 8 anos
specula preview

specula

GitHubtrustedsec/specula

Framework modular de comando e controle que abusa do recurso Home Page do Microsoft Outlook para persistência furtiva, acesso remoto e pós-exploração.
penetration-testing-frameworkspersistence-mechanismspost-exploitation+2
236há 1 ano
SMShell preview

SMShell

GitHubpersistent-security/smshell

PoC para um shell baseado em SMS. Envie comandos e receba respostas via SMS de computadores com capacidade de banda larga móvel.

exploitationpost-exploitationmobile-security+3
372há 3 anos
spyrat preview

spyrat

GitHubm4sc3r4n0/spyrat

Trojan de Acesso Remoto em Python
persistence-mechanismspost-exploitationcommand-and-control+3
148há 9 anos
thetick preview

thetick

GitHubnccgroup/thetick

Um backdoor Linux embarcado simples.

embedded-systems-securitypersistence-mechanismspost-exploitation+3
198há 6 anos
Qakbot preview

Qakbot

GitHubpr0xylife/qakbot

Repositório de inteligência de ameaças e análise de malware focado em um trojan bancário e botnet, com IOCs, indicadores de C2 e pesquisa…

ioc-managementthreat-feeds-aggregatorsmalware-analysis+3
193há 2 anos
BabyShark preview

BabyShark

GitHubunkl4b/babyshark

Servidor C2 Básico

penetration-testingcommand-and-controlred-teaming+1
199há 5 anos
procrustes preview

procrustes

GitHubvp777/procrustes

Um script bash que automatiza a exfiltração de dados via DNS em caso de execução cega de comandos em um servidor com filtragem de saída.
exploitationdata-exfiltrationcommand-and-control+2
210há 5 anos
PyRat preview

PyRat

GitHubanhkgg/pyrat

PyRat, um RAT feito com python xmlrpc
post-exploitationpenetration-testingcommand-and-control+3
161há 8 anos
sjet preview

sjet

GitHubsiberas/sjet

siberas kit de ferramentas de exploração JMX
payload-generationexploitationcommand-and-control+1
133há 5 anos
PowerShx preview

PowerShx

GitHubiomoath/powershx

Executar o Powershell sem restrições de software.
defensive-toolsprivilege-escalationpayload-generation+7
281há 5 anos
gtunnel preview

gtunnel

GitHubhotnops/gtunnel

Uma solução robusta de tunelamento escrita em golang
network-securitycommand-and-controlred-teaming
273há 3 anos
SharpSploitConsole preview

SharpSploitConsole

GitHubanthemtotheego/sharpsploitconsole

Aplicação de console em C# para operações de pós-exploração e red team, integrando SharpSploit para executar comandos Mimikatz, realizar…
privilege-escalationreconnaissancepassword-attacks+9
182há 4 anos
Atomic-Red-Team-C2 preview

Atomic-Red-Team-C2

GitHubdarmado/atomic-red-team-c2

ARTi-C2 é um framework de pós-exploração usado para executar casos de teste do Atomic Red Team com capacidades rápidas de implantação e execução de…
penetration-testing-frameworksexploit-frameworkspayload-generation+3
178há 2 anos
PixelCode-Attack preview

PixelCode-Attack

GitHubs3n4t0r-0x0/pixelcode-attack

Malicious PixelCode é um projeto de pesquisa em segurança que demonstra uma técnica encoberta para codificar arquivos executáveis em dados de pixel e…
reverse-engineeringdata-exfiltrationpost-exploitation+8
171há 9 meses
Nimplant preview

Nimplant

GitHubmythicagents/nimplant

Um implante multiplataforma escrito em Nim
penetration-testing-frameworkspost-exploitationcommand-and-control+2
176há 3 anos
SpotifyC2 preview

SpotifyC2

GitHubnirvanaon/spotifyc2

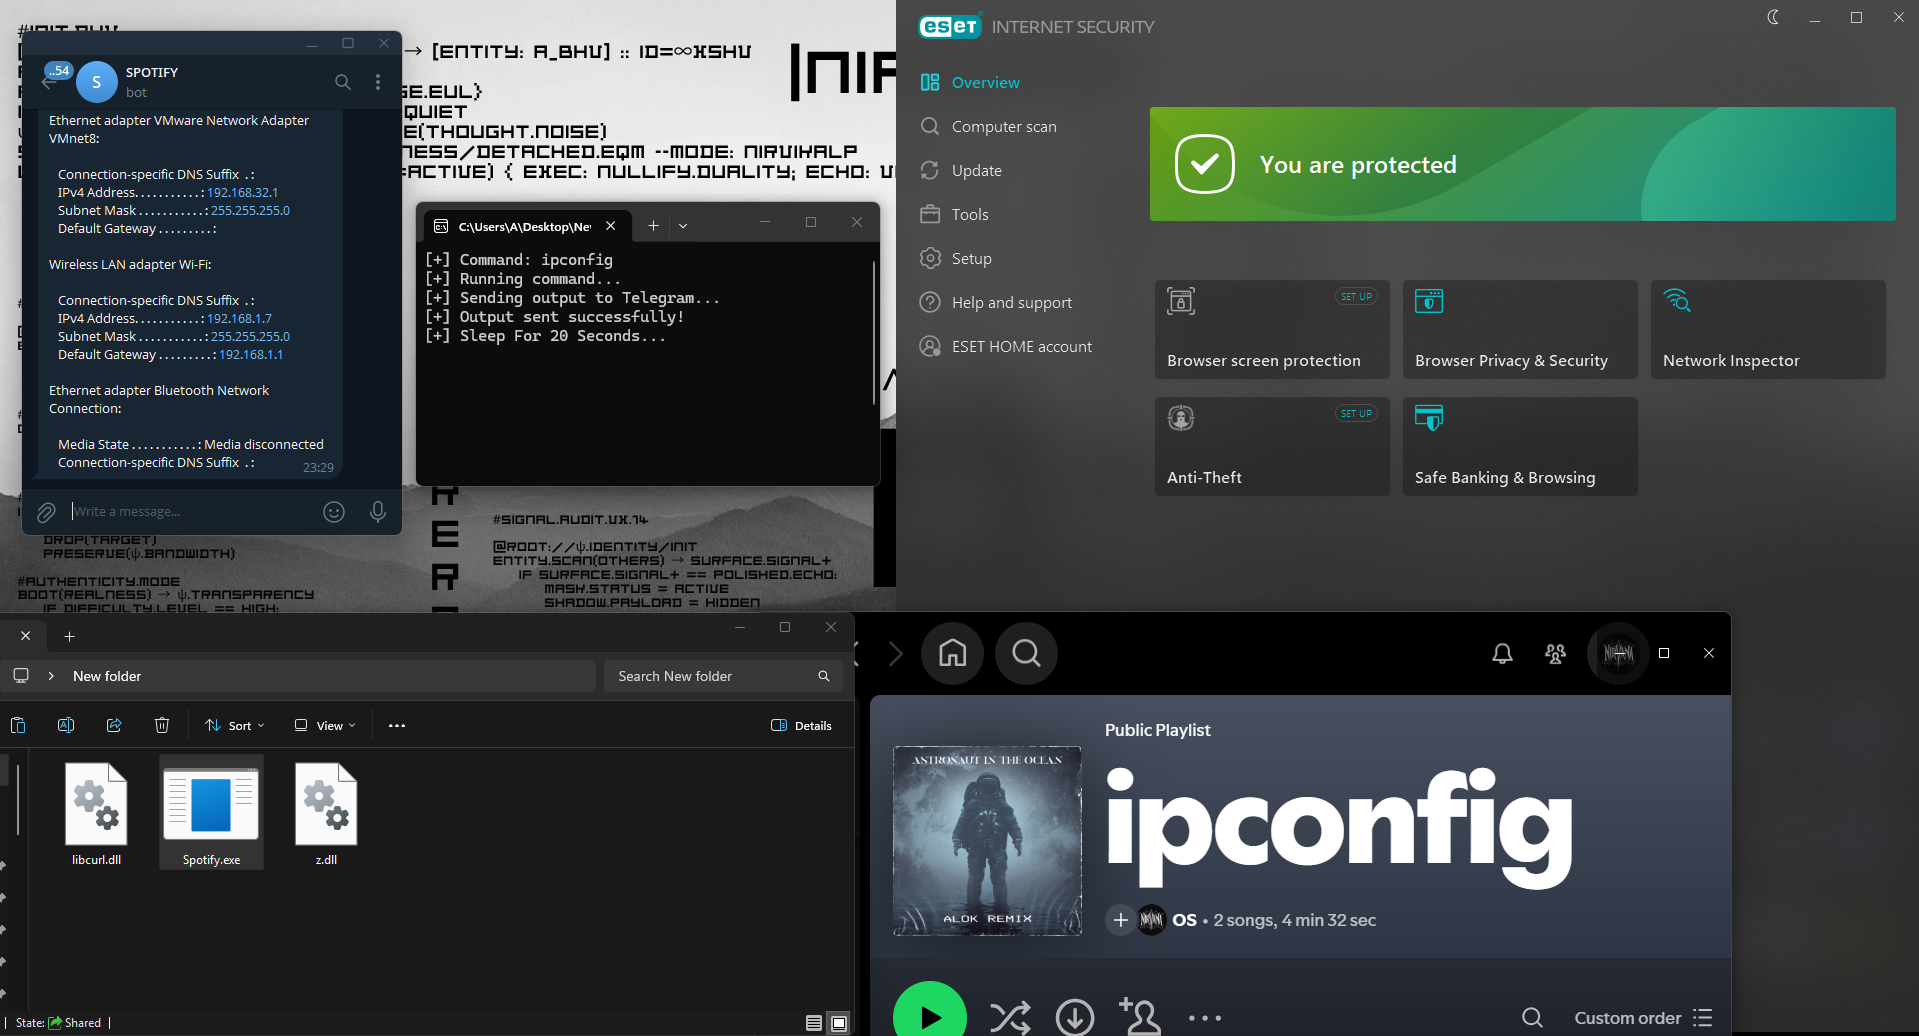
Ferramenta de pesquisa C2 baseada em Windows que usa playlists do Spotify como canal de comando e Telegram para entrega de saída, demonstrando…


osintpenetration-testingcommand-and-control+3
179há 4 meses
Anterior1…252627…100Próximo





