
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit
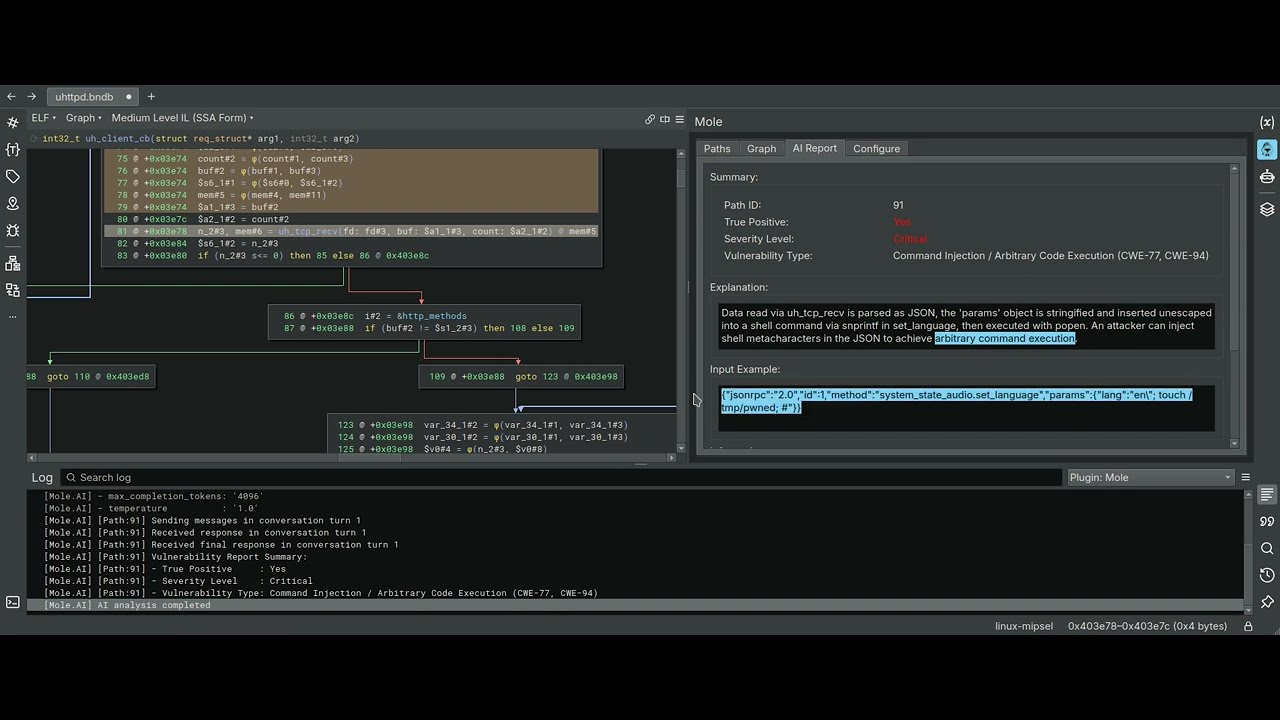
 cyber-defence-campus/mole
Um plugin do Binary Ninja que utiliza backward slicing de variáveis como motor para static taint analysis.
 shubhamshubhankar/autosource
Framework automatizado de análise estática de código integrado com SonarQube para detecção precoce de vulnerabilidades no código fonte, através da…
 codewhitesec/httpremotingobjrefleak
Recursos adicionais para vazamento e exploração de ObjRefs via HTTP .NET Remoting (CVE-2024-29059)
 wolfssl/wolfcose
Uma implementação rápida, portátil e leve de COSE + CBOR para sistemas embarcados. Suporta PQC, FIPS 140-3, DO-178 e MISRA C. Alimentado por wolfSSL.
 samsung/utopia
Geração automatizada de drivers de fuzz baseada em UT
 trailofbits/gosentry
Toolchain Go orientada à segurança, focada em capacidades de fuzzing de última geração.
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 quarkslab/qsynthesis
Sintetizador Greybox voltado para a desobfuscação de instruções de assembly.
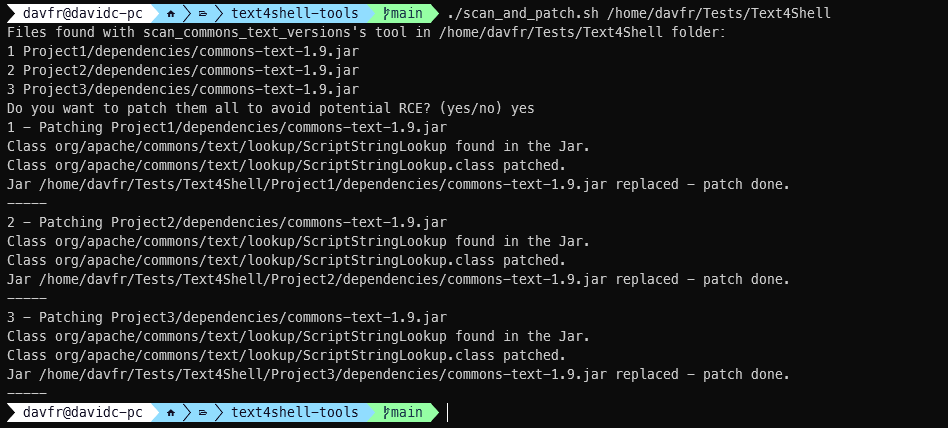 jfrog/text4shell-tools
Detecte e corrija Apache Commons Text vulneráveis em artefatos JAR/WAR Java; identifique classes por fingerprint e analise o bytecode em busca de…
 hosch3n/fastjsonvulns
Exploit para Fastjson 1.2.80 CVE-2022-25845 que permite leitura de arquivos via AspectJ e carregamento remoto de classes Groovy para RCE.
 disruptops/cred_scanner
Um scanner simples baseado em arquivos para procurar chaves de acesso e chaves secretas da AWS em arquivos.
 rbmm/ntdetours
Implementação de Detours (x64/x86) que utiliza apenas a importação da ntdll.
 owasp/sedated
# Projeto SEDATED® (Analisador de Dados Empresariais Sensíveis para Eliminar Divulgação)
 jas502n/cve-2019-12384
Jackson Rce para CVE-2019-12384
 gach0ng/agentstalker
Estrutura de auditoria de segurança ponta a ponta para agentes LLM: modelagem estática de AST e taint, síntese de ataques, replay em sandbox Docker e…
 owasp/ocsd
OWASP Desenvolvedor de Software Seguro Certificado
 codewhitesec/unmarshalpwn
POC para CVE-2018-0824
 agrawalsmart7/scodescanner
Scanner de análise estática de linha de comando que detecta vulnerabilidades críticas em código-fonte PHP e YAML usando regras semgrep…








