
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit

 nuguardai/nuguard
repositório de código aberto para validar aplicações de IA agêntica: redteam, comportamento, cadeia de suprimentos, análise estática
 slowql/slowql
Analisador estático SQL de próxima geração escrito em Rust. 282+ regras. Zero falsos positivos. Segurança, desempenho, confiabilidade, custo,…
 a0xnirudh/kurukshetra
Kurukshetra - Um framework para ensinar codificação segura por meio de resolução interativa de problemas.
 elfmaster/maya
Protetor de binários Linux altamente avançado contra exploração e adulteração para ELF.
 rasetsuu/vmp-devirt
Plataforma de pesquisa de devirtualização do VMProtect assistida por trace: front-ends de versão alimentam um backend compartilhado Remill/LLVM para…
 papermtn/gitlab-watchman
Encontrando segredos expostos e dados pessoais no GitLab
 nccgroup/goatcasino
Esta é uma implantação Truffle de contrato inteligente intencionalmente vulnerável, destinada a permitir que aqueles interessados em segurança de…
 avito-tech/deepsecrets
Ferramenta de análise estática que verifica código-fonte em busca de segredos, chaves de API e credenciais codificados, usando compreensão semântica…
 faloker/purify
Ferramenta all-in-one para gerenciar relatórios de vulnerabilidades de pipelines AppSec
 synacktiv/bip
API Python orientada a objetos para simplificar a interação com o IDA para engenharia reversa, permitindo o desenvolvimento de plugins e a automação…
 rog3rsm1th/frelatage
Fuzzer baseado em cobertura para aplicações Python
 we5ter/flerken
Uma Solução para Detecção de Comandos Obfuscados Multiplataforma apresentada no CIS2019 China. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
 owasp/owasp-scs
Projeto OWASP de Segurança de Contratos Inteligentes (SCS)
 nstarke/egodeath
Um ofuscador de JavaScript baseado em técnicas de ofuscação de indistinguibilidade criptográfica.
 opensourcemalware/polinrider
Dossiê técnico sobre o ataque à cadeia de suprimentos PolinRider ligado à Coreia do Norte, documentando injeção de payload JS ofuscado, manipulação…
 nollium/cve-2024-9264
Exploit para leitura arbitrária de arquivos e RCE no Grafana (CVE-2024-9264)
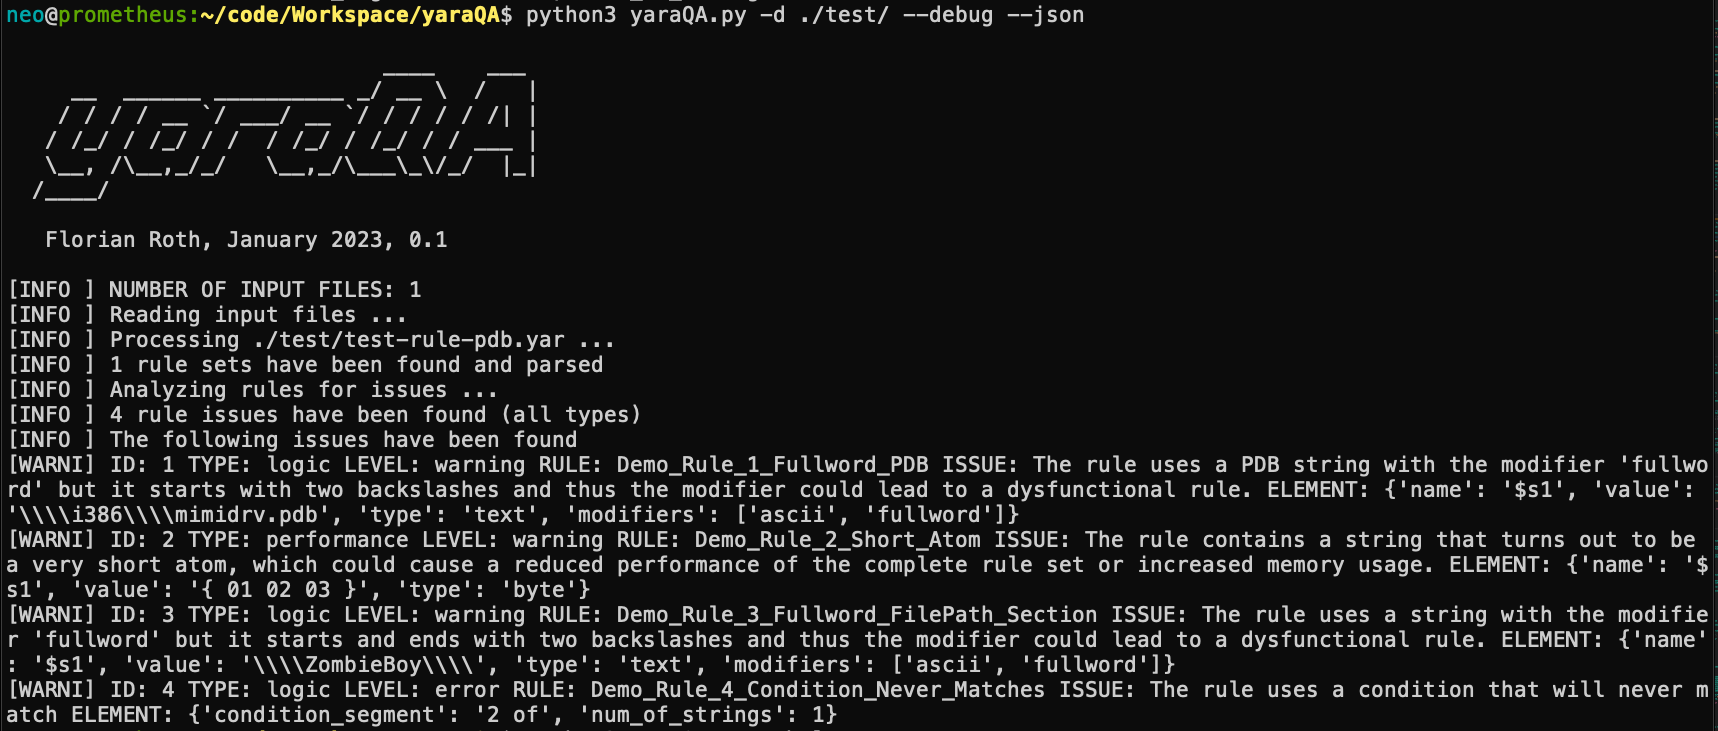 neo23x0/yaraqa
Analisador de regras YARA para melhorar a qualidade e o desempenho das regras








