
 #1
Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.
Recomendado pelo Kitploit
 icicle-emu/icicle
Fuzzer baseado em emulação para firmware MSP430 que encontra e analisa bugs de corrupção de memória com relatórios de crash detalhados e entradas…
 secretsquirrel/recomposer
Altera aleatoriamente arquivos PE Win32/64 para upload 'mais seguro' para sites de malware e sandbox.
 nanashili/rea-rust
Port em Rust do REA, uma ferramenta de engenharia reversa apenas local com fluxos de trabalho CLI/MCP e um worker nativo do Ghidra
 sterrasec/ipa-medit
Ferramenta de modificação de memória para ipas re-assinados suporta aplicativos iOS rodando em iPhone e Apple Silicon Mac sem jailbreak.
 lucamassarelli/yarasafe
Embeddings SAFE para corresponder a funções no yara
 4d4j/objdump-out-of-bounds-write
Prova de Conceito (PoC) demonstrando a CVE-2026-18220, uma vulnerabilidade de escrita fora dos limites (OOB) no backend DLX ELF do GNU binutils…
 34306/decrypted
FairPlay decryptor (dump iPA) para aplicação iOS executando em macOS com SIP ativado, usando CVE-2025-24204. Suporta macOS 15.0-15.2.
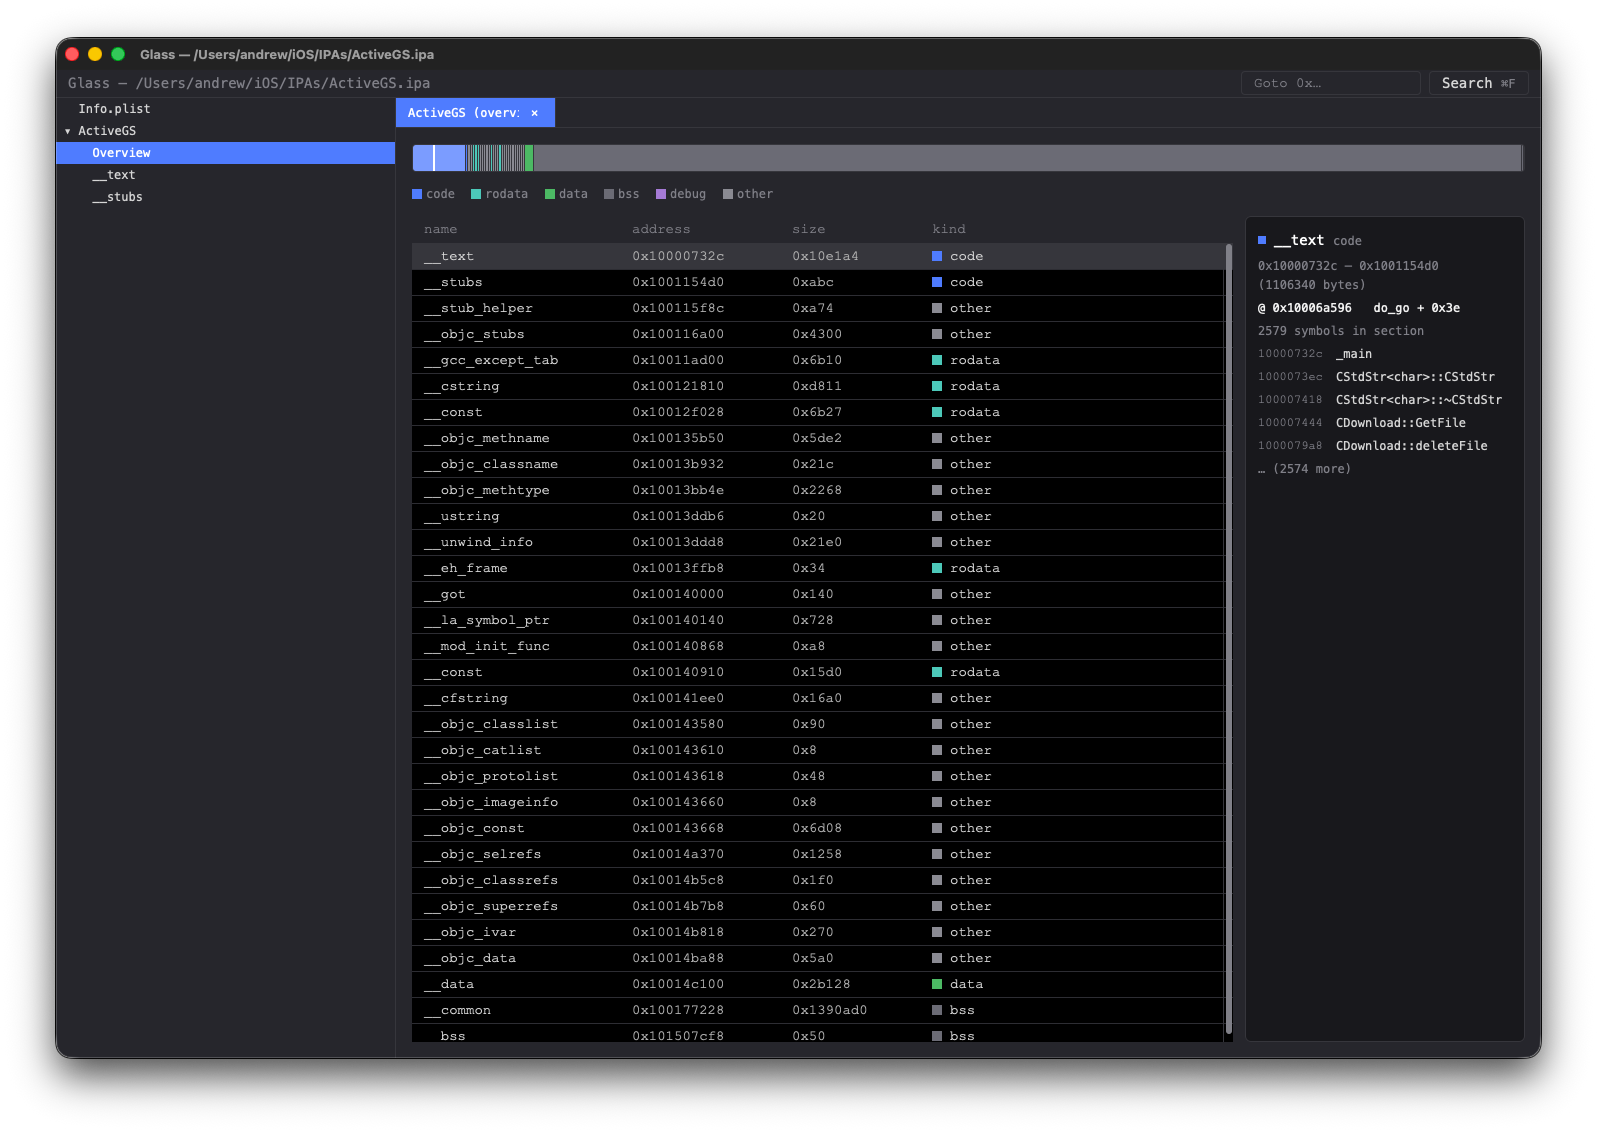 azw413/glass
Glass - uma alternativa rápida e gratuita ao IDA Pro
 paolomonti42/salt
SALT - SLUB ALlocator Tracer para o kernel Linux
 darkcodersc/psylodbg
Depurador do Microsoft Windows fácil de usar para analistas de malware.
 packtpublishing/learning-linux-binary-analysis
Aprendendo Análise de Binários Linux, publicado pela Packt
 amd2g2zz/kunglao-agent
O agente especialista em engenharia reversa: planeja seu próprio caminho de análise, deriva cada fato a partir de evidências brutas e converge sob…
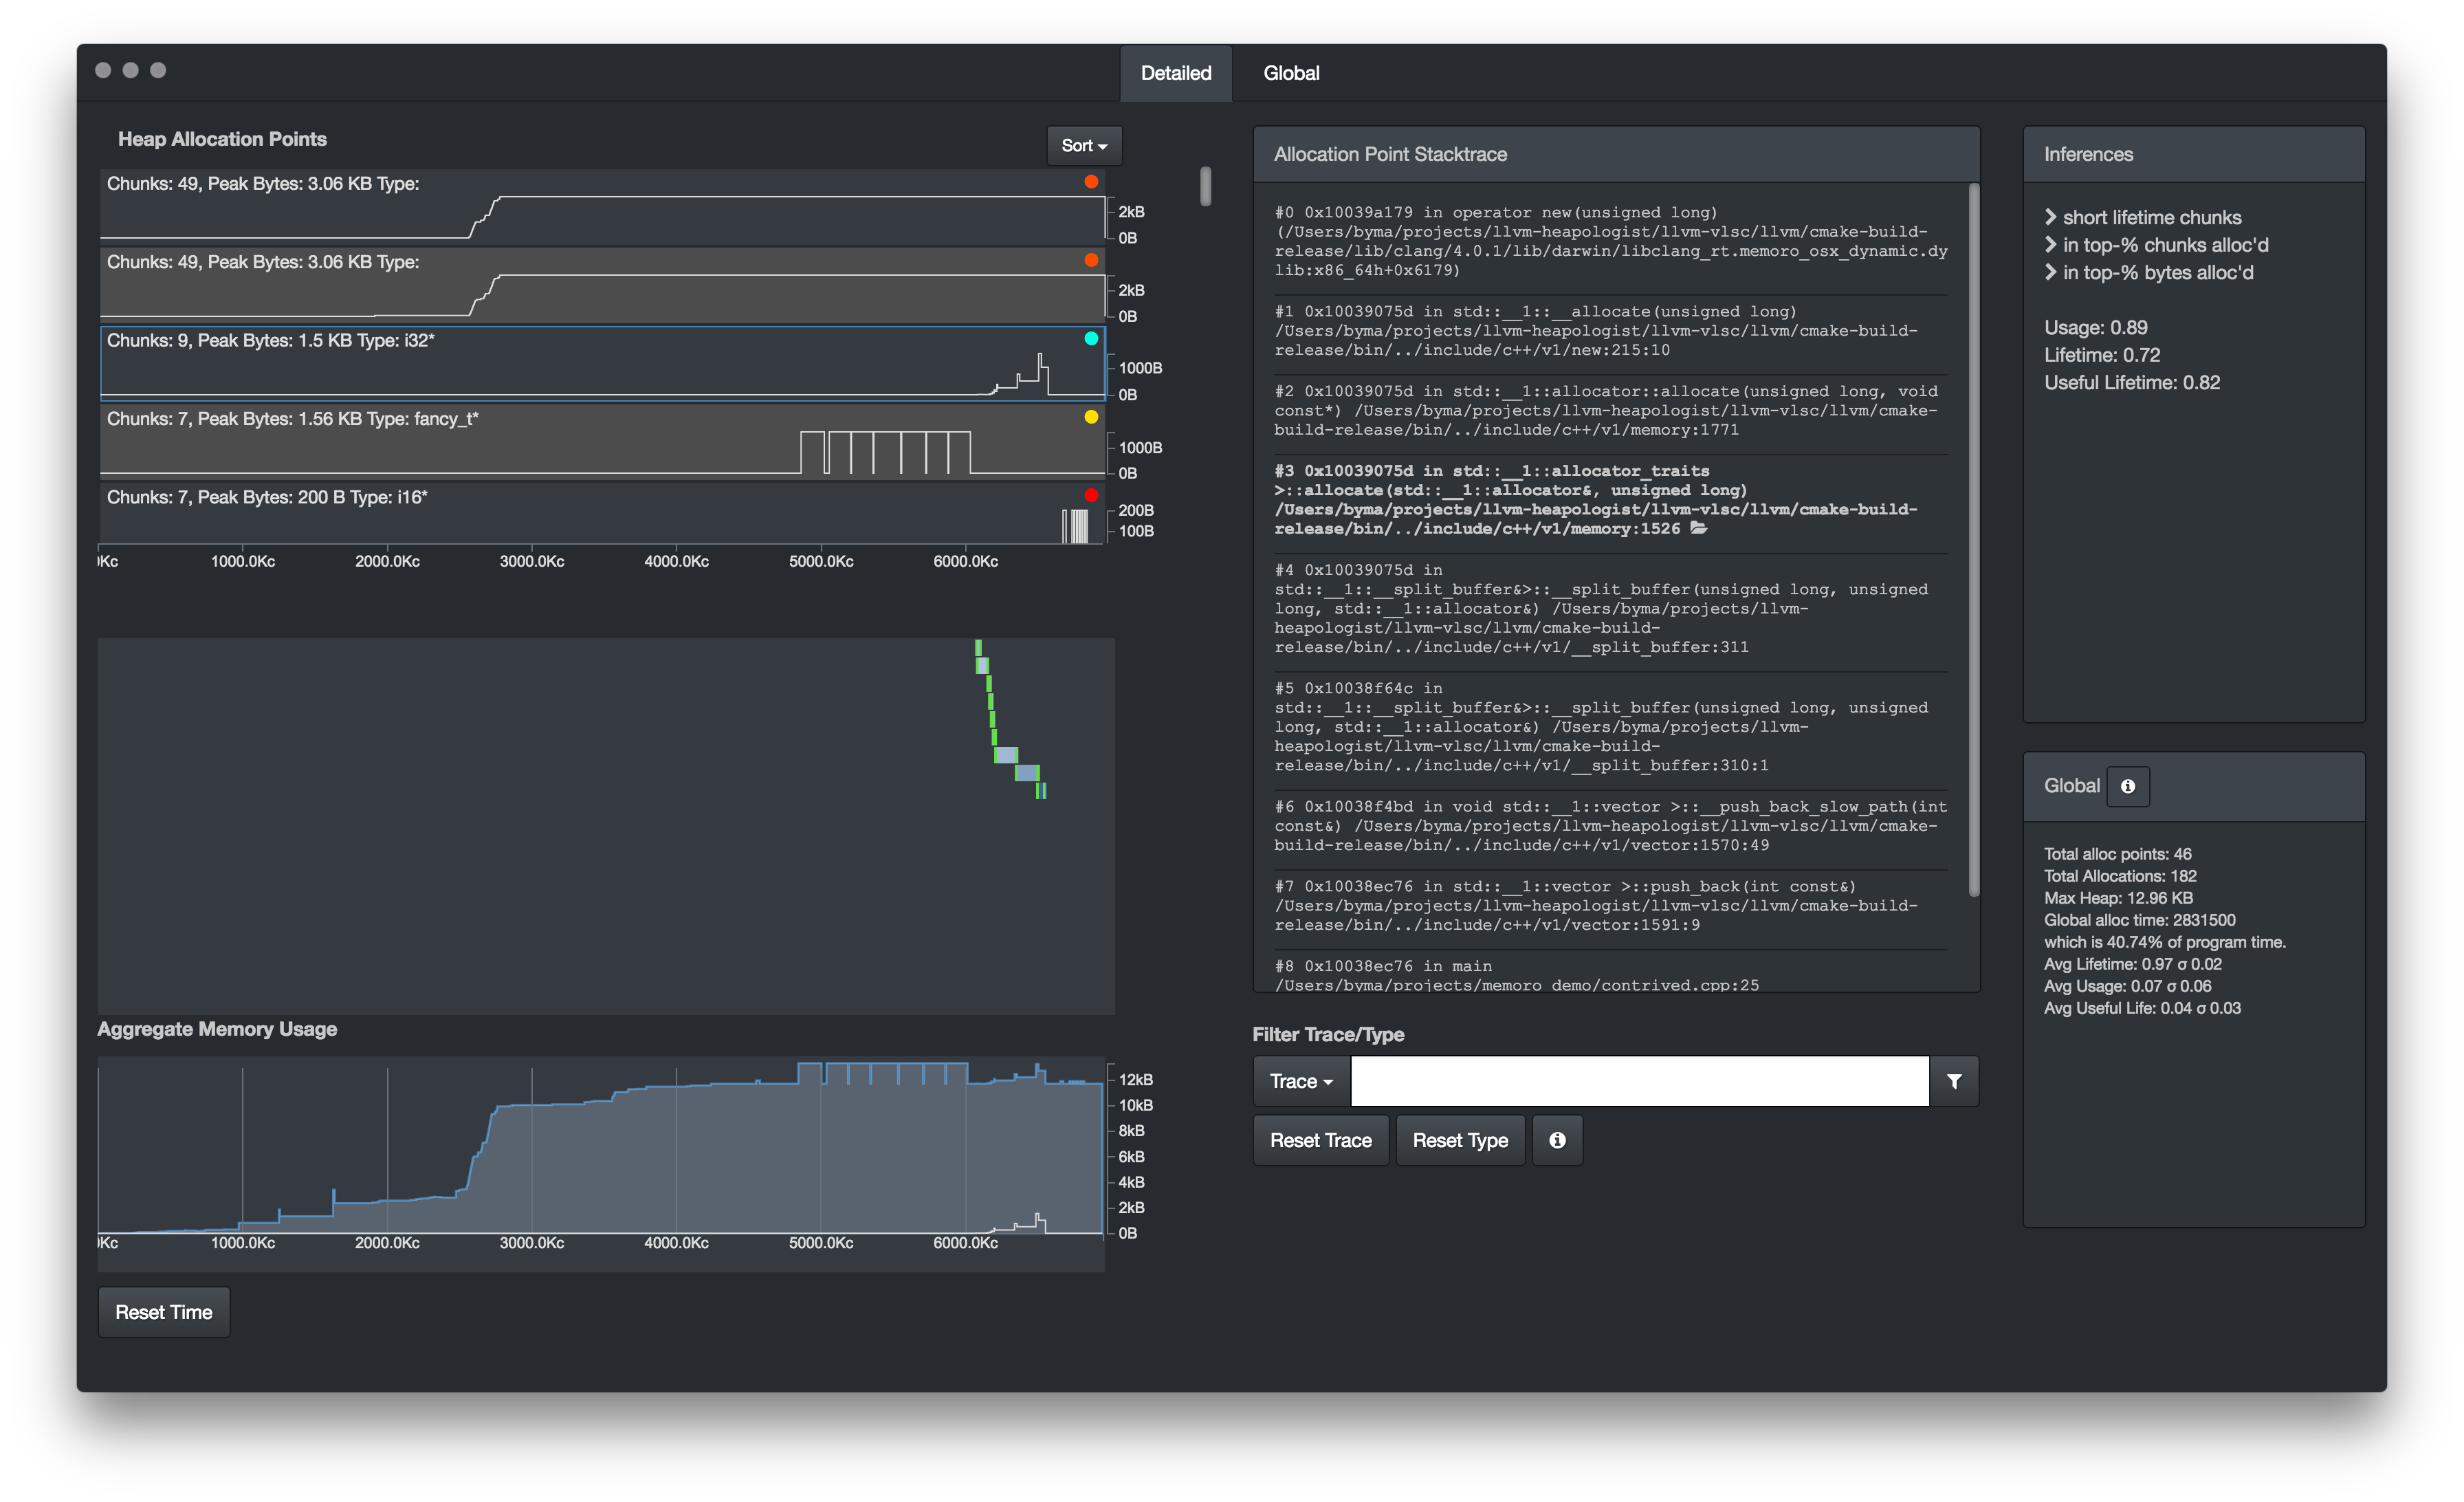 epfl-vlsc/memoro
Memoro: Um Profiler de Heap Detalhado
 project-artist/artist
Framework de instrumentação de código aberto para aplicativos Android e middleware Java, modificando código durante a compilação no dispositivo…
 allthingsida/allthingsida
Repositório para os trechos de código do canal de vídeo AllThingsIDA
 deputation/instrumentation_callbacks
Uma prova de conceito demonstrando callbacks de instrumentação no Windows 10 21h1 com uma variável TLS para garantir que todas as chamadas de sistema…
 blacknbunny/shellcode2assembly
💻 ARQUITETURA : ARM, ARM64, MIPS, PPC, X86
 nccgroup/asafw
Conjunto de scripts para lidar com firmware do Cisco ASA [empacotar/desempacotar etc.]








