
 #1
Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.
Recomendado pelo Kitploit
 trailofbits/maat
Framework de execução simbólica dinâmica e análise binária com análise de taint, resolução de restrições, emulação multiarquitetura via Sleigh do…
 foundryzero/binder-trace
Binder Trace é uma ferramenta para interceptar e analisar mensagens Binder do Android. Pense nela como o "Wireshark para Binder".
 secrary/idenlib
idenLib - Identificação de Funções de Biblioteca [Este projeto não é mais mantido]
 hugsy/defcon_27_windbg_workshop
Workshop do DEFCON 27 - Depuração Moderna com WinDbg Preview
 c3rb3ru5d3d53c/binlex
Um Framework Lexer de Características Genéticas Binárias
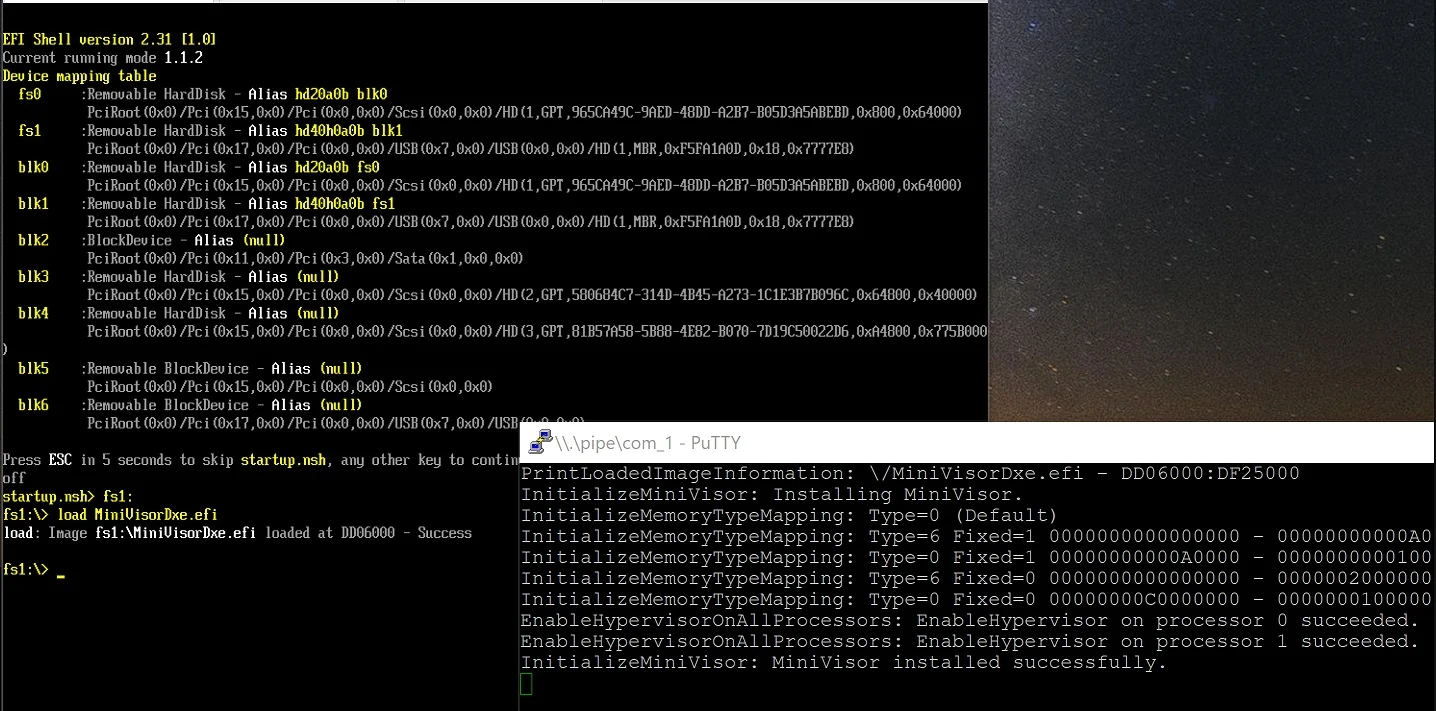 tandasat/minivisorpkg
O hipervisor UEFI de pesquisa que suporta a inicialização de um sistema operacional.
 ucsb-seclab/difuze
Fuzzer para Drivers do Kernel Linux
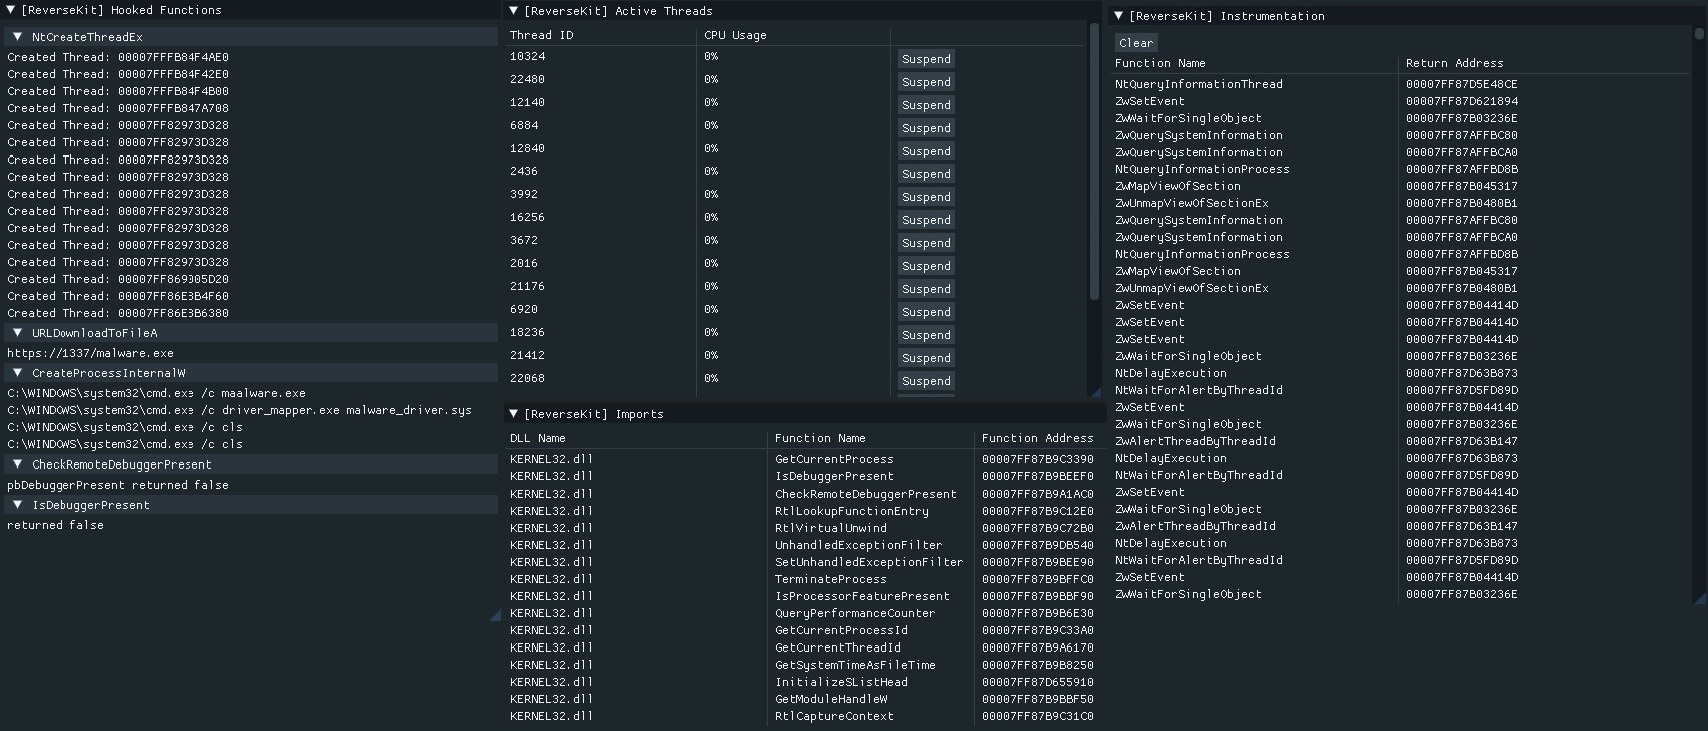 zer0condition/reversekit
x64 Ferramenta Dinâmica de Engenharia Reversa
 ucsb-seclab/bootstomp
BootStomp: um localizador de vulnerabilidades de bootloader
 sterrasec/apk-medit
ferramenta de busca e patch de memória em apk depurável sem root e ndk
 tothi/pwn-hisilicon-dvr
Prova de conceito de exploit e divulgação de vulnerabilidades para dispositivos DVR/NVR HiSilicon hi3520d. Demonstra RCE via interface web,…
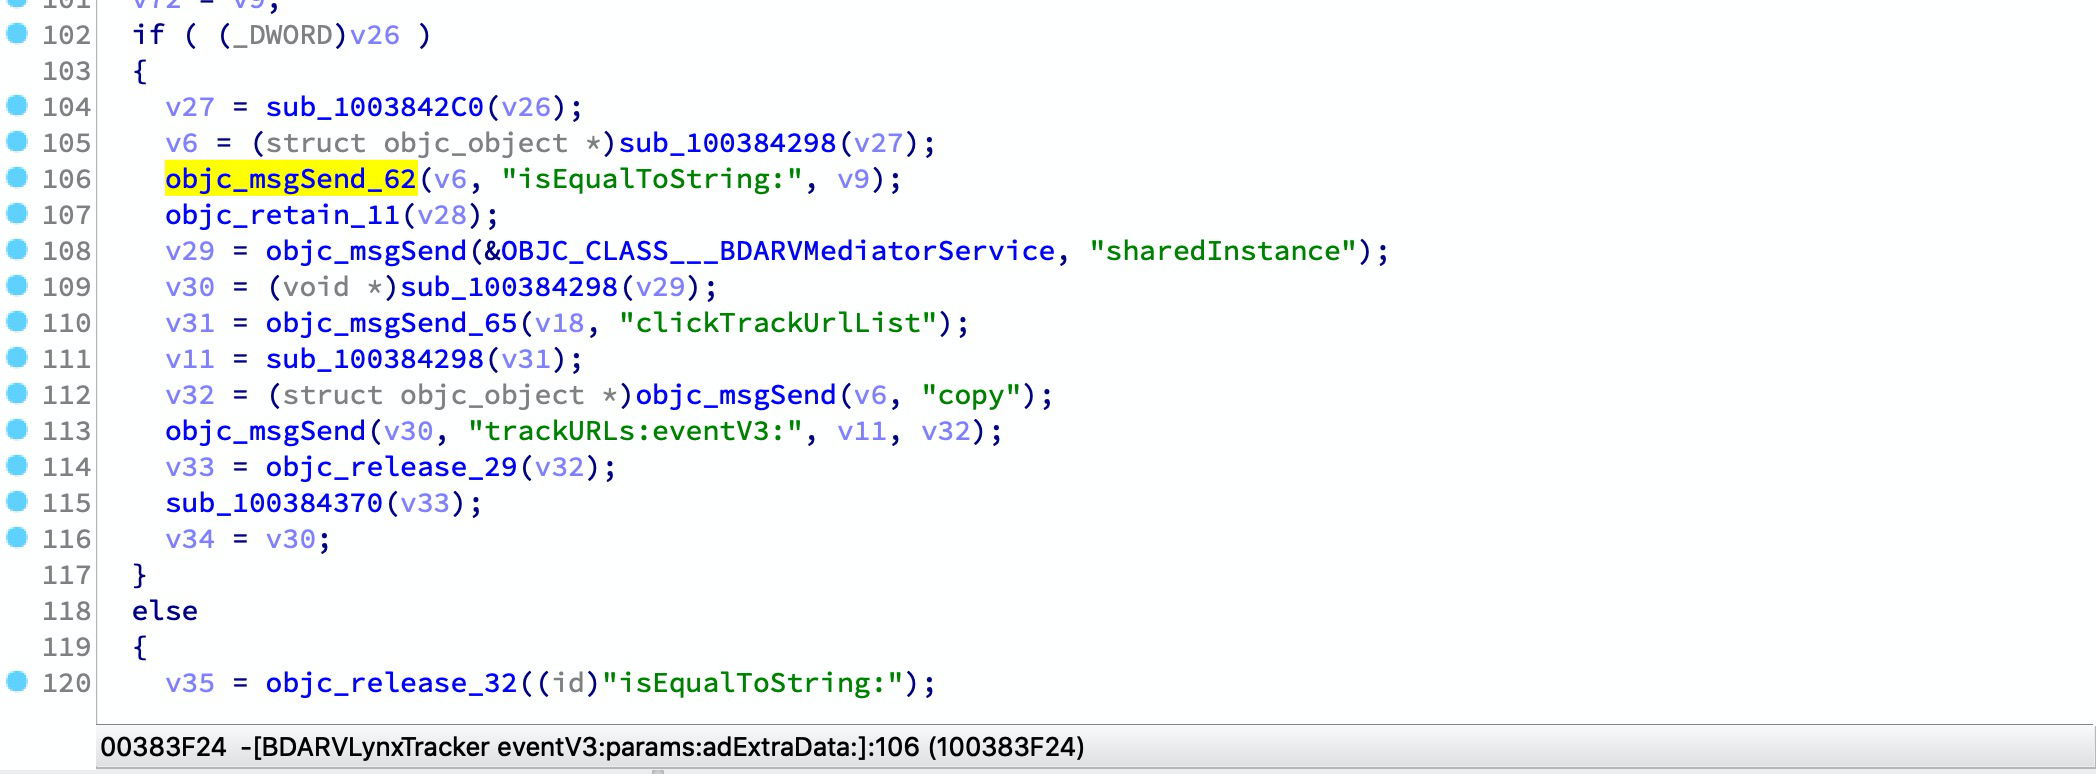 soulghost/iblessing
iblessing é um kit de ferramentas de exploração de segurança iOS, que inclui principalmente coleta de informações de aplicativos, análise estática e…
 smackers/smack
Toolchain modular de verificação de software que traduz LLVM IR para a linguagem de verificação intermediária Boogie para verificação de asserções…
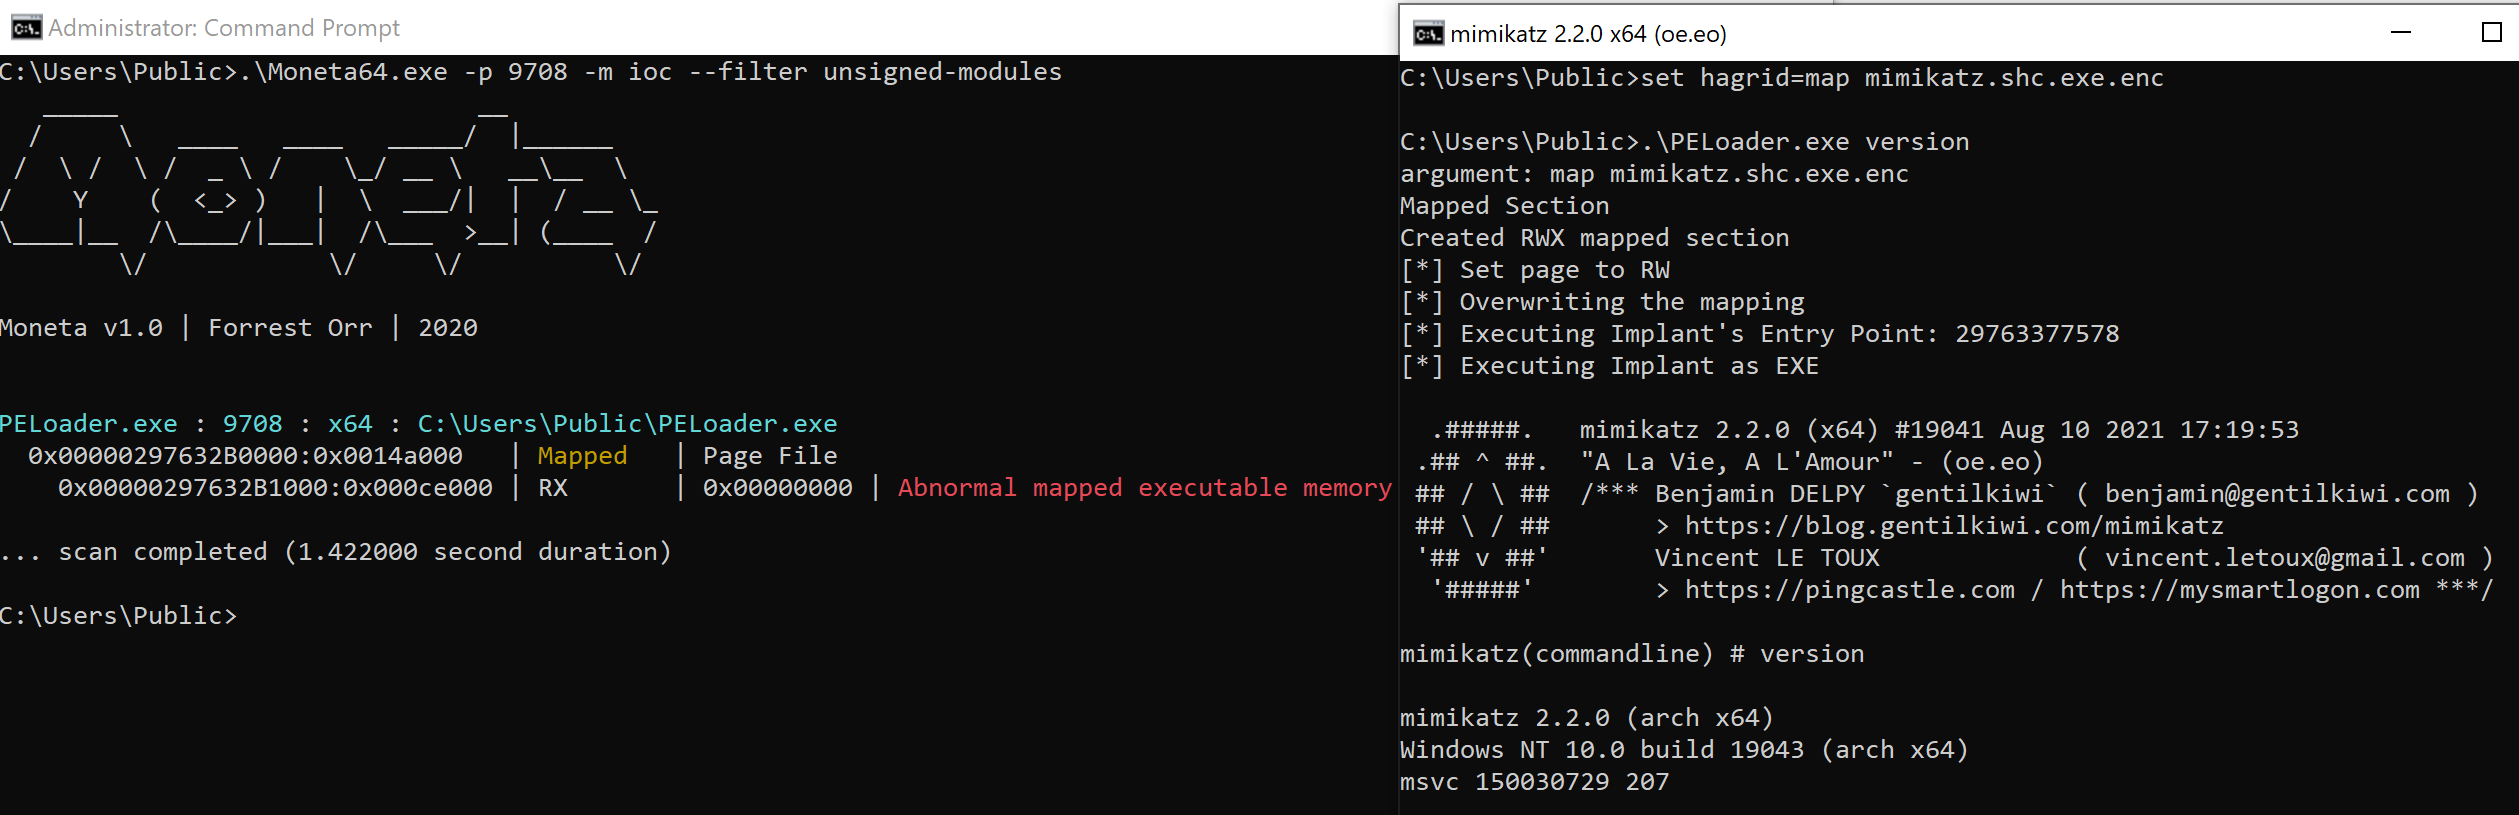 hagrid29/peloader
PE loader com várias técnicas de injeção de shellcode
 allthingsida/idasql
Engenharia Reversa com Vibe no IDA Pro: Uma interface para o IDA em SQL através de tabelas virtuais ao vivo. Não se deixe enganar pelas aparências! :)
 theqmaks/phantom-frida
Construa o servidor Frida anti-detecção a partir do código-fonte. ~90 patches cobrindo 16 vetores de detecção, compilações automáticas semanais com…
 eiln/ane
Driver de kernel Linux e biblioteca de espaço de usuário engenheirados reversamente para o Apple Neural Engine (ANE), permitindo acesso ao hardware e…
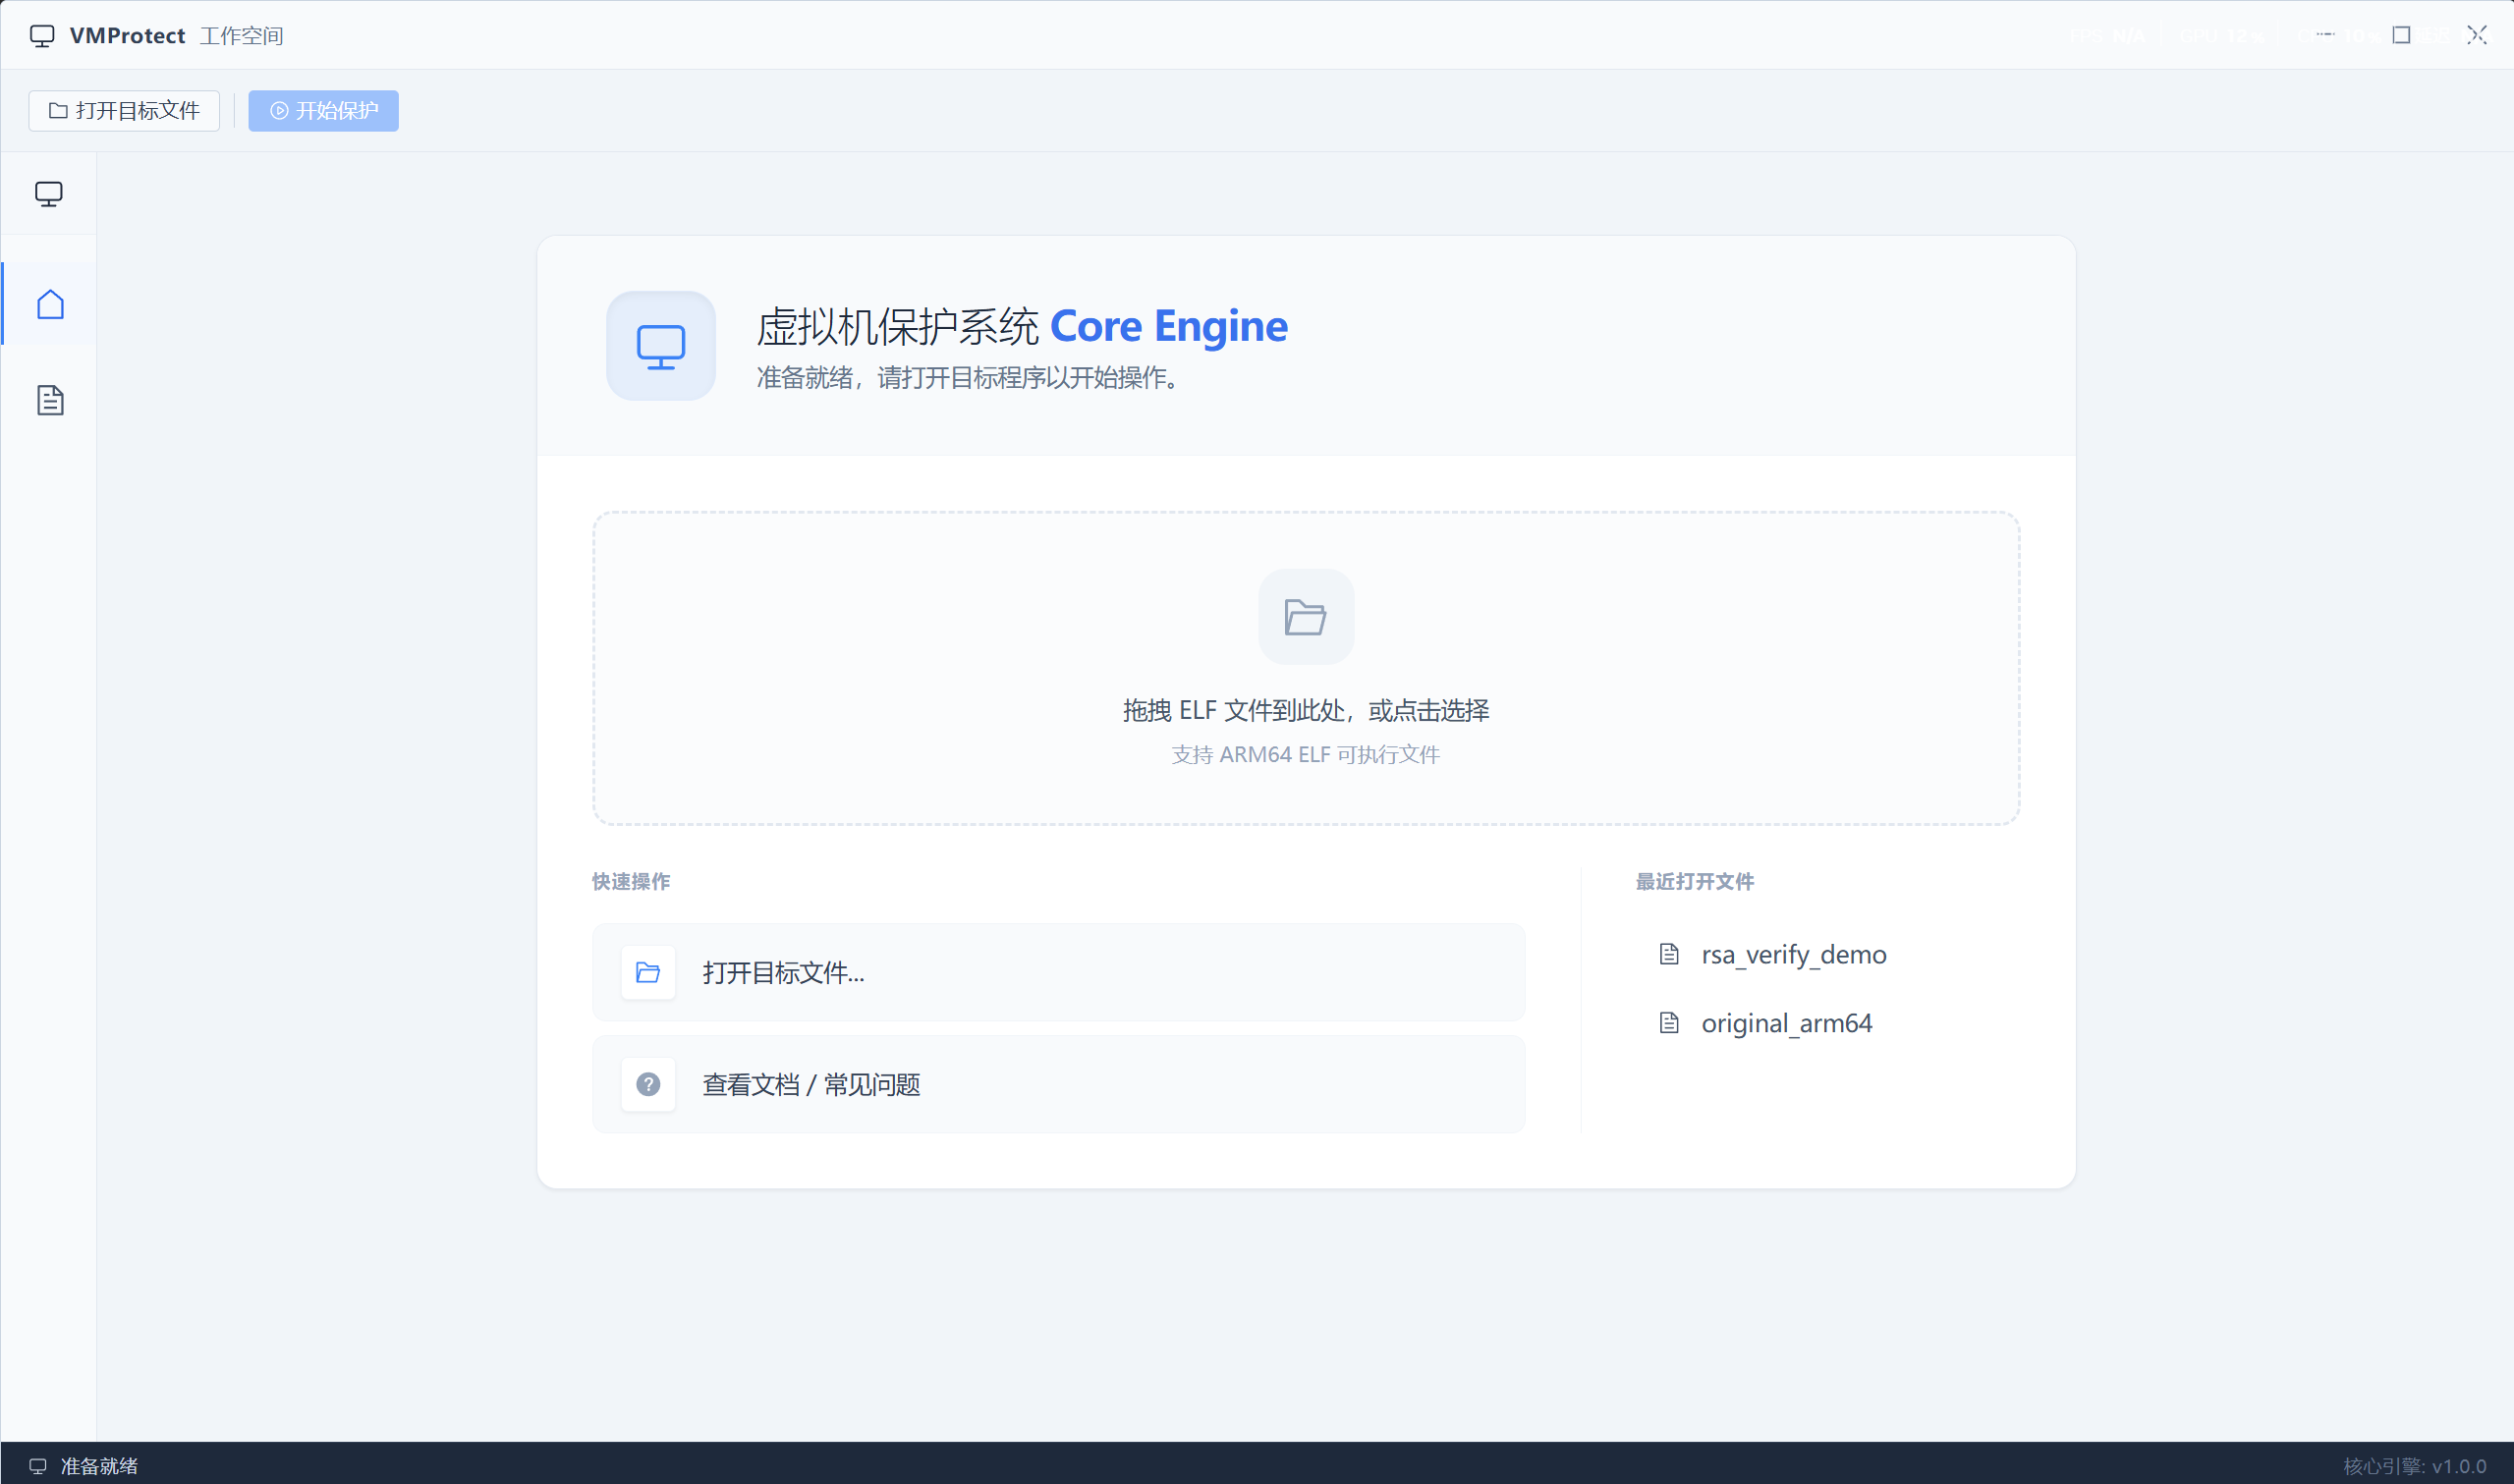 leochen-coremind/vmpacker
Sistema de Proteção de Máquina Virtual ARM64 ELF








