
 #1
Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.
Recomendado pelo Kitploit
 vitoplantamura/bugchecker
Depurador de kernel similar ao SoftICE para Windows 11
 loerting/threadtear
Suíte de ferramentas multifuncional de desofuscação java
 nac-l/mergen
Desofuscação via otimização com uso de LLVM IR e análise de assembly.
 416rehman/deepzero
Encontre vulnerabilidades de dia zero enquanto você dorme. DeepZero é um framework automatizado de pesquisa de vulnerabilidades que analisa,…
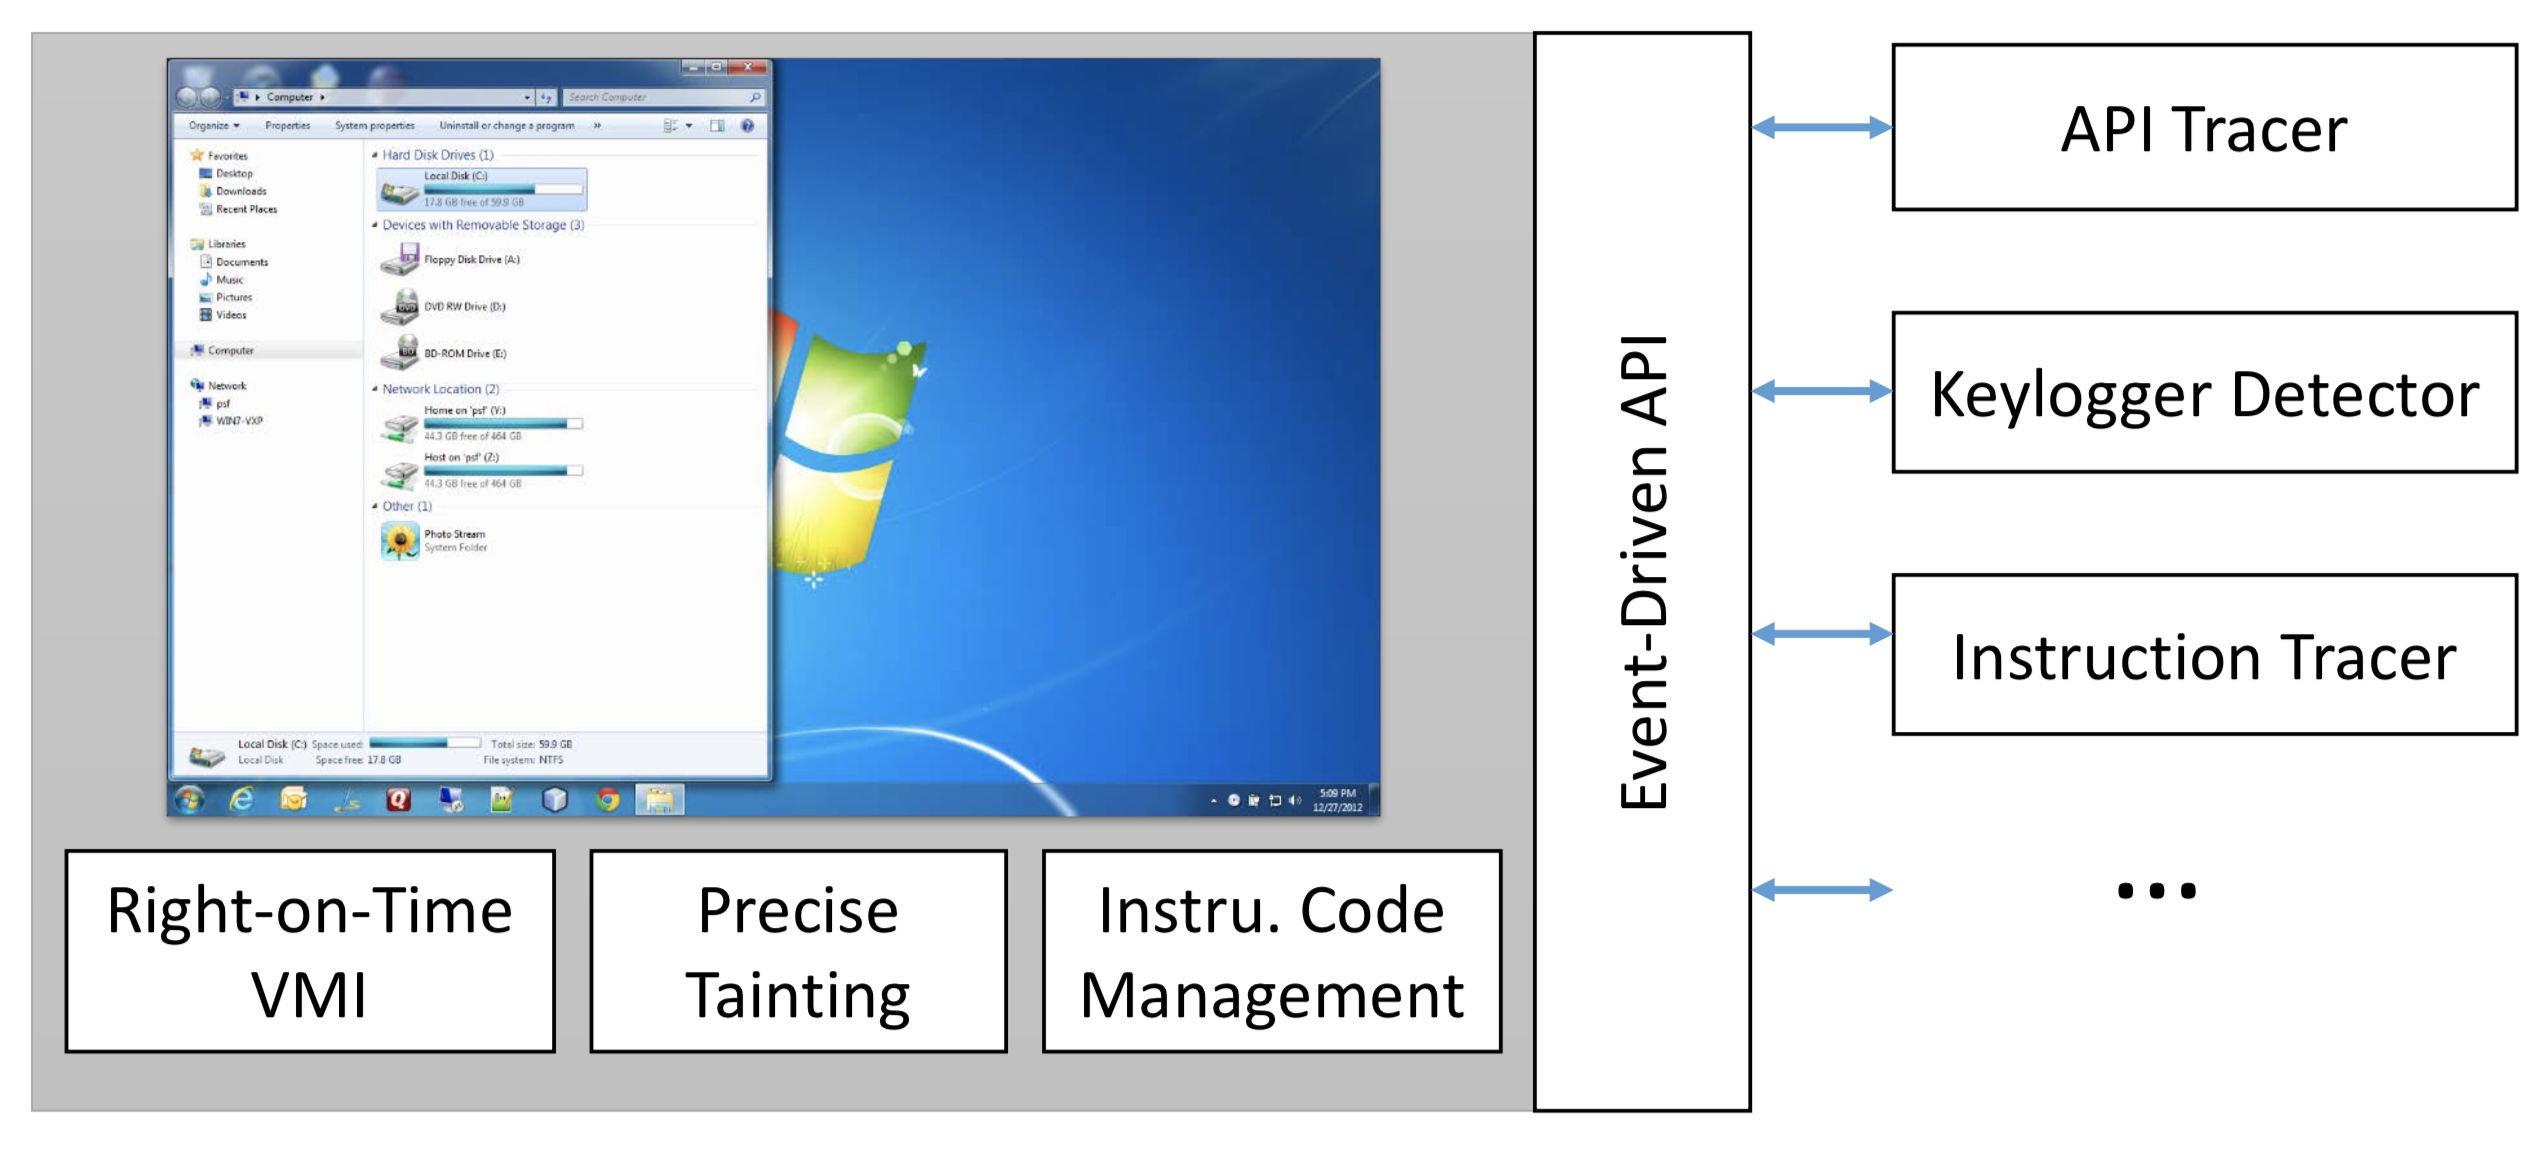 decaf-project/decaf
DECAF (abreviação de Dynamic Executable Code Analysis Framework) é uma plataforma de análise binária baseada em QEMU. Este é também o lar da…
 clearbluejar/pyghidra-mcp
Ghidra MCP de Linha de Comando em Python
 lunixbochs/patchkit
patching binário a partir do Python
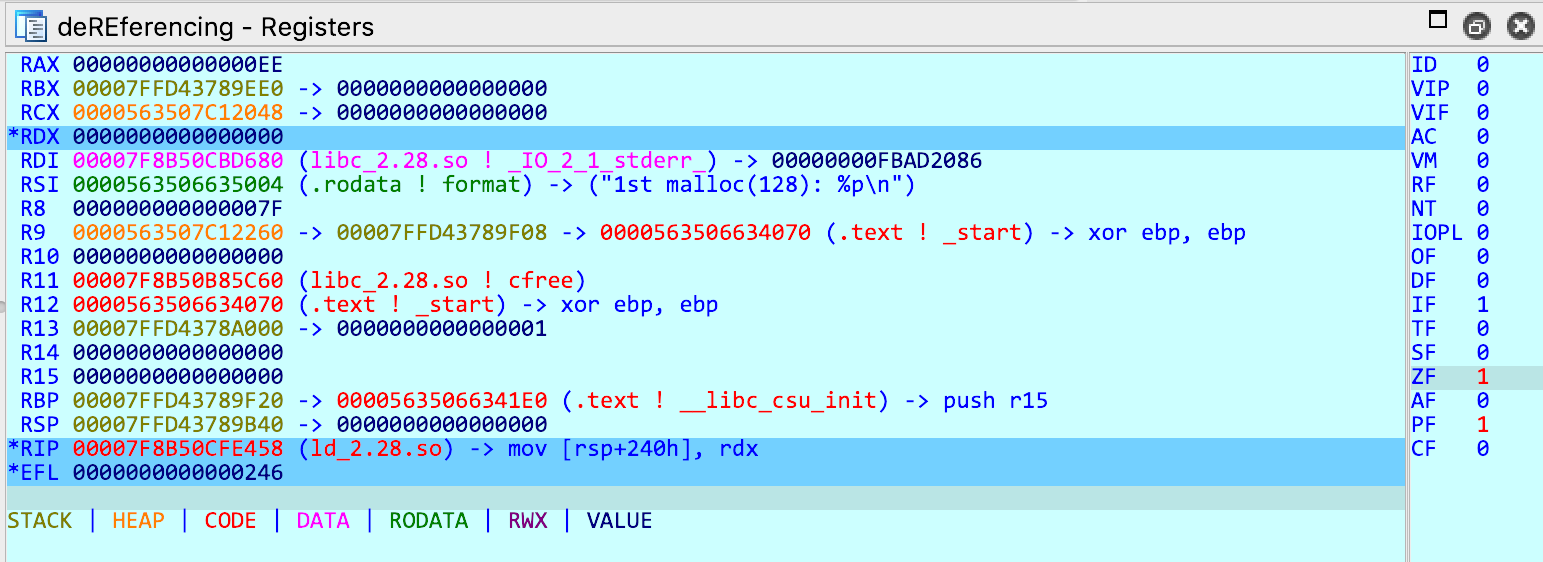 danigargu/dereferencing
Plugin do IDA Pro que implementa visualizações de registradores e pilha mais amigáveis ao usuário.
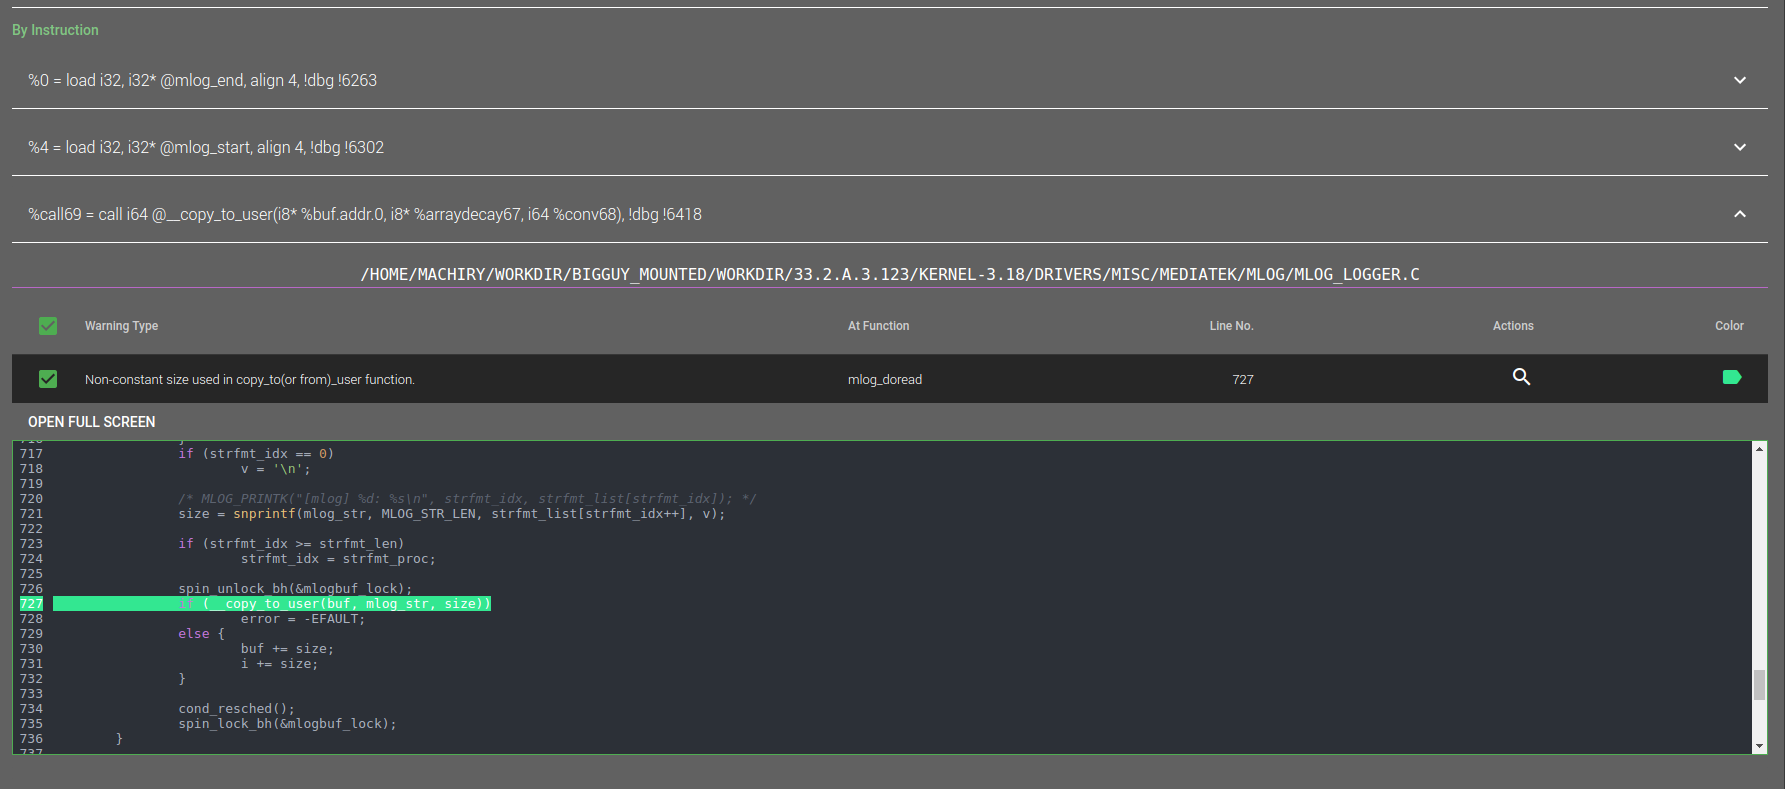 ucsb-seclab/dr_checker
DR.CHECKER : Uma Ferramenta de Detecção de Vulnerabilidades Soundy para Drivers do Kernel Linux
 panda-re/lava
LAVA: Adição Automatizada de Vulnerabilidades em Grande Escala
 0sec-labs/0
Open-source AI security harness. Includes a web UI for code analysis, pentesting, vulnerability research, reverse engineering, verification, and…
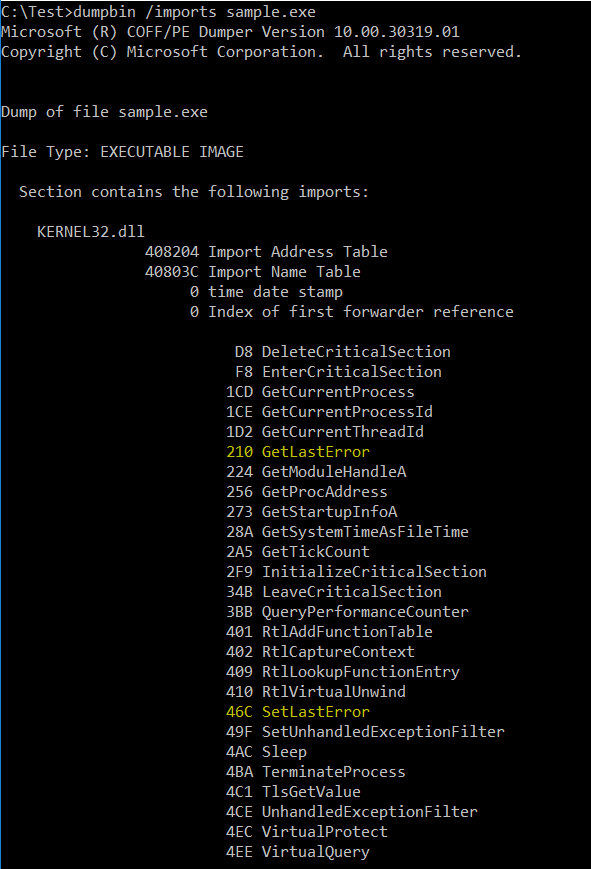 d35ha/callobfuscator
Ofuscar APIs específicas do Windows com APIs diferentes
 netzob/netzob
Kit de ferramentas de código aberto para engenharia reversa, modelagem e fuzzing de protocolos de comunicação. Infere formatos de mensagens e…
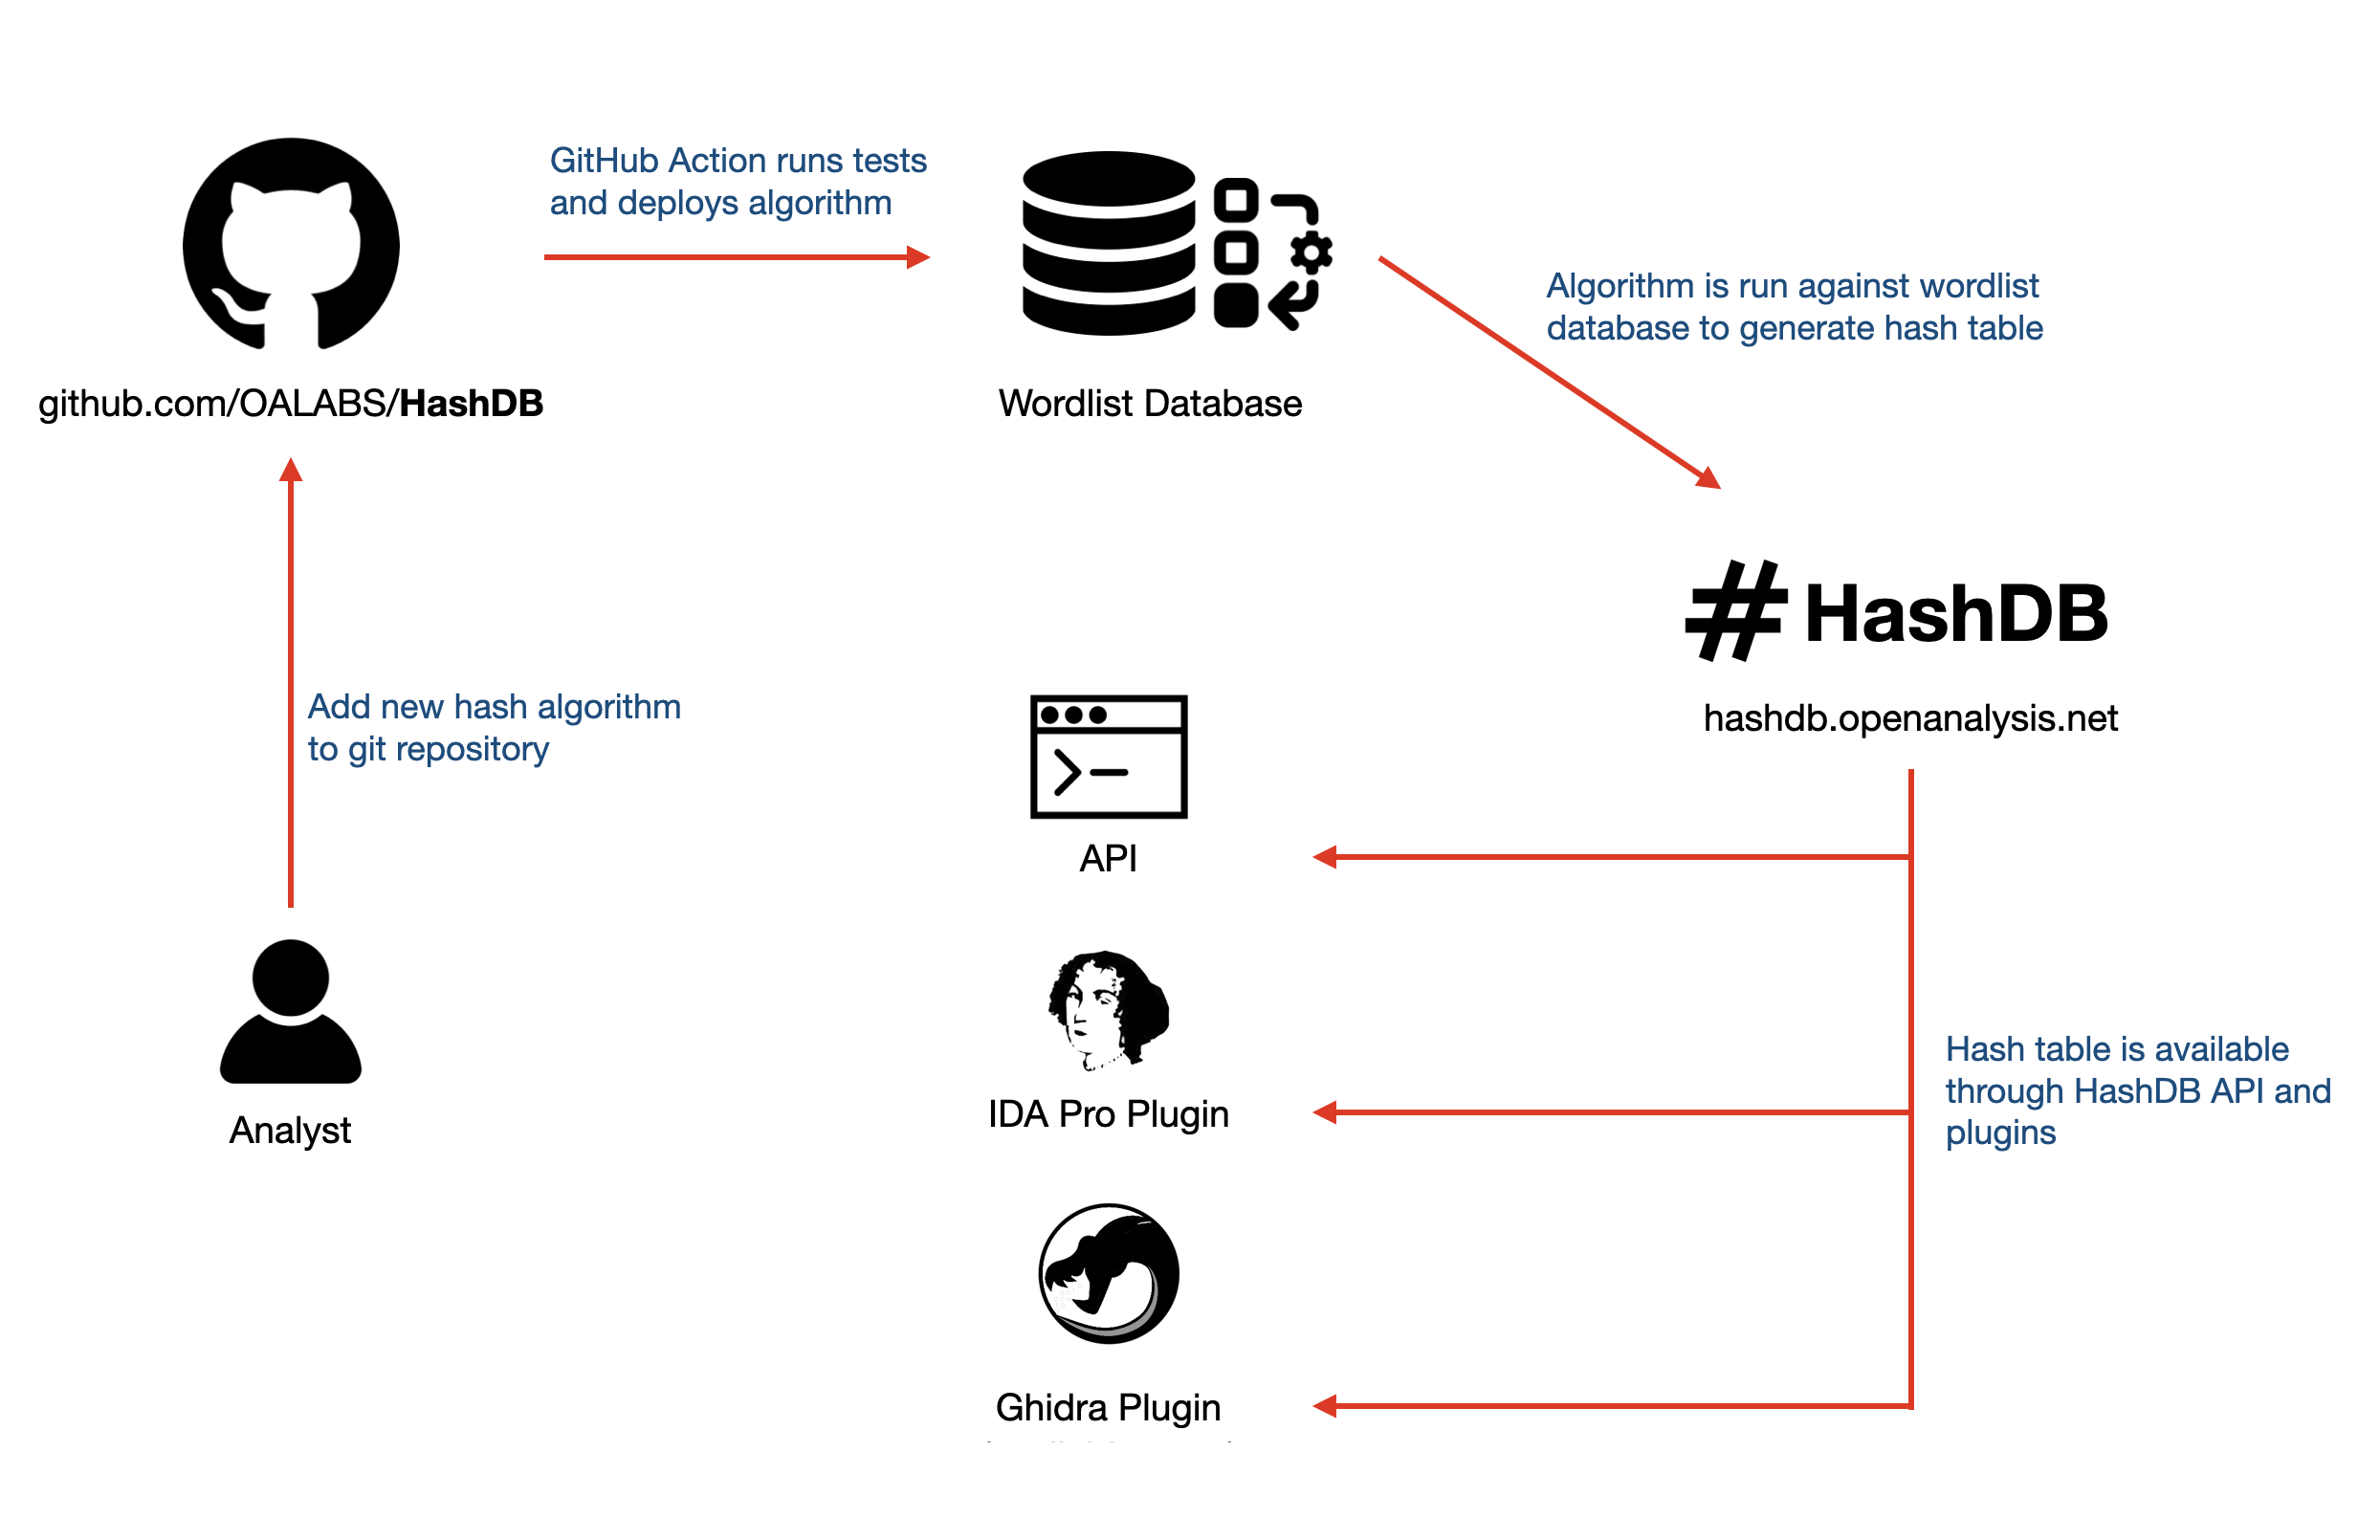 oalabs/hashdb
Variedade de algoritmos de hash usados em malware
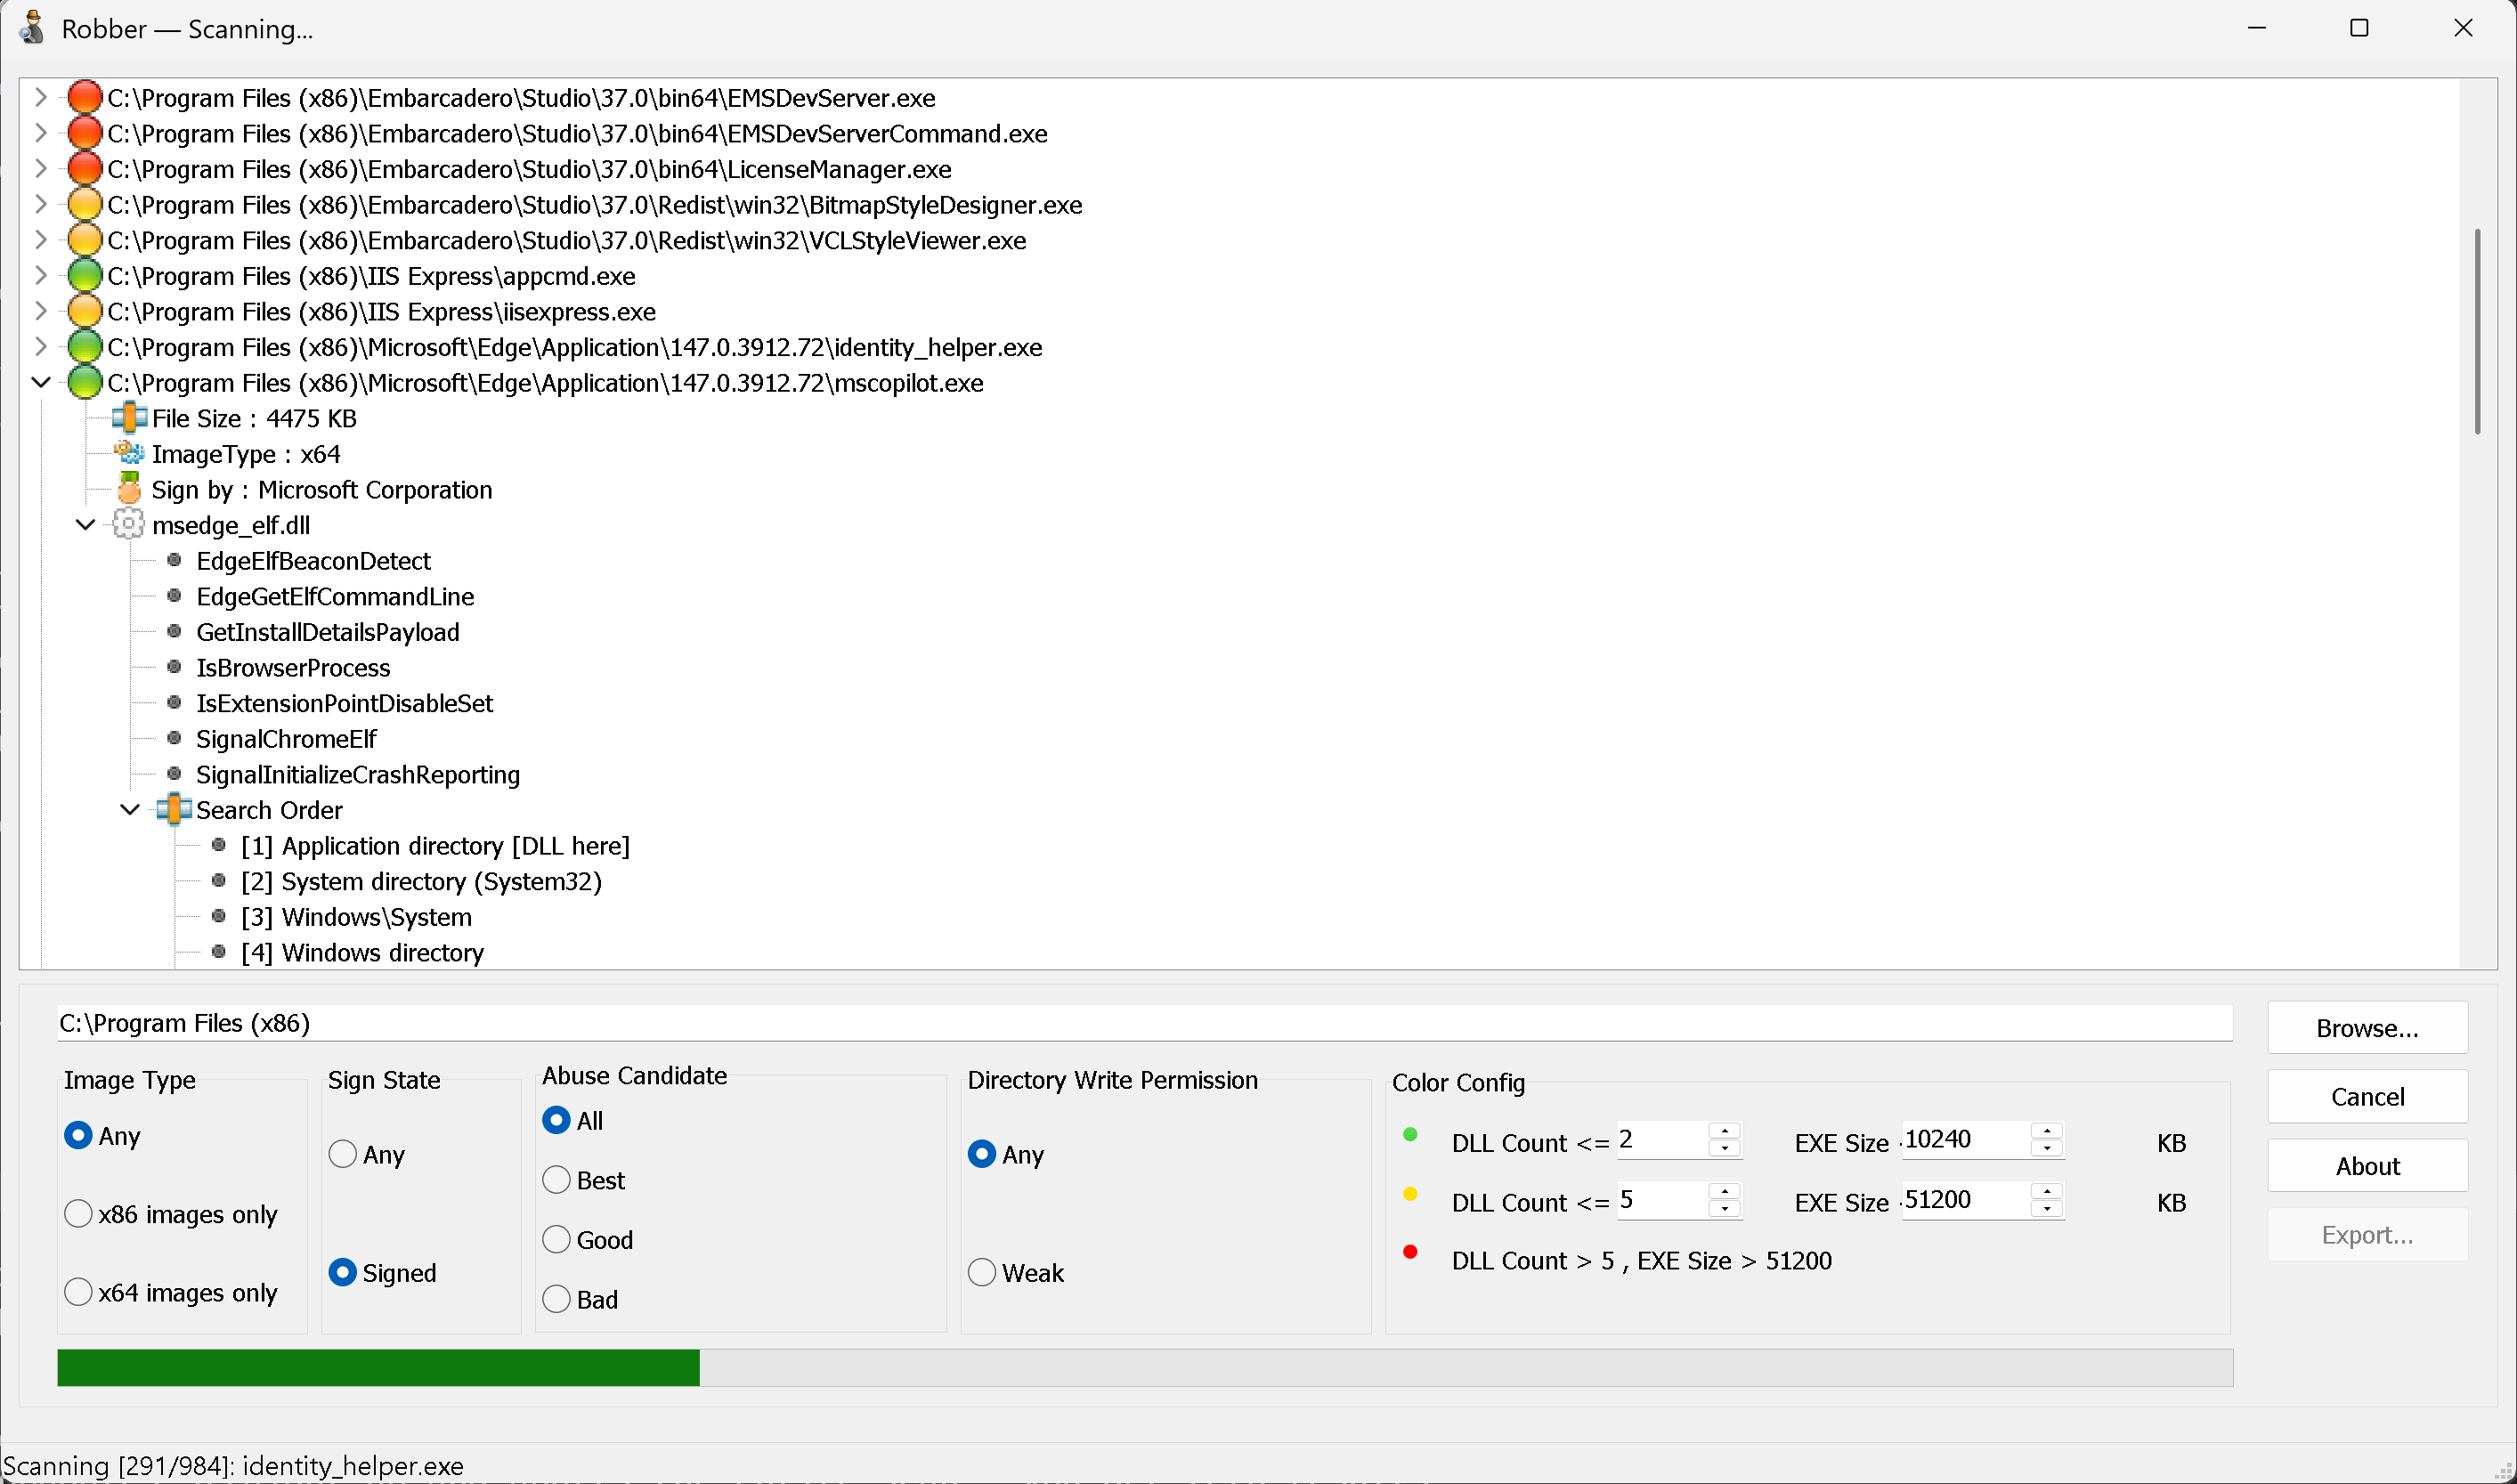 mojtabatajik/robber
Robber é uma ferramenta de código aberto para localizar executáveis propensos a sequestro de DLL
 yadyvazifeh1oz92/ecdsa-private-key-recovery
Execute ataques de recuperação de chave privada por reutilização de nonce em ECDSA e DSA para analisar vulnerabilidades de assinatura e recuperar…
 radareorg/r2ai
Plugin de IA para Radare2 que utiliza LLMs locais ou remotos para descompilação, explicação de funções, detecção de vulnerabilidades, renomeação e…
 mandiant/flare-emu
Framework de emulação binária programável que integra IDA Pro/Radare2 com o motor Unicorn para análise automatizada de malware, descriptografia de…








