
 416rehman/deepzero
Encontre vulnerabilidades de dia zero enquanto você dorme. DeepZero é um framework automatizado de pesquisa de vulnerabilidades que analisa, descompila e examina milhares de drivers do kernel do Windows em busca de IOCTLs exploráveis, nativamente usando agentes de IA.


Mecanismo de pipeline automatizado para pesquisa de vulnerabilidades
Defina pipelines em YAML, processe amostras em paralelo e retome execuções interrompidas.



 |
 |
deepzero report.Arquitetura, configuração de pipeline, referência da CLI e processadores personalizados.
Requer Python 3.11+. A demonstração usa arquivos de texto incluídos e não precisa de chaves de API nem de ferramentas externas.
git clone https://github.com/416rehman/DeepZero.git
cd DeepZero
python -m pip install -e .
deepzero run pipelines/demo/samples -p pipelines/demo/pipeline.yaml
deepzero report -p pipelines/demo/pipeline.yaml --open
Esses comandos funcionam no PowerShell e em shells POSIX. Para uma instalação isolada, crie e ative um ambiente virtual Python antes de instalar.
A demonstração mantém um arquivo de texto, filtra o menor e gera um relatório. Repita o comando deepzero run para retomar a partir do estado salvo. Consulte o passo a passo da demonstração para os resultados esperados e as opções de configuração.
Os dois pipelines de segurança precisam do seu próprio corpus de destino e de ferramentas adicionais. Continue a partir do repositório clonado após a demonstração; essas integrações são opcionais.
Instalar Integrações Opcionais
python -m pip install -e ".[full]"
O extra full inclui análise de PE, LLMs com suporte de API e o servidor de API experimental. O motor sozinho requer apenas python -m pip install -e ..
Execute os comandos abaixo a partir do repositório clonado. Ambos os pipelines de segurança precisam do Semgrep no PATH (python -m pip install semgrep) e de um backend de LLM. A auditoria de código-fonte também precisa do Git. O pipeline de driver precisa do Ghidra, do seu JDK suportado e de GHIDRA_INSTALL_DIR apontando para a sua instalação. Instale estas ferramentas no ambiente onde o DeepZero é executado; se estiver usando WSL, use o seu ambiente Linux de forma consistente.
Configurar o Ambiente
cp .env.example .env
No PowerShell, use Copy-Item .env.example .env. Defina seu próprio caminho do Ghidra no .env para análise de drivers.
Ambos os pipelines de segurança usam claude-code por padrão, que utiliza o modelo padrão do seu Claude Code CLI. Instale esse CLI e faça login com sua própria conta primeiro. Para usar um modelo baseado em API, defina sua chave de API e DEEPZERO_MODEL no .env, ou passe -m, por exemplo -m openai/gpt-4o.
Executar um Pipeline
# kernel drivers on disk
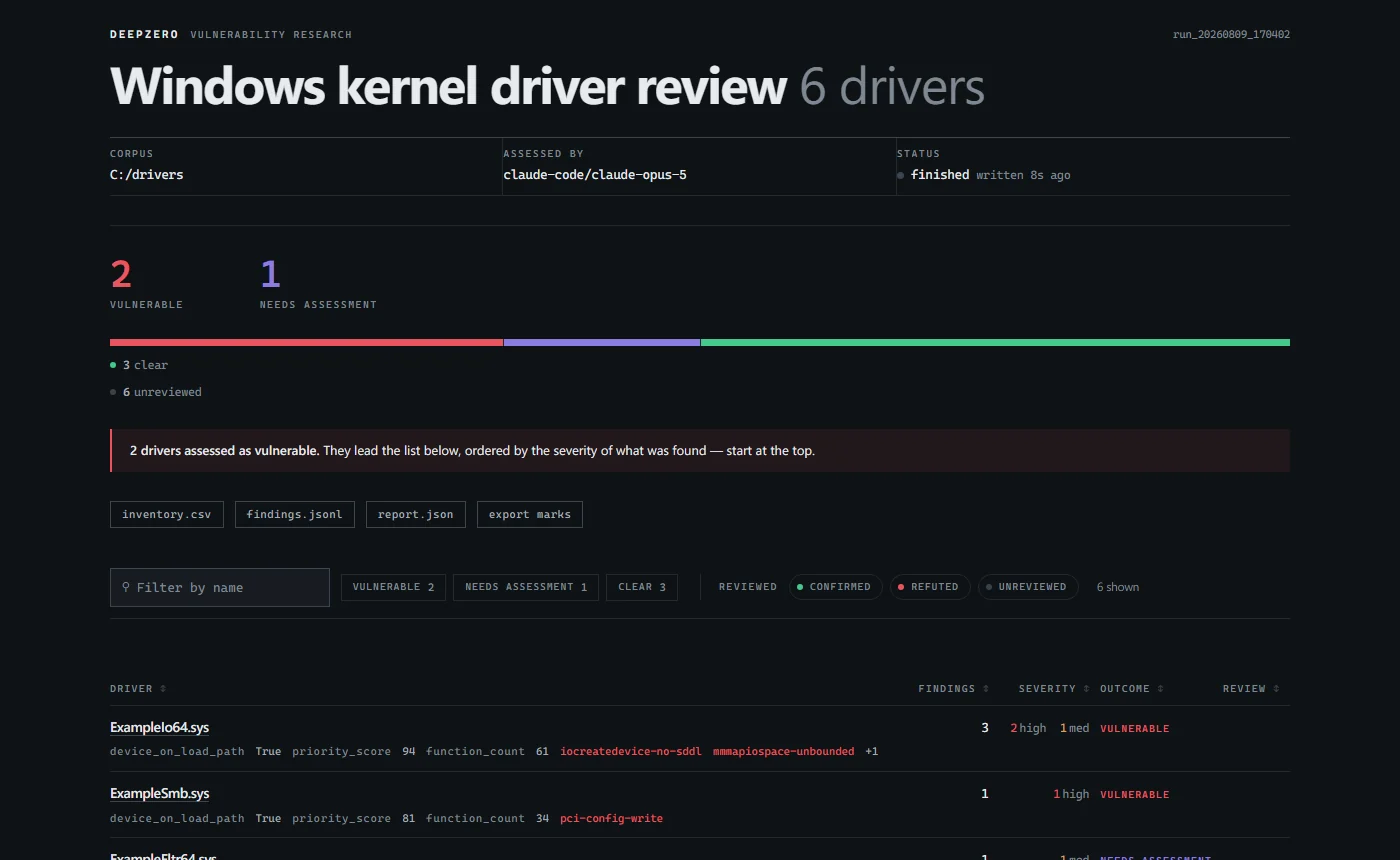
deepzero run ./drivers -p pipelines/loldrivers/pipeline.yaml --preflight

# or source code, from a manifest of repositories or a directory of checkouts
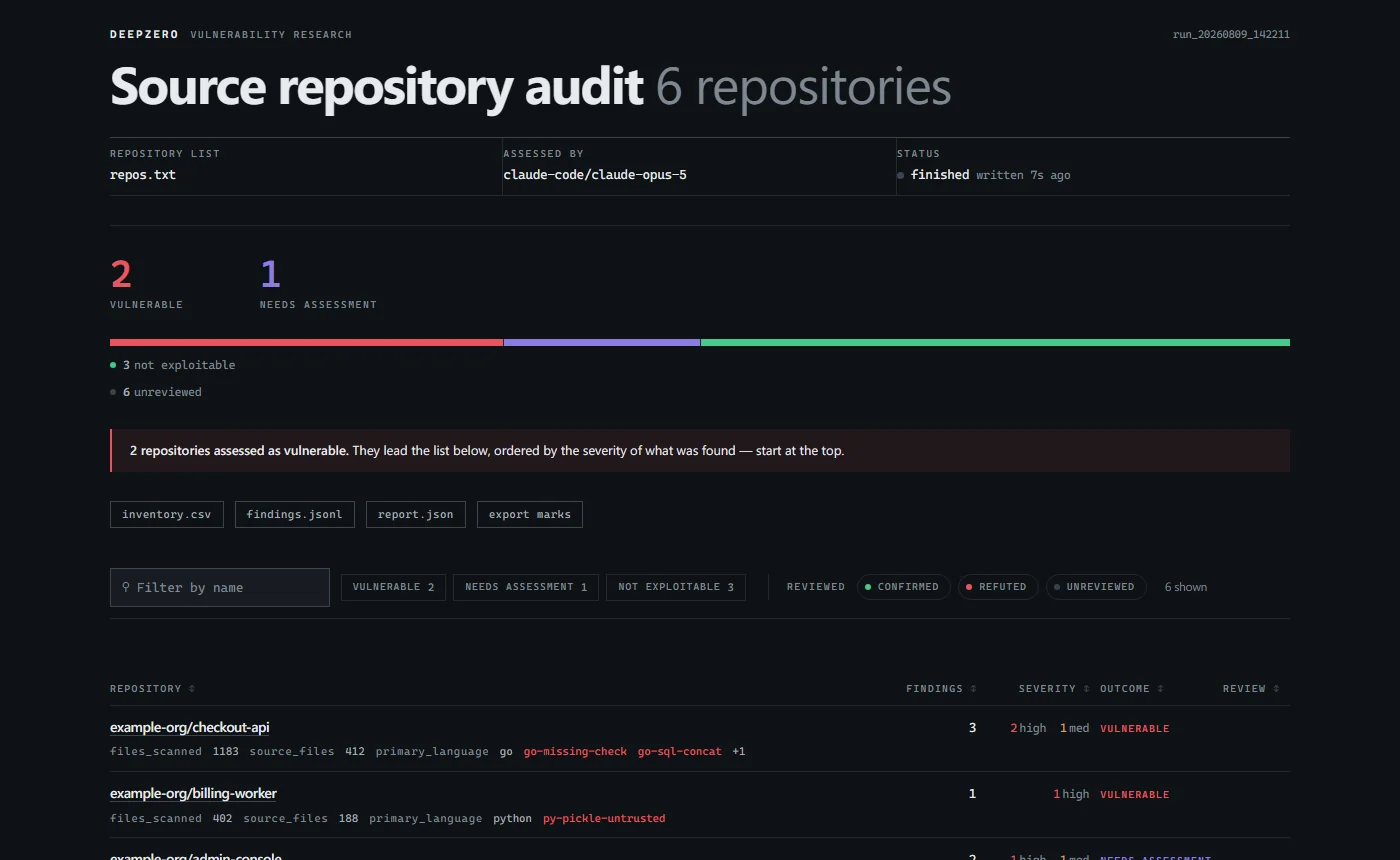
deepzero run repos.txt -p pipelines/source_audit/pipeline.yaml --preflight
Substitua ./drivers pelo seu corpus de drivers, ou crie repos.txt com uma URL de repositório por linha para auditorias de código-fonte. Estes são exemplos de entradas; nenhum deles está incluído no repositório.
Verifique os pré-requisitos da ferramenta e do pipeline antes de começar: deepzero validate pipelines/loldrivers/pipeline.yaml (ou pipelines/source_audit/pipeline.yaml).
--preflight verifica o backend LLM antes de o processamento começar.
Leia os Resultados
deepzero report -p loldrivers --open
Os relatórios podem ser gerados durante ou após uma execução. deepzero runs lista as execuções em work/, ou em outro diretório passado com --work-dir. Sem argumentos, deepzero report usa a única execução em work/ ou solicita que você escolha caso existam várias. Use --work-dir para selecionar uma execução em scripts.
Para os pipelines de segurança, siga o guia de configuração completo e os pré-requisitos do pipeline. As integrações opcionais exigem suas próprias dependências e configuração.
Relate bugs ou sugira alterações no rastreador de issues.
src/deepzero/
├── cli.py               # click command group (run, report, runs, status, validate, ...)
├── api/                 # REST API (starlette)
├── engine/              # orchestration, state persistence, pipeline execution
└── stages/              # built-in processors (map, reduce, ingest)

processors/              # external processors (shipped as examples)
├── ghidra_decompile/    # ghidra headless decompiler (MapProcessor)
├── git_ingest/          # git repository discovery and cloning (IngestProcessor)
├── loldrivers_filter/   # loldrivers.io hash exclusion filter (MapProcessor)
├── pe_ingest/           # PE header parser and driver metadata extractor (IngestProcessor)
└── semgrep_scanner/     # semgrep batch scanner (BulkMapProcessor)






