
 #1
Ferramentas MFA, SSO, sem senha, biométricas e provedor de identidade.
Recomendado pelo Kitploit

 itres-labs/usbcoercer
USBCoercer transforma uma placa de desenvolvimento ESP32 com USB-OTG nativo em um dispositivo Ethernet-over-USB capaz de coagir a configuração de…
 simoesctt/ctt-enhanced-apache-mod_auth_digest-timing-attack-exploit
Exploit de ataque de temporização remota para Apache mod_auth_digest (CVE-2026-33006) que contorna a autenticação Digest por meio de uma cascata…
 nefhara/cve-2022-26923
Exploração automatizada de CVE-2022-26923 (Certifried)
 randomrobbiebf/sap-brute
Bruteforcer de Login SAP Netweaver.
 0xrixet/craftcms-poc-cve-2026-31266
Pesquisa de segurança sobre o mecanismo de autenticação do Craft CMS
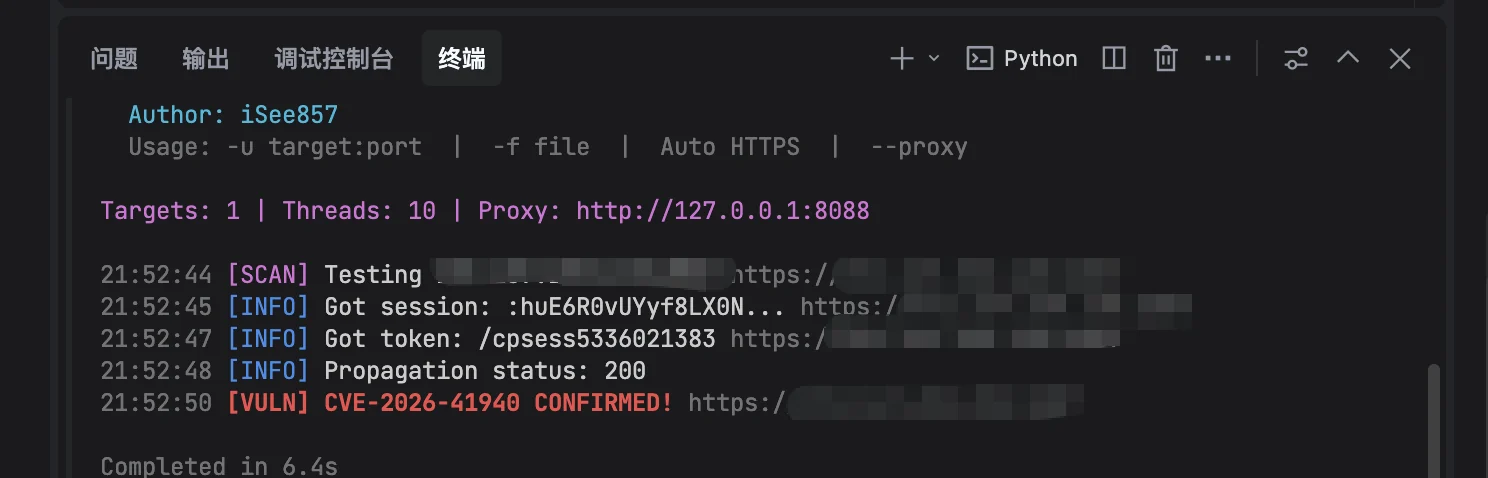 isee857/cpanel-whm-cve-2026-41940-authbypass
Scanner para bypass de autenticação do cPanel & WHM (CVE-2026-41940) que detecta versões vulneráveis via injeção CRLF e manipulação de sessão, com…
 sangsenimanwartefak/cve-2026-23550
Exploit em Bash para CVE-2026-23550 que aciona o login de administrador do WordPress sem autenticação por meio de uma solicitação REST API manipulada…
 harygovind/cve-2026-24061
CVE-2026-24061-PoC
 lxdwnpiper/cve-2026-48611-phpbb
Prova de conceito em Python que contorna a autenticação no phpBB 3.3.16 e versões anteriores ao forjar cookies de sessão para obter acesso de…
 jun2e0/cve-2025-26788
Exploit de prova de conceito para CVE-2025-26788 demonstrando manipulação de ID de credencial WebAuthn via hooking de JavaScript para contornar…
 joaoaugustom/papercut-authentication_bypass_and_rce
Este exploit é baseado no CVE-2023-27350 e foi construído a partir do exploit original por horizon3ai e do módulo Metasploit.
 biitts/cve-2026-49230-apisix-jwe-decrypt-auth-bypass
PoC para CVE-2026-49230: Apache APISIX jwe-decrypt bypass de autenticação (validação de tag AES-GCM ausente, CWE-354, CVSS 9.1)
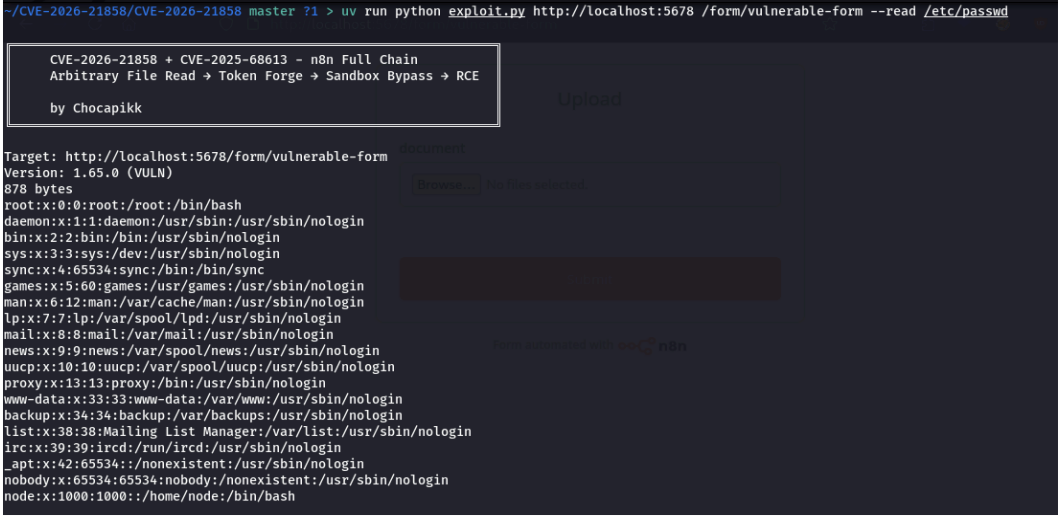 bannt08/research-cve-2026-21858
Análise técnica e prova de conceito para CVE-2026-21858, uma bypass de autenticação e RCE no n8n, demonstrando LFI, falsificação de sessão e…
 michaeladamgroberman/cve-2026-32646
CVE-2026-32646: Autenticação ausente no endpoint do dispositivo Admin — Gardyn Home Kit (ICSA-26-055-03)
 xmyronn/cve-2026-10288-auth-bypass
Exploit de prova de conceito para uma bypass de autenticação no Hotel and Tourism Reservation System 1.0, permitindo acesso admin não autenticado via…
 tibrn/cve-2026-5724
Prova de conceito de exploit para CVE-2026-5724, uma bypass de autenticação no serviço gRPC de frontend do Temporal que permite acesso não…
 zycoder0day/cve-2026-5076
Prova de conceito de exploração para CVE-2026-5076 demonstrando tomada de conta de administrador não autenticada no ARMember Premium por meio de…
 xmyronn/cve-2026-10243-auth
Prova de conceito demonstrando acesso não autenticado a funções administrativas críticas no Smart Parking System 1.0, permitindo criação de contas,…








