
 #1
Ferramentas MFA, SSO, sem senha, biométricas e provedor de identidade.
Recomendado pelo Kitploit

 dinosn/cve-2026-82329-jfrog-artifactory
Lab Docker reproduzível e PoC em Python para CVE-2026-82329, uma bypass de autenticação não autenticada no JFrog Artifactory que leva à tomada de…
 lazaars/ultrarealy_with_cve-2019-1040
Versão atualizada para a ferramenta UltraRealy com suporte ao exploit CVE-2019-1040
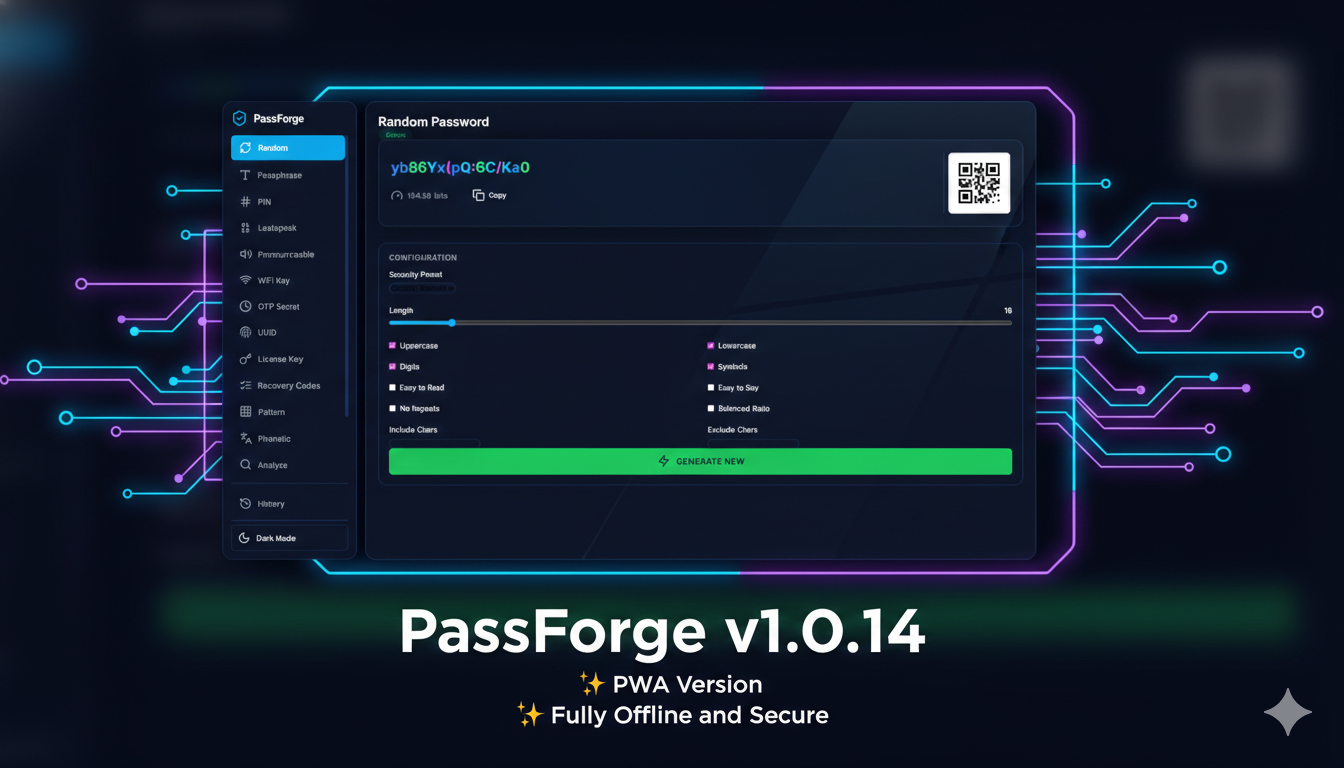 krishnakanthb13/password_generator
Um CLI de gerador de senhas criptograficamente seguro e pronto para produção, com 17 modos de geração, transparência de entropia e opções abrangentes…
 wantasticapp/wantasticcore
Servidor de Gerenciamento de Nuvem AIO
 watchtowrlabs/watchtowr-vs-ivanti-sentry-rce-cve-2026-10520-cve-2026-10523
Gerador de artefatos de detecção baseado em Python para vulnerabilidades de bypass de autenticação e execução remota de código no Ivanti Sentry…
 alex188dot/agensic
Forense de terminal criptográfica e reprodução de sessão para agentes de IA. Rastreia, assina e audita cada comando com rótulos de proveniência,…
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG é um agente Windows soberano, ultraleve e zero dependência que unifica PKCS#11, SSH-agent, Pageant e CNG/Smartcard em um…
 garrettfoster13/cve-2025-59501
Código POC do CVE-2025-59501
 doyensec/cve-2022-39299_poc_generator
Um simples gerador de exploits PoC do CVE-2022-39299 para contornar a autenticação em integrações SAML SSO usando versões vulneráveis do…
 taroballzchen/cve-2022-40684-metasploit-scanner
Um bypass de autenticação usando um caminho ou canal alternativo no produto Fortinet
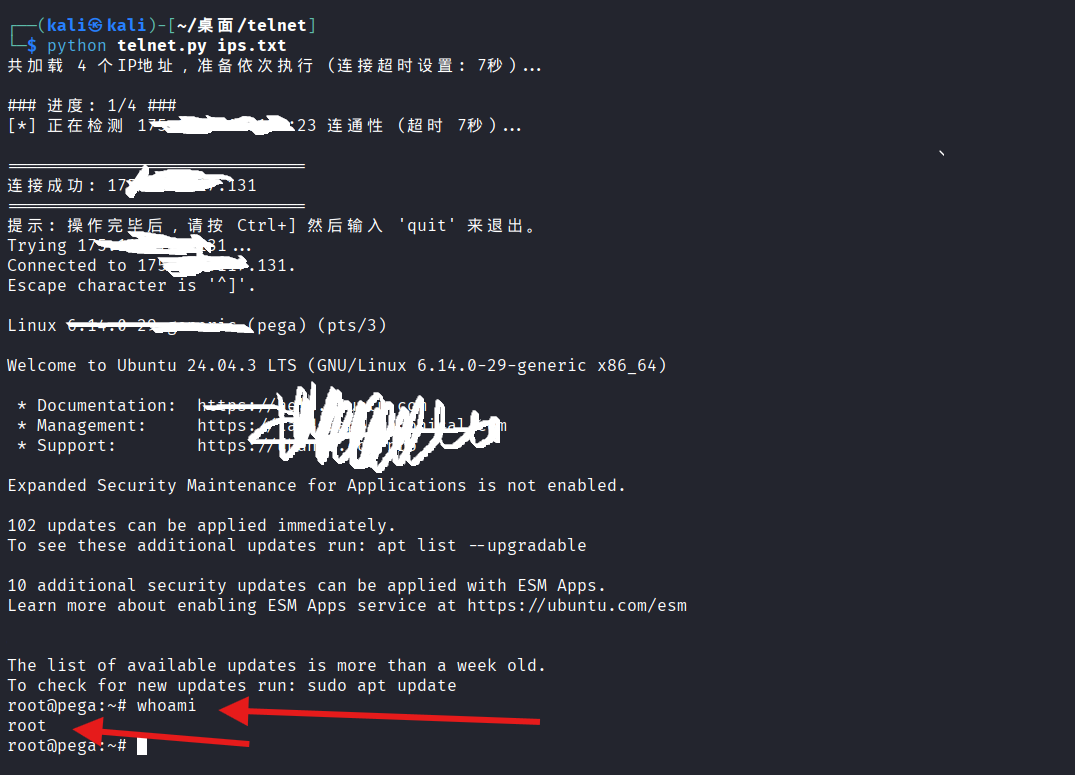 parameciumzhang/tell-me-root
Scanner em lote para bypass de autenticação Telnet CVE-2026-24061, com verificações de disponibilidade de porta e tentativas automatizadas de payload…
 ekomssavior/telnet_scan
scanner/explorador CVE-2026-24061 e CVE-2026-32746
 kljunowsky/cve-2022-40684-poc
Exploit para CVE-2022-40684 que afeta Fortinet FortiOS, FortiProxy e FortiSwitchManager
 prot0tw/keycloak_cve-2026-18963_poc
Este repositório é um PoC do cve-2026-18963. Use-o apenas em produtos legais (laboratório, local, ...).
 synacktiv/cachedata_decrypt
Um toolkit simples para BF e descriptografia do CacheData do Windows EntraId
 imancybersecurity/cve-2023-27350-poc
Exploit de prova de conceito para CVE-2023-27350 visando bypass de autenticação no software de gerenciamento de impressão PaperCut MF/NG. Inclui…
 am-i-being-pwned/pgp-tools
Extensão de navegador de código aberto para criptografia, descriptografia e assinatura PGP. Motor Rust/WASM com desbloqueio WebAuthn PRF, proteção…
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — RCE não autenticado no UniFi OS + leitura de arquivos via bypass de autenticação ..%2f (CVSS 10.0, KEV, Mirai ITW)








