Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
PGP-Tools — Extensão de navegador de código aberto para criptografia, descriptografia e assinatura PGP. Motor Rust/WASM com desbloqueio WebAuthn PRF, proteção por senha Argon2id e memória zerada. | Kitploit
Ferramentas/GitHubGitHub/am-i-being-pwned/pgp-tools
Quebra de SenhasFerramentas de Criptografia/DescriptografiaSegurança WebCriptografiaPrivacidadeAutenticação
GitHubam-i-being-pwned/pgp-tools

PGP-Tools

Extensão de navegador de código aberto para criptografia, descriptografia e assinatura PGP. Motor Rust/WASM com desbloqueio WebAuthn PRF, proteção por senha Argon2id e memória zerada.

Ver Repositório
844há 16 diasAinda não revisado
Compartilhar
Site

PGP Tools

PGP Tools

Extensão de navegador de código aberto para criptografia e descriptografia PGP e AGE.
Construída com Rust/WebAssembly. As chaves privadas nunca tocam o heap do JS, a menos que seja necessário.

CI Chrome Web Store users Chrome Web Store rating lib coverage: 84.7% unit tests: 2268 e2e tests: 229

Disponível na Chrome Web Store   Obtenha no Microsoft Edge Add-ons

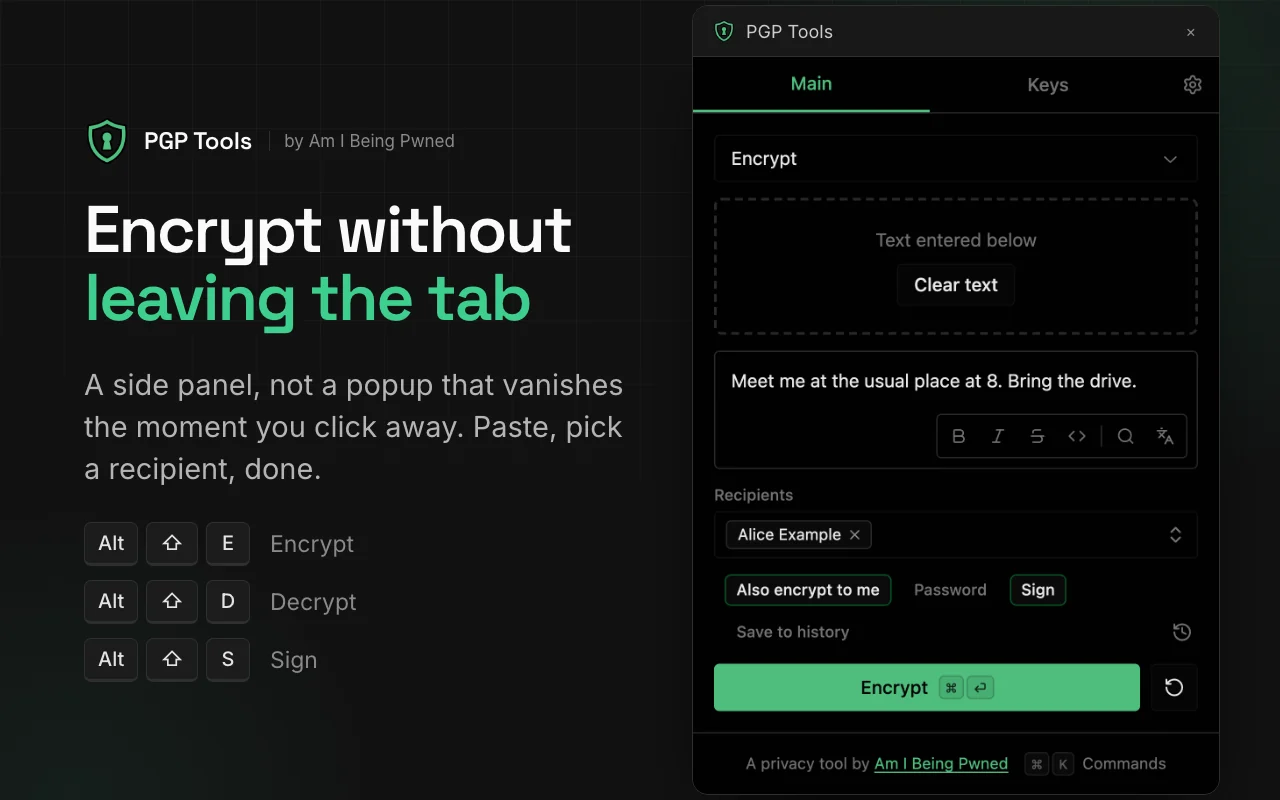
Painel lateral do PGP Tools: criptografando uma mensagem para um destinatário, com a assinatura ativada

Por que PGP Tools?

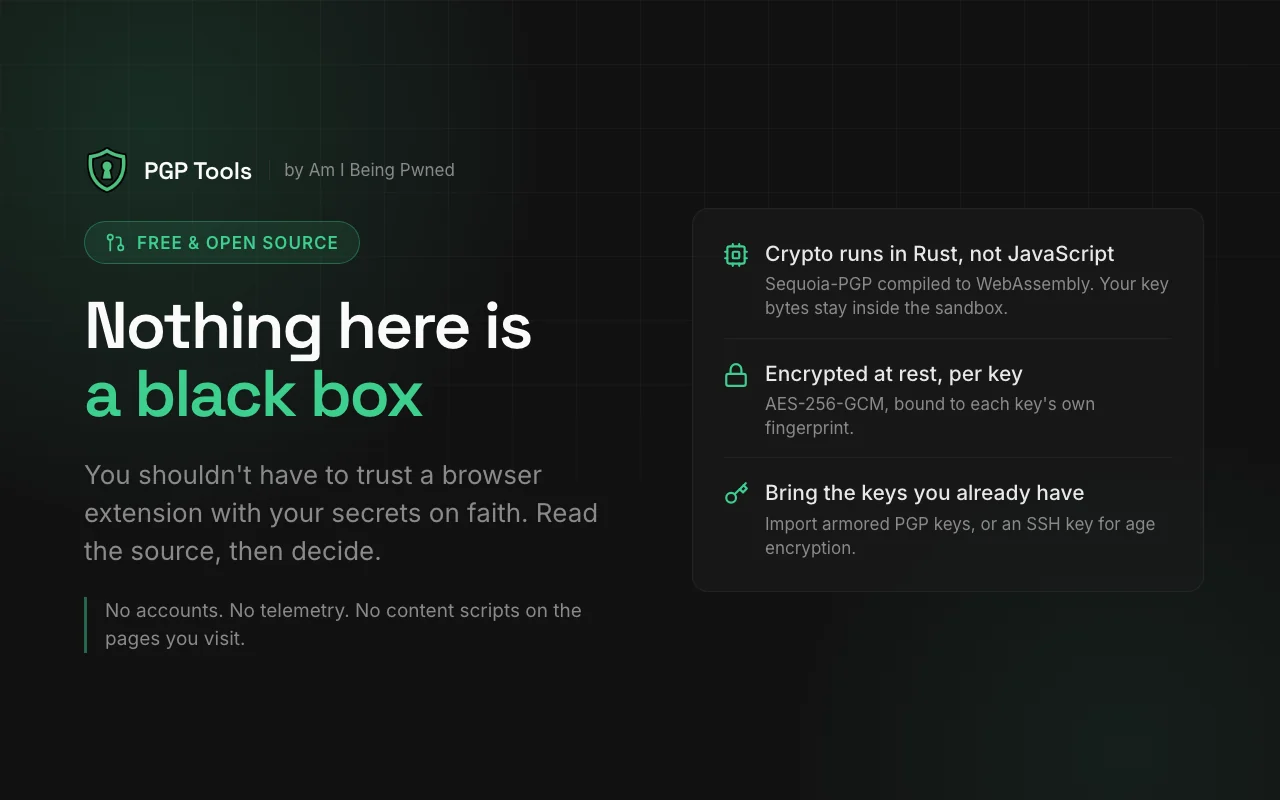
Código aberto e transparente. A maioria das extensões de navegador PGP é de código fechado. Você não deveria confiar seus segredos a uma caixa-preta.

A criptografia roda em WASM, não em JavaScript. Todas as operações PGP rodam em um sandbox WebAssembly em Rust/Sequoia-PGP. O JS mantém apenas um handle inteiro opaco para sua chave - os bytes reais vivem na memória linear do WASM e são zerados ao serem descartados. As chaves privadas passam brevemente pelo JS durante a geração e importação antes de serem criptografadas e armazenadas.

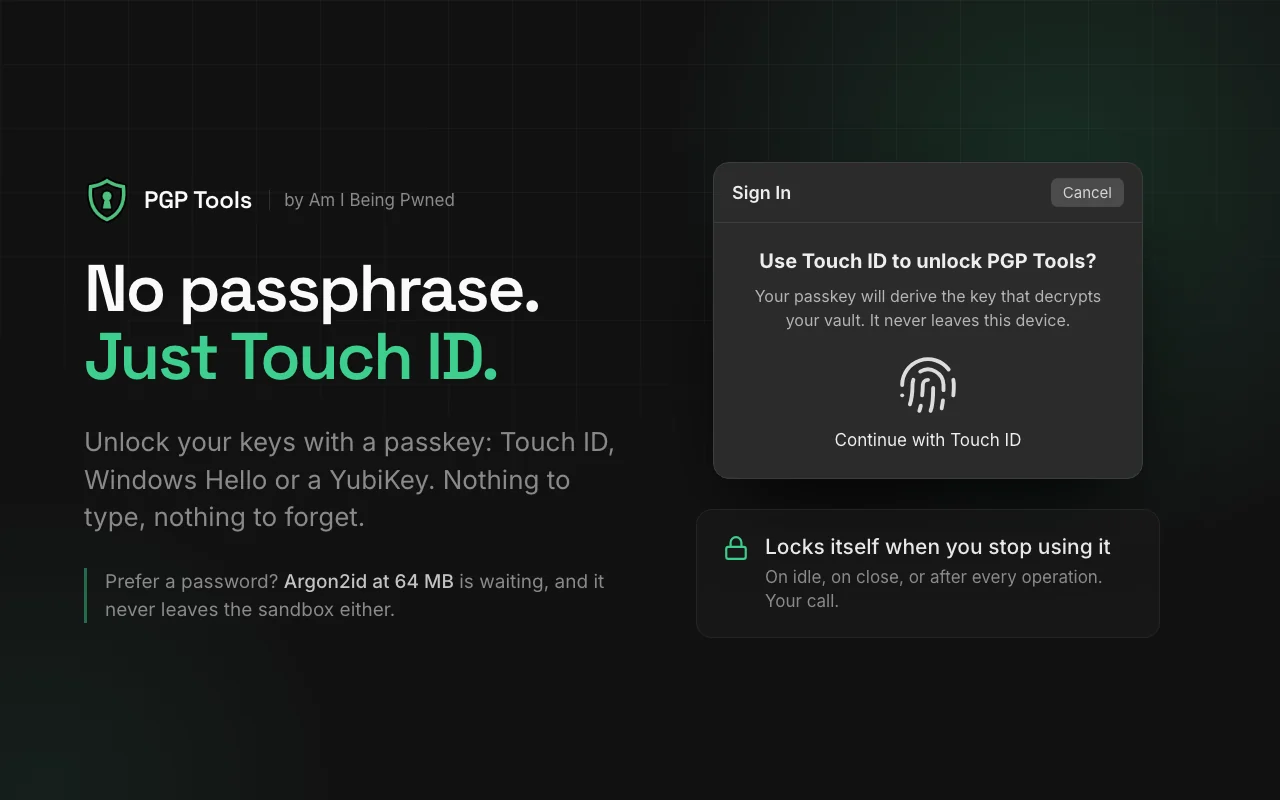
Desbloqueio por passkey. Proteja chaves com WebAuthn PRF - desbloqueie com Touch ID, Face ID, Windows Hello ou uma YubiKey em vez de uma senha. A saída do PRF é combinada com um segredo armazenado via HKDF-SHA256, e todo o fluxo de desbloqueio roda em WASM.

Argon2id para senhas. 64 MB de memória, 3 iterações - resistente a força bruta por GPU. O KDF, a descriptografia e o armazenamento de chaves acontecem todos em WASM. Os bytes da senha são zerados em ambos os lados imediatamente após o uso.

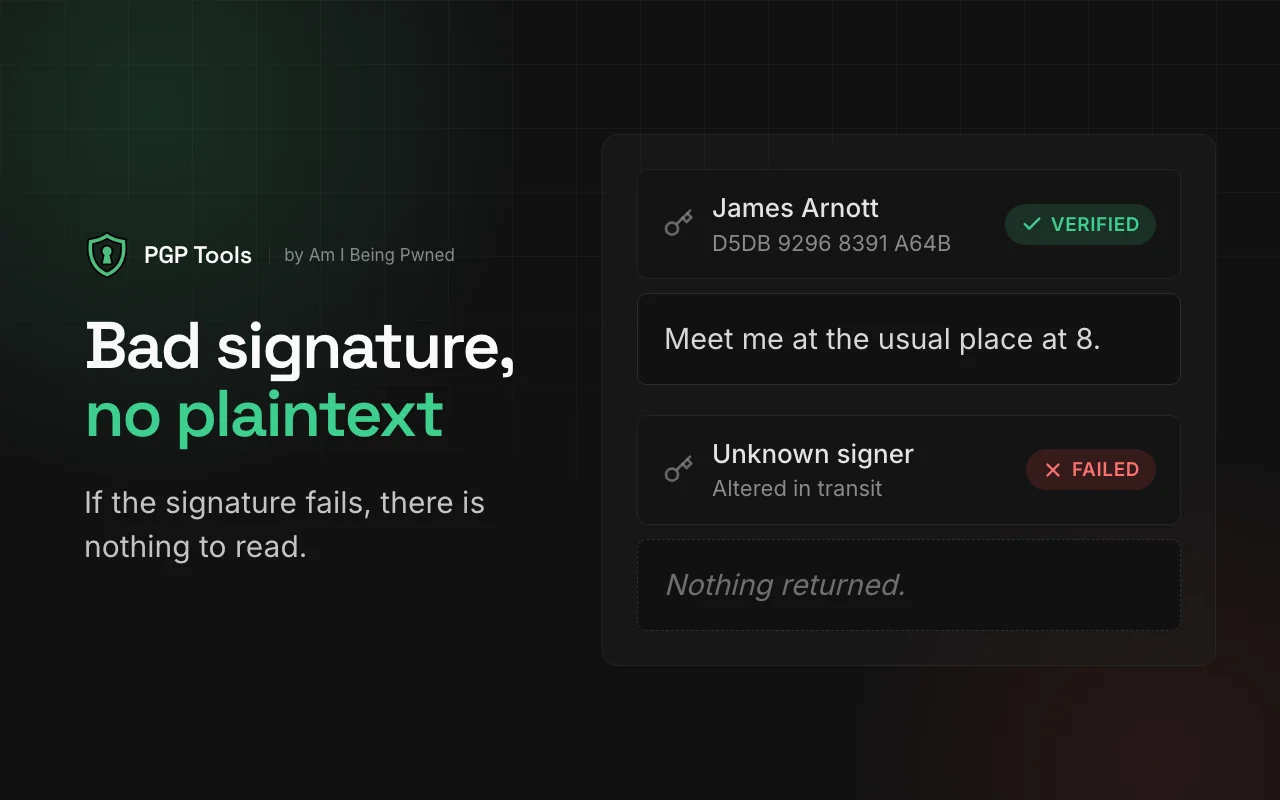
Descriptografia + verificação atômicas. O texto simples e o resultado da assinatura são retornados juntos em uma única resposta empacotada. Assinatura inválida = nenhum texto simples retornado. Sem janela TOCTOU.

Zeroização em todos os lugares. Crate zeroize em todas as chaves e intermediários armazenados (Rust). Uint8Array.fill(0) em senhas, saídas de PRF e chaves derivadas (JS). A memória WASM não passa por GC, então a zeroização é determinística.

AAD por chave. Cada chave privada é criptografada com AES-256-GCM usando Additional Authenticated Data vinculada à sua impressão digital. Trocar blobs entre slots de chaves falha.
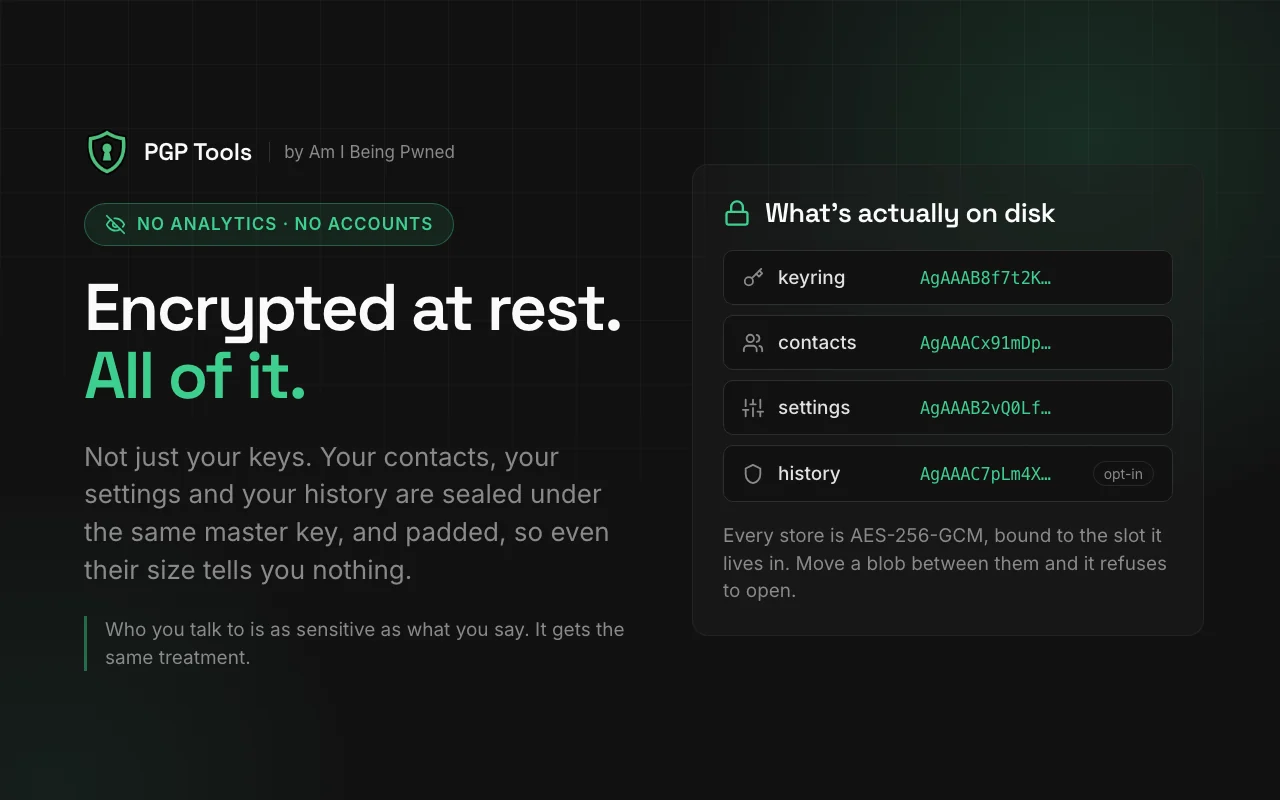
Criptografado em repouso: chaveiro, contatos, configurações e histórico são cada um um blob selado no disco Desbloqueio por passkey: um prompt do Touch ID deriva a chave que descriptografa o cofre
Descriptografia e verificação atômicas: uma assinatura verificada retorna a mensagem, uma que falha não retorna nada Código aberto: a criptografia roda em Rust, cada armazenamento é criptografado em repouso, traga as chaves que você já tem

Recursos

  • Geração de chaves ECC (Cv25519) ou RSA-4096
  • Criptografar para múltiplos destinatários, com assinatura opcional
  • Descriptografar com verificação automática de assinatura
  • Assinar e verificar em texto claro
  • Importar/exportar chaves em formato armored
  • Backup em arquivo único: exportar/importar todas as chaves e contatos (criptografado com passphrase por padrão)
  • Assinar e verificar pacotes de extensão do Chrome (.crx) para os Verified CRX Uploads da Web Store (opcional; desativado por padrão)
  • Criptografia age com uma chave SSH que você já tem - importe uma chave ssh-ed25519 ou ssh-rsa e criptografe/descriptografe arquivos age (binário ou armored), verificados em comparação com a CLI age em Go. Apenas importação (o app nunca gera chaves SSH); apenas criptografar/descriptografar (age não tem assinatura). Chaves nativas age1… estão fora do escopo, e chaves ECDSA, DSA e FIDO sk-* são rejeitadas


  • Menu de contexto ao clicar com o botão direito no texto selecionado
  • Bloqueio automático por inatividade, fechamento do painel ou por operação (modo nunca-armazenar)
  • Opcional: desbloquear chaves com o cofre - o único prompt de passkey que abre o cofre também desbloqueia todas as chaves protegidas por ele (desativado por padrão)
  • Sincronização opcional com o Chrome ou armazenamento apenas local

Modelo de segurança

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →