
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Tell-Me-Root — Scanner em lote para bypass de autenticação Telnet CVE-2026-24061, com verificações de disponibilidade de porta e tentativas automatizadas de payload para testes de penetração autorizados. | Kitploit
Ferramentas/GitHubGitHub/parameciumzhang/tell-me-root
Scanners de VulnerabilidadesExploraçãoSegurança de RedeTestes de PenetraçãoAutenticação
GitHubparameciumzhang/tell-me-root

Tell-Me-Root

Scanner em lote para bypass de autenticação Telnet CVE-2026-24061, com verificações de disponibilidade de porta e tentativas automatizadas de payload para testes de penetração autorizados.

Ver Repositório
21437há 9 mesesRevisado pelo Kitploit
Compartilhar

Tell Me Root(基于cve-2026-24061 telnet远程认证绕过漏洞的批量检测工具)

这是一个基于 Python 编写的超级超级超级轻量级工具! 解放双手,批量扫描,坐等shell喂到嘴边! 草履虫也能轻松挖到漏洞!!!

🚀 功能特性

  • 批量处理:支持从文本文件(默认 ip_list.txt)批量导入目标 IP。
  • 智能预检:在启动 Telnet 客户端前,先通过 Socket 进行端口存活检测,避免因 IP 不通导致的无效等待。
  • 自动payload检查:内置 payloads,自动尝试登录目标服务器。直接在当前窗口拿到权限。
  • 实时进度监控:清晰展示当前处理进度(例如 ### 进度: 3/10 ###)。
  • 容错处理:自动跳过超时、连接被拒绝或不可达的 IP,防止被阻塞无法扫描剩余的目标。

📖 使用指南

1. 准备目标列表

在脚本同级目录下创建 ip_list.txt 也可以自定义名称,每行输入一个 IP 地址。支持自定义端口!(不写端口默认23)也支持使用 # 进行注释:

192.168.1.1
192.168.1.102
192.168.1.103:8888
# 10.0.0.5 (不扫描)

2.📋 环境要求!

  • Python 3.6+
  • 建议直接在kali上安装运行此脚本!!!
sudo apt update
sudo apt install python3-pexpect

3. 直接运行脚本

python attack.py
或
python3 attack.py
或
python attack.py 自己的ip列表文件
或
python3 attack.py 自己的ip列表文件
📋 运行示例

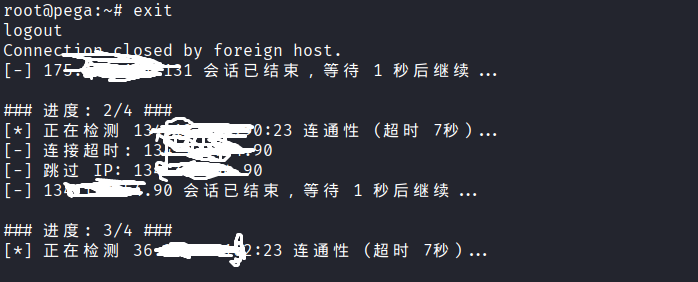
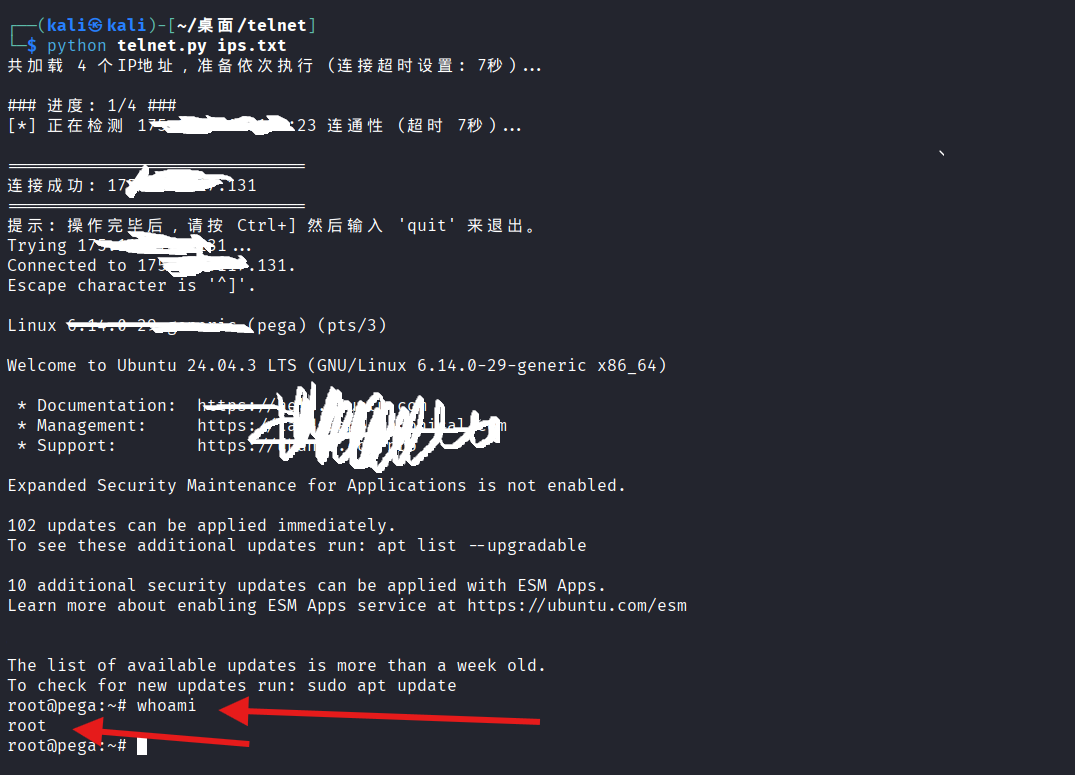
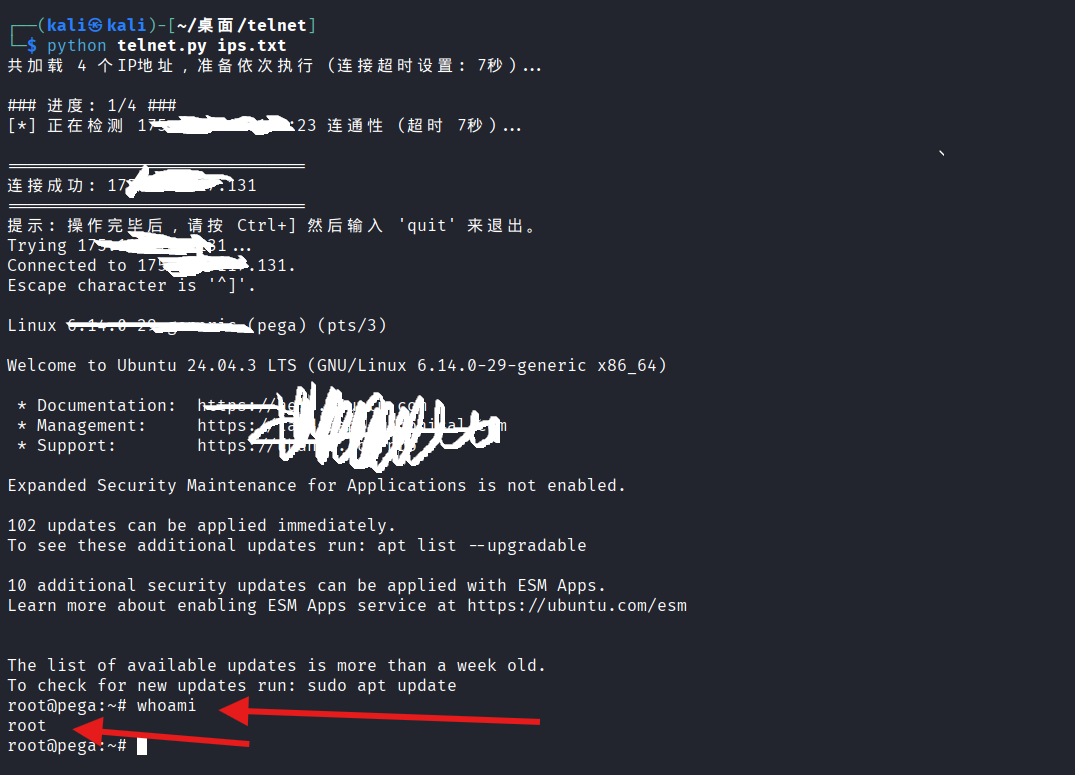
alt text alt text

目前测试830多个目标,其中34个存在漏洞

⚠️ 免责声明

本工具仅供内网管理和授权的渗透测试使用。 在使用本脚本前,请确保你已获得目标系统的合法访问授权。因不当使用本工具导致的任何法律纠纷或系统损坏,开发者概不负责

要是挖到了洞,记得给个star!谢谢!!!

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →