
 #1
Ferramentas focadas em testes de penetração, engenharia reversa e proteção de aplicativos e do SO Android.
Recomendado pelo Kitploit

 maosasagawa/pmx110-cve-2026-64560
Pesquisa PMX110 (OPPO MT6995, kernel 6.18.21) CVE-2026-64560: port, evidências, scripts de execução limitada
 kananosa/cve-2026-43499-for-xiaomi-17t-chagall
CVE-2026-43499 reproduzido no Xiaomi 17T. (kernelsu incompleto)
 dorlow/hazel-cve-2026-43499
Exploit de root temporário específico de firmware para Toshiba/Amazon Fire TV (hazel) usando CVE-2026-43499. Implementa UAF de futex-PI em ARM32,…
 fevar54/cve-2025-48595-android-framework-integer-overflow-
PoC de CVE-2025-48595: desbordamiento de entero en múltiples ubicaciones del Framework de Android.
 4onurdemir/tcl-androidtv-root-attempts
Documenta a engenharia reversa de uma camada de fábrica de uma TV Android TCL: protocolo IR de 56 kHz, daemon tclfactoryos, driver IR do kernel e…
 ghost-bx1/authenticatorflaw-cve-2026-80097
CVE-2026-80097 - Microsoft Authenticator Android Token Theft PoC & Exploit
 tinopreter/docviewerexploitapp
Este é um aplicativo de exploit que fiz ao resolver o desafio DocumentViewer (CVE-2021-40724) do MobileHackingLab. Ele baixará uma biblioteca…
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
Vulnerabilidade CVE-2014-7911 e vulnerabilidade CVE-2014-4322 para obter privilégios de root!
 wonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499
GhostLock (CVE-2026-43499) root + KernelSU LKM para o Lenovo TB365FC (ZUXOS / Android 16, kernel 5.15.170)
 bizdak/silverboxcc
Malware Android com engenharia reversa, e este é um servidor C&C para ele.
 crackercat/rootsmart-v2.0
Desenvolvimento de Ransomware Android - Criptografia AES256 + CVE-2019-2215 (shell root reverso) + Exfiltração de Dados
 thebl4ckph4nt0m/cve-2024-0044
CVE-2024-0044: uma vulnerabilidade de alta gravidade "executar como qualquer aplicativo" que afeta as versões 12 e 13 do Android. Este repositório…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Exploit de cadeia completa para Android Chromium que combina a fuga de informação CVE-2026-11057 e o use-after-free CVE-2026-5281 para alcançar…
 xianwan1314/cve-2025-21479-iqoo11pro
Notas de reprodução da CVE-2025-21479 (GPU Qualcomm Adreno) para o vivo iQOO 11 Pro (PD2254) - pesquisa autorizada
 george0papasotiriou/cve-2026-22010-android-intent-redirection-to-exported-component
Prova de conceito para CVE-2026-22010 redirecionamento de intents no Android: demonstra uma activity exportada encaminhando intents para componentes…

 aa22396584/ghostmap-research
Reprodução independente no Android 15-17 da falha do analisador de metadados ZIP do GhostMap, com análise nativa de falhas, evidências censuradas e…
 fengguan/arpcut
Aplicativo Android com root que escaneia dispositivos da LAN e corta ou restaura o acesso à rede deles via ARP spoofing, com consulta de fabricante…
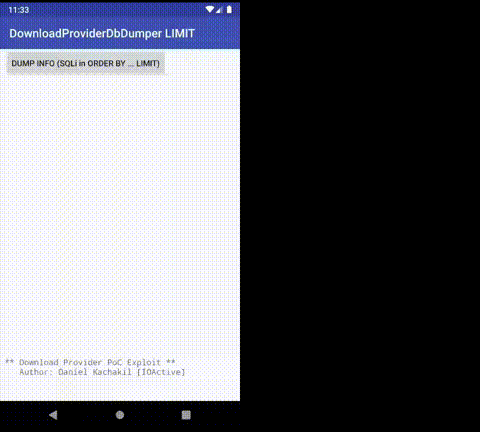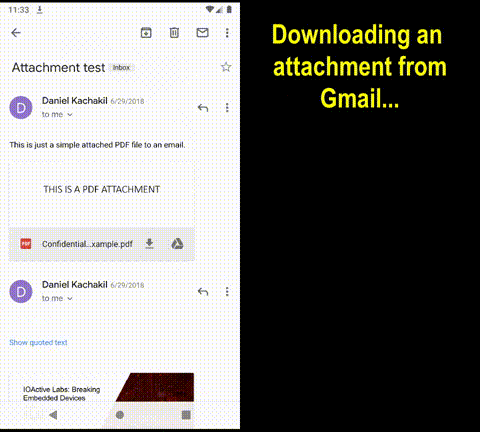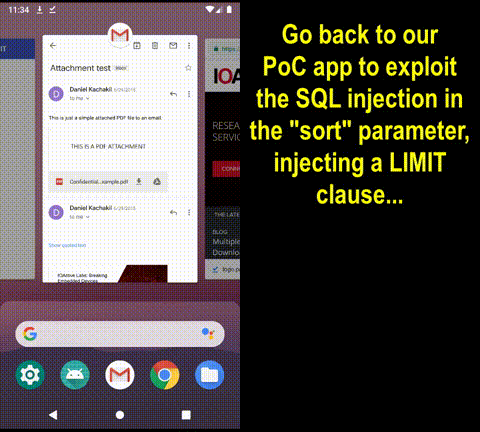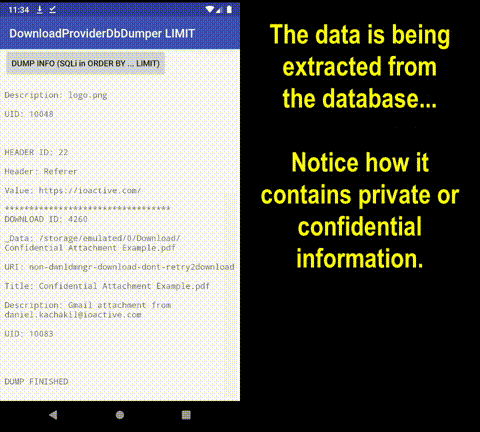 ioactive/aosp-downloadproviderdbdumpersqlilimit
PoC Explorando SQL Injection no Provedor de Download do Android no Parâmetro Sort (CVE-2019-2196)








