
 #1
Ferramentas focadas em testes de penetração, engenharia reversa e proteção de aplicativos e do SO Android.
Recomendado pelo Kitploit

 droid-ash/finalrun-agent
CLI orientada por IA para testar aplicativos Android e iOS usando linguagem natural. Gera, executa e corrige testes ponta a ponta em…
 globalpolicy/phonemonitor
Uma Ferramenta de Administração Remota para dispositivos Android
 android1500/androidfaker
Android Faker um Módulo Xposed Simples Que Falsifica os Valores dos IDs do Seu Dispositivo. Suporta Android 8.1+
 mpast/mobileaudit
Aplicação Django que realiza SAST e Malware Analysis para APKs Android.
 maddiestone/conpresentations
Apresentações de slides das minhas palestras em conferências
 pixel-props/build.prop
Script Bash para construir seu próprio system.prop
 0xbinder/cve-2024-0044
CVE-2024-0044: uma vulnerabilidade de alta gravidade do tipo "run-as de qualquer aplicativo" que afeta as versões 12 e 13 do Android
 cyb0r9/androspy
Gerador automatizado de backdoor Android com crypter, envenenamento de IP e integração de payload Metasploit para testes de penetração e operações de…
 flankerhqd/vendor-android-cves
Coleções dos meus PoCs para CVEs de fornecedores Android
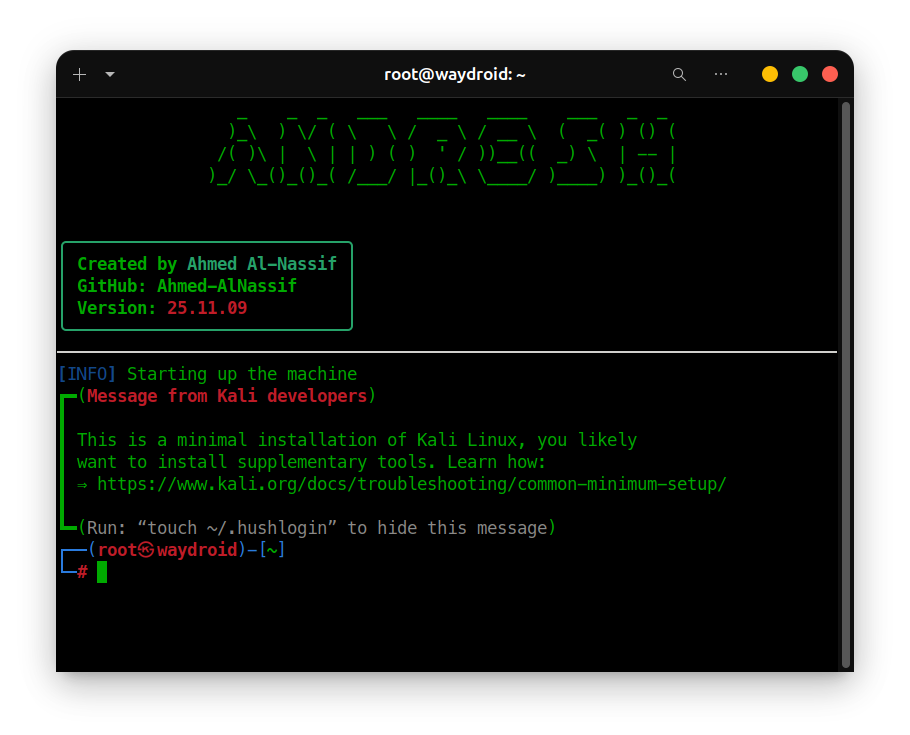 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distribuição Linux no Android via Shizuku/ADB - Execute Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE e…
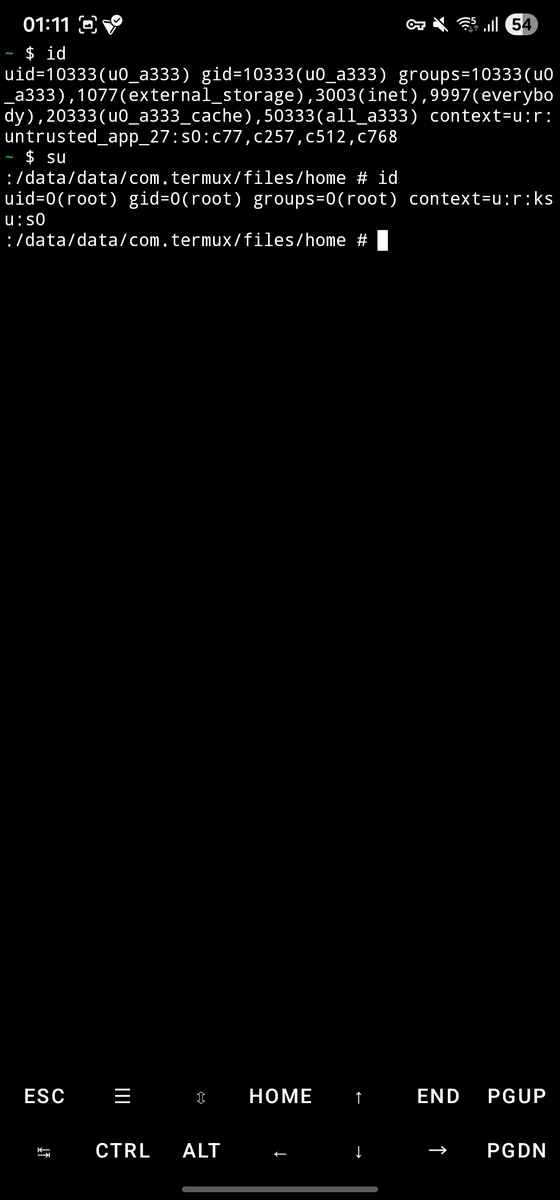 sarabpal-dev/ionstack-s22u
Cadeia de exploração completa do CVE-2026-43499 para o Samsung Galaxy S22 Ultra (kernel Android 5.10)
 huntoai/rdroid
[Android RAT] Gerencie remotamente seu telefone Android usando interface PHP
 barghest-ngo/mesh
VPN mesh ponto a ponto criptografada para perícia forense móvel remota, permitindo aquisição sem fio via ADB e libimobiledevice, monitoramento de…
 muellerberndt/apkx
Decompilação de APK em Uma Única Etapa com Múltiplos Backends
 0xkol/badspin
Bad Spin: Exploração de Escalação de Privilégio do Binder do Android (CVE-2022-20421)
 bluefrostsecurity/cve-2020-0041
Exploits para o bug Binder do Android CVE-2020-0041
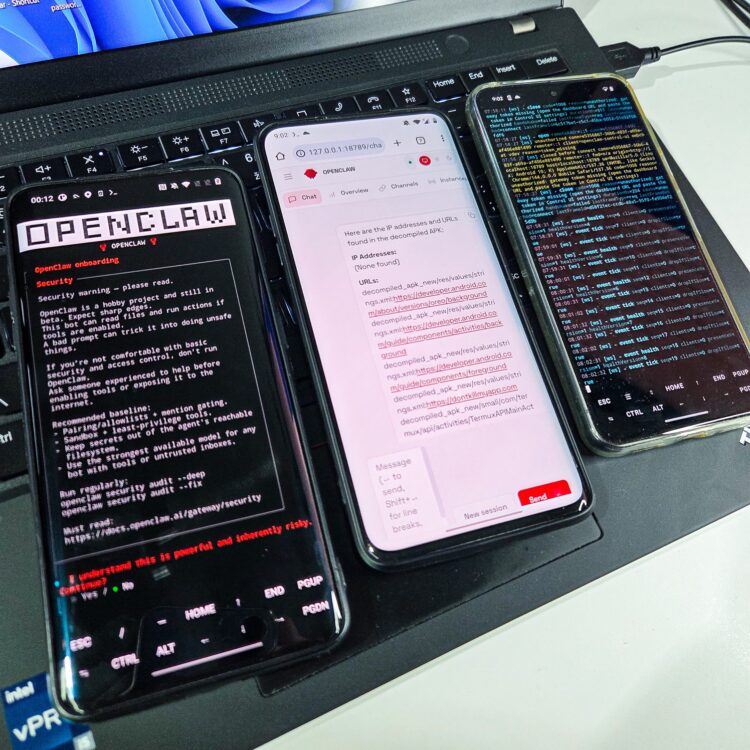 androidmalware/openclaw_termux
Como Instalar o OpenClaw em um Telefone Android e Controlá-lo via WhatsApp
 t0thkr1s/allsafe-android
Aplicativo Android intencionalmente vulnerável.








