
 #1
Ferramentas focadas em testes de penetração, engenharia reversa e proteção de aplicativos e do SO Android.
Recomendado pelo Kitploit
 farazsth98/chronomaly
Exploit do kernel Android para CVE-2025-38352, anteriormente explorado em ataques reais. Visa kernels Linux x86_64 vulneráveis v5.10.x.
 zhuowei/cheese
CVE-2025-21479 prova de conceito, eu acho
 flankerhqd/jebmcp
Plugin de servidor MCP para JEB Pro que permite decompilação assistida por IA, inspeção de métodos/campos e renomeação automatizada durante…
 jduck/cve-2015-1538-1
Exploit em Python para o CVE-2015-1538-1 que visa o estouro de inteiro do átomo MP4 'stsc' do Stagefright para alcançar execução remota de código e…
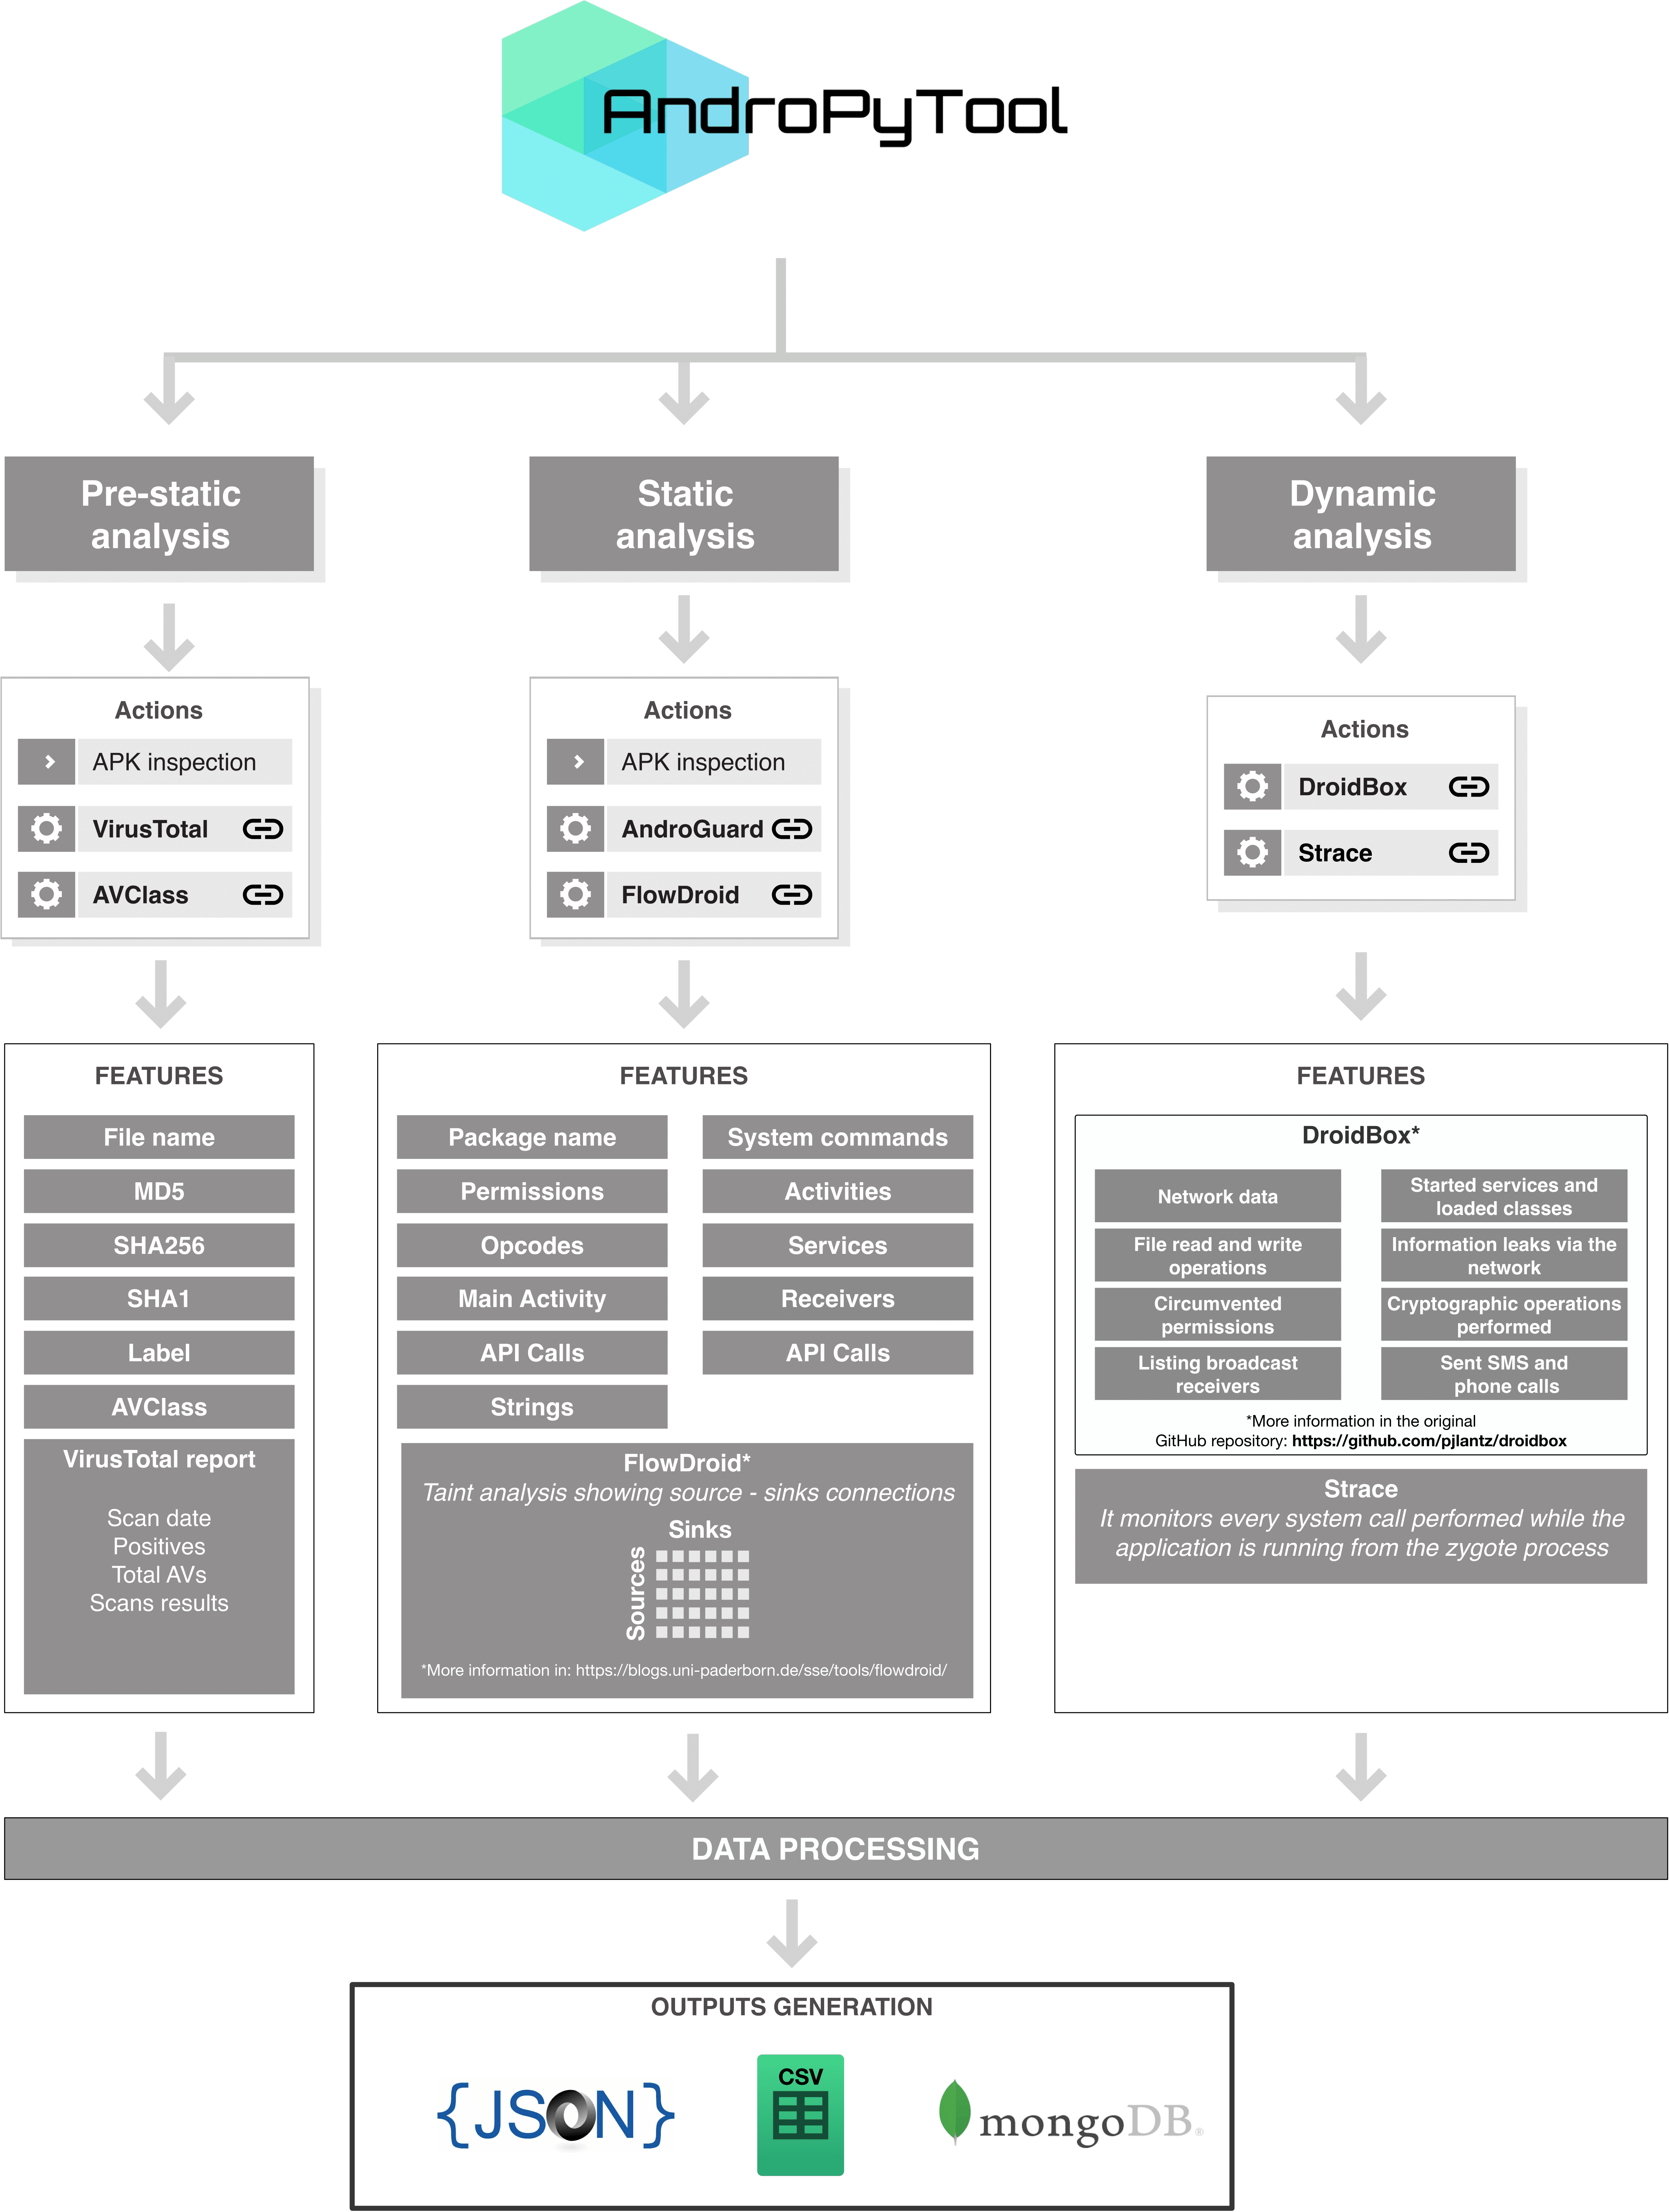 alexmyg/andropytool
Um framework para extração automatizada de características estáticas e dinâmicas de aplicações Android
 secure-system/insular
Isole seus aplicativos do big brother https://secure-system.gitlab.io/Insular/
 ernw/androtickler
Kit de ferramentas de teste de penetração e auditoria para aplicativos Android.

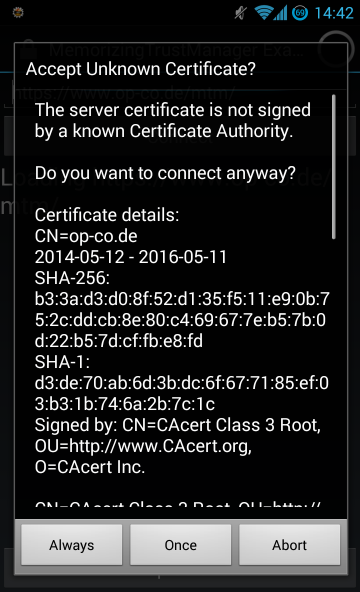 ge0rg/memorizingtrustmanager
Um "plugin" para Android Java para permitir perguntar ao utilizador sobre certificados SSL
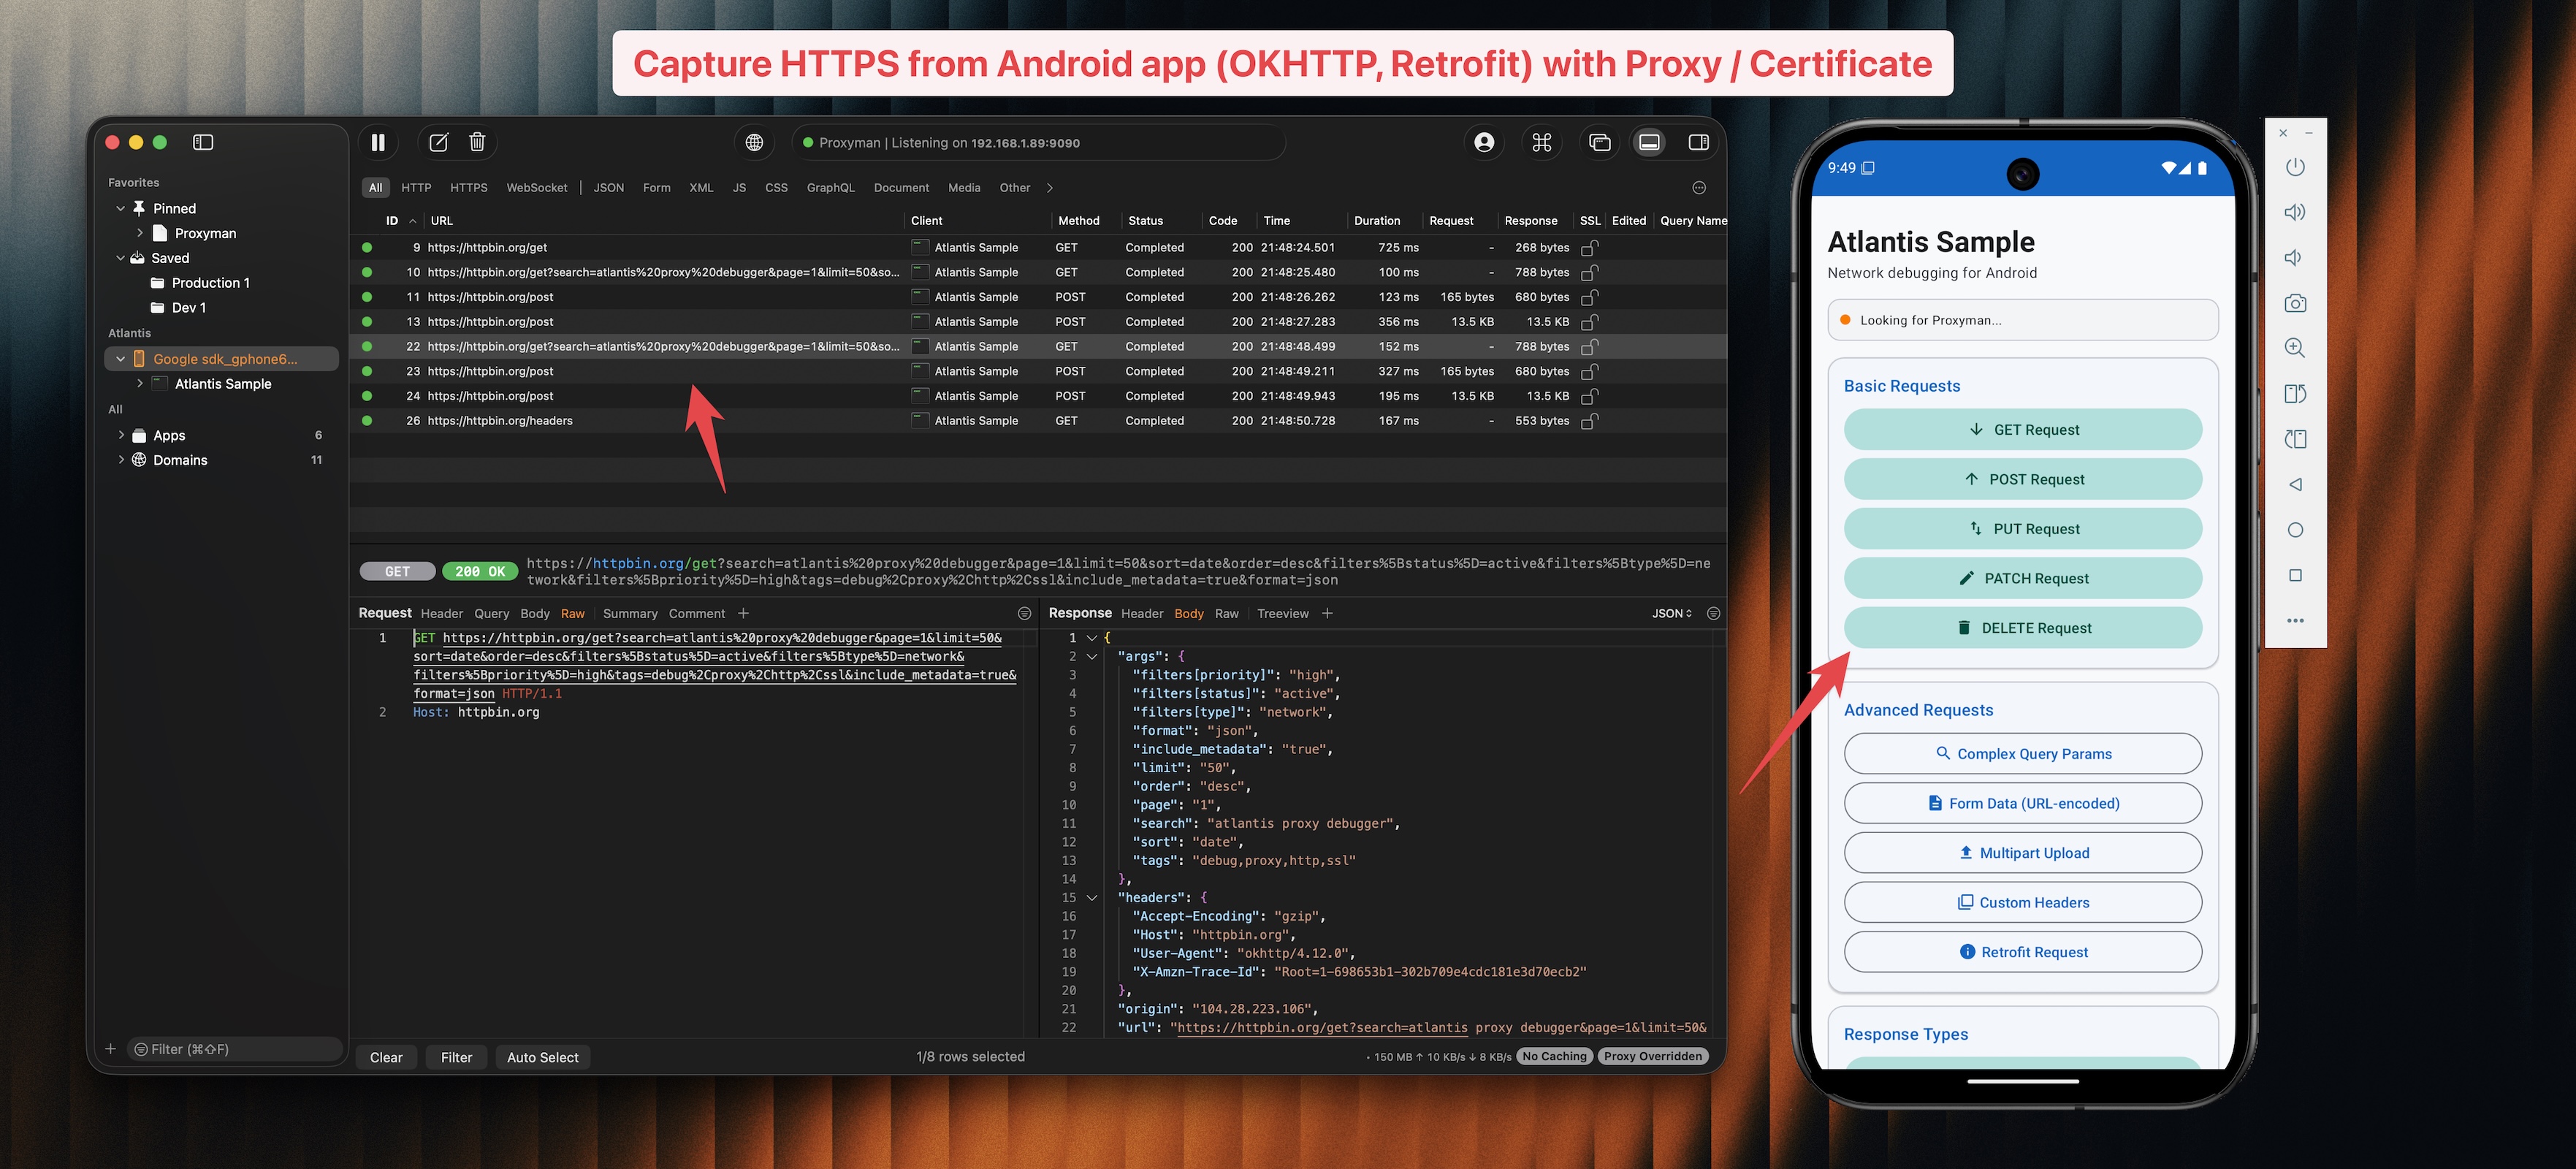 proxymanapp/atlantis-android
Capture o tráfego HTTP/HTTPS de aplicativos Android e envie para o Proxyman para depuração.
 santoku/santoku-linux
Distribuição Linux para Segurança Móvel, Análise de Malware e Forense
 rovellipaolo/ninjadroid
Engenharia Reversa Ninja em pacotes APK do Android
 monkeylord/xposedfridabridge
Um script frida que implementa XposedBridge & carrega módulos xposed, sem instalar o framework xposed.
 marcog3/whatsdump
Extrair chave privada do WhatsApp de qualquer dispositivo Android não rooteado (compatível com Android 7+)
 0xpwny/apkatshu
Apkatshu é uma ferramenta para extrair URLs, e-mails, endereços IP e dados interessantes de arquivos APK.
 delvinru/apk-info
APK full-featured parser
 botherder/androidqf
Ferramenta portátil de aquisição forense para dispositivos Android que coleta dados relevantes via depuração USB para identificar potenciais…








