
 #1
Ferramentas focadas em testes de penetração, engenharia reversa e proteção de aplicativos e do SO Android.
Recomendado pelo Kitploit
 swdunlop/andbug
Depurador programável para a máquina virtual Dalvik do Android que utiliza as interfaces JDWP/DDM para interceptar métodos, inspecionar o estado do…
 ironfox-oss/ironfox
Navegador web Android endurecido, um fork do Mull/Firefox, com patches focados em privacidade, anti-impressão digital, remoção de telemetria e…
 foundryzero/binder-trace
Binder Trace é uma ferramenta para interceptar e analisar mensagens Binder do Android. Pense nela como o "Wireshark para Binder".
 ucsb-seclab/difuze
Fuzzer para Drivers do Kernel Linux
 ucsb-seclab/bootstomp
BootStomp: um localizador de vulnerabilidades de bootloader
 sterrasec/apk-medit
ferramenta de busca e patch de memória em apk depurável sem root e ndk
 northbit/metaphor
Metaphor - Stagefright com bypass de ASLR
 theqmaks/phantom-frida
Construa o servidor Frida anti-detecção a partir do código-fonte. ~90 patches cobrindo 16 vetores de detecção, compilações automáticas semanais com…
 0x1ca3/adbnet
Uma ferramenta que permite pesquisar dispositivos android vulneráveis em todo o mundo e explorá-los.
 dosomder/iovyroot
CVE-2015-1805 ferramenta de root
 sslab-gatech/avpass
Ferramenta para vazar e contornar sistema de detecção de malware Android
 fuzzysecurity/fermion
Fermion, um wrapper de elétron para Frida & Monaco.
 pranshuchittora/simvyn
Ferramenta móvel universal para Agentes e Humanos - controle simuladores iOS, emuladores Android e dispositivos reais a partir de um único painel e…
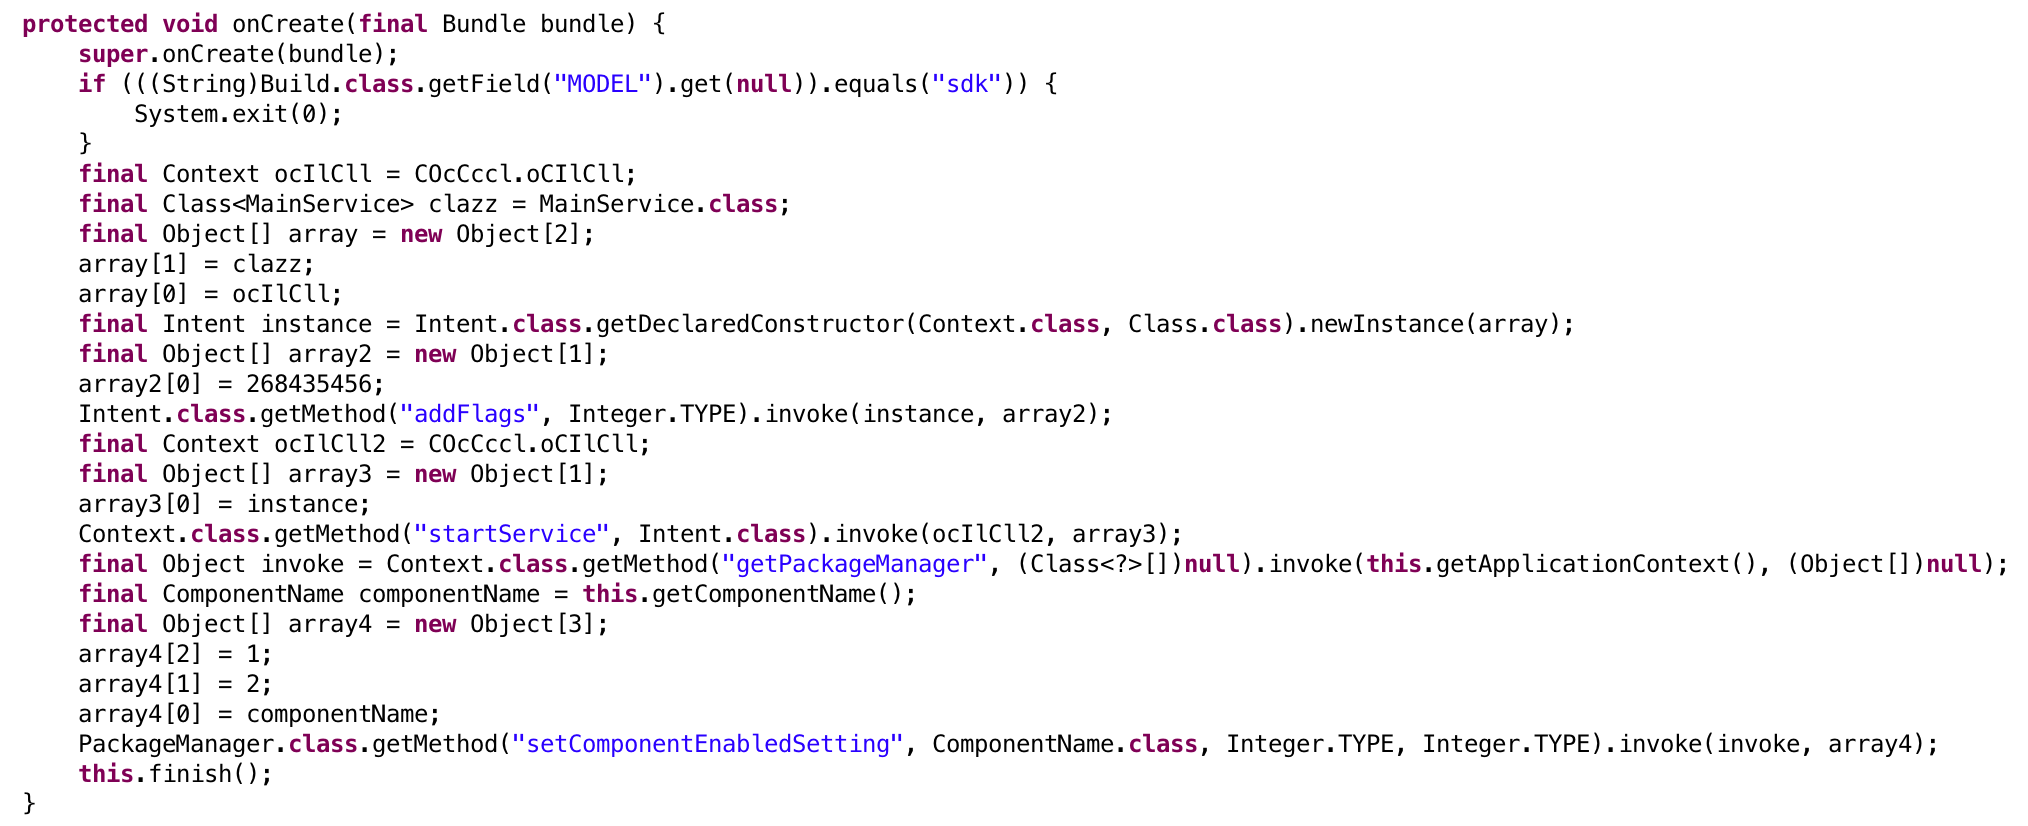 calebfenton/dex-oracle
Um desofuscador Dalvik baseado em padrões que usa execução limitada para melhorar a análise semântica
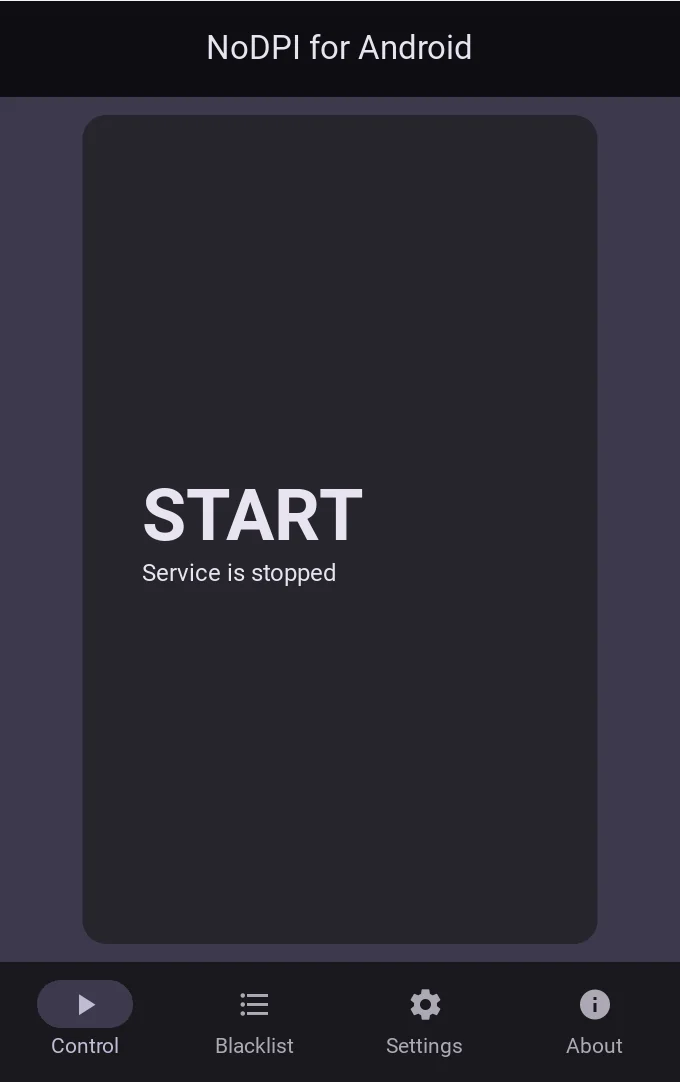 gvcoder09/nodpi4android
Android proxy app that circumvents Deep Packet Inspection censorship by fragmenting TLS ClientHello packets and rewriting the TLS version to restore…
 x-spy/cve-2026-43499-popsicle
CVE-2026-43499 Implementação para 6.12.23-android16-5-g75e9b1c7ae7c-abogki463945075-4k
 droidefense/engine
Droidefense: Framework Avançado de Análise de Malware Android
 davidbuchanan314/nxloader
Meu primeiro aplicativo Android: Lançar payloads Fusée Gelée a partir do Android padrão (CVE-2018-6242)








