
 #1
Frameworks de ataque ML adversário, técnicas de evasão e ferramentas de avaliação de robustez de modelo.
Recomendado pelo Kitploit

 treeai-lab/awesome-rag-security
Coleção curada de artigos de pesquisa sobre segurança de geração aumentada por recuperação, organizada pela taxonomia SLOT, abrangendo envenenamento…
 apache/caldera
Plataforma Automatizada de Emulação de Adversários
 jinxhy/awesome-moai-security
Lista de leitura curada e taxonomia de pesquisas de ataque e defesa para sistemas de IA móveis no dispositivo, cobrindo ataques adversariais, de…
 defineid/skeletonkey
CVE-2026-6765, Apenas teste de handlers FormAutofill expostos no Firefox
 pppyb/secopd
Implementação de pesquisa para mitigação de injeções adaptativas de prompt via destilação on-policy, com receitas de treinamento e avaliadores para…
 atsukisato/pgm-attack
Código de pesquisa para ataques de envenenamento no PGM-index, demonstrando como criar dados adversariais para degradar o desempenho de índices…
 wattocyber/gradient-untangler
Ataques locais de gradiente de caixa branca para LLMs de pesos abertos: busca de sufixos GCG/PEZ, saliência de camadas, snapshots de pesos e ajuste…
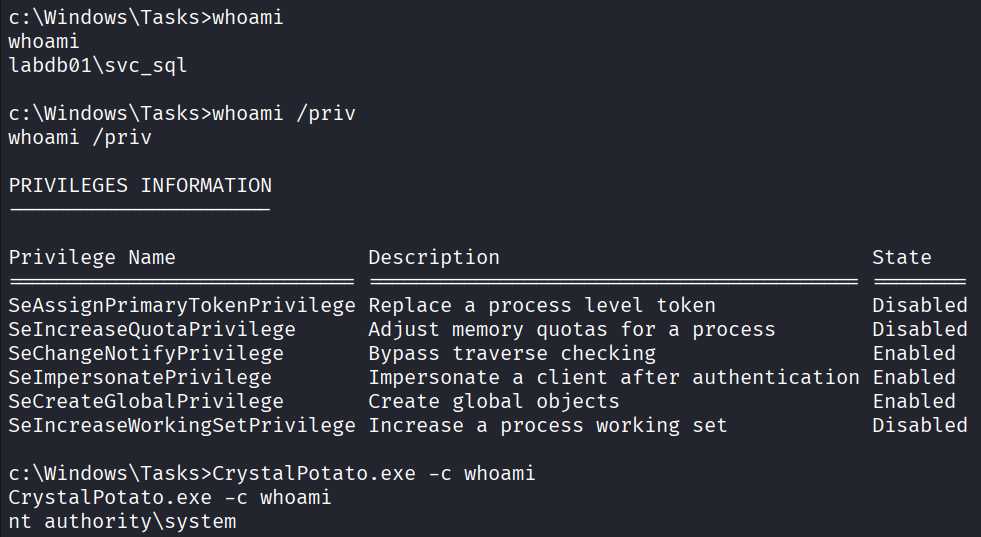 ricardojoserf/crystalpotato
Port em Crystal do GodPotato para abusar do SeImpersonatePrivilege com syscalls indiretas, resolução dinâmica de API e ofuscação de strings em tempo…
 warpedatom/noisehound
Pontuação de caminhos de ataque do BloodHound com reconhecimento de deteção - a rota mais silenciosa para o seu objetivo, calibrada em cinco níveis…
 lxxexxbxx/cve-2026-44578
Proof-of-concept exploit for CVE-2026-44578 that reproduces the vulnerable condition, enabling security researchers to validate affected systems and…
 mthamil107/db_audit_research
Auditorias Autodestrutivas: laboratório reproduzível que demonstra uma role PostgreSQL de baixo privilégio cegando reversivelmente um auditor baseado…
 whispergate/lldp
Perfil de C2 para Mythic que tunela tráfego criptografado de agente ponto a ponto através de TLVs Organizationally Specific do IEEE 802.1AB LLDP para…
 loosehose/dutchoven
Application-scoped Windows network brownouts in native C and BOF form
 camillegr/cve-2026-73292
Exploit de prova de conceito para CVE-2026-73292: ataque CSRF no endpoint de alteração de senha da Semaphore UI, servindo uma página maliciosa que…
 cenobyte-vincit/xspawn
Spawna programas macOS por meio da interface XPC privada do launchd, sem executá-los via exec, fazendo o EDR registrar o launchd como pai. Suporta…
 rakib-nyc/nullorigin
Kit de ferramentas de robustez de marcas d'água de IA somente para pesquisa: proxy reverso local remove C2PA/EXIF/XMP, Unicode, esteganografia de…
 hunt-benito/the-sanitizer-is-the-weapon-cve-2026-68749-cve-2026-68750-quadratic-dos-in-elixir-html-sanitize-ex
PoC demonstrando DoS quadrático no Elixir html_sanitize_ex via HTML maliciosamente elaborado; inclui benchmarks de tempo, exploração remota via curl…
 keyvaluesoftwaresystems/agent-opfor
Emulação de adversário de código aberto para agentes de IA e servidores MCP.








