
 jinxhy/awesome-moai-security
Lista de leitura curada e taxonomia de pesquisas de ataque e defesa para sistemas de IA móveis no dispositivo, cobrindo ataques adversariais, de backdoor, roubo de modelo e de energia-latência, além de defesas por ofuscação, TEE e watermarking.


Os sistemas de IA on-device para dispositivos móveis executam modelos de IA localmente por meio de frameworks de ML como LiteRT/TFLite, Core ML, ExecuTorch, ONNX e aceleradores baseados em hardware. Este repositório acompanha a pesquisa de segurança necessária para entender e proteger tais sistemas, uma vez que o armazenamento local de modelos on-device introduz novos riscos de segurança.
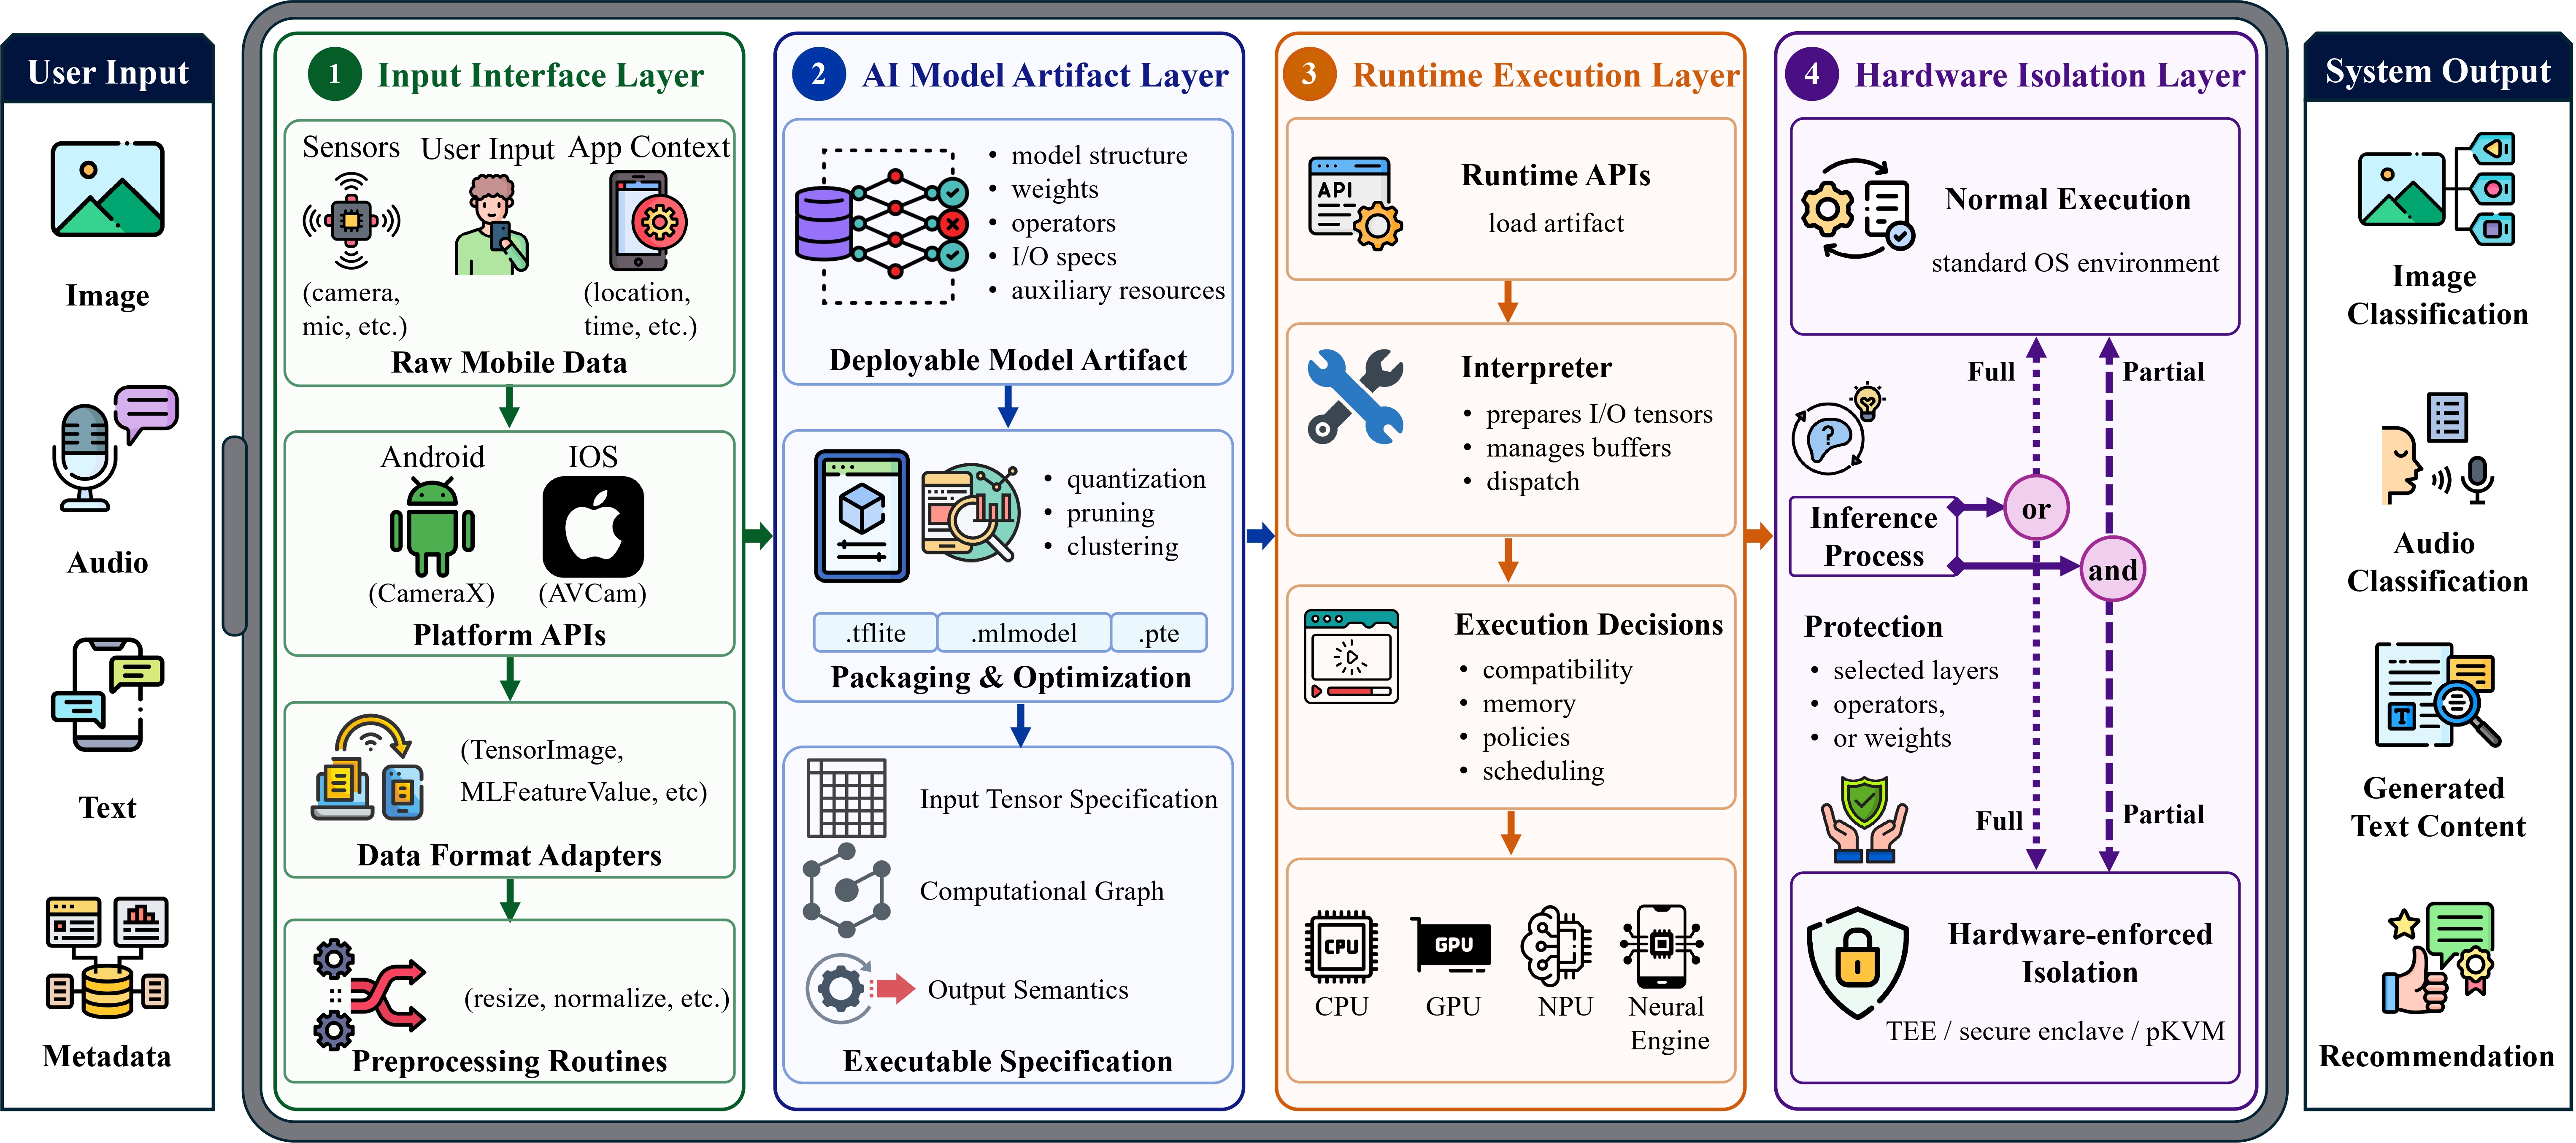
Novo na segurança MoAI? Comece aqui:

• 
• 
• 
• 
• 
• 
• 
• 
• 
• 
| Pilar de segurança MoAI | O que protege | Ataques representativos | Defesas representativas |
|---|---|---|---|
| Integridade de entrada governada pelo usuário | A integridade de ponta a ponta das entradas do usuário, desde a aquisição de dados móveis até a entrega ao modelo | Ataques adversariais, Ataques de backdoor, Ataques de energia-latência | - |
| Segurança do modelo residente no dispositivo | Artefatos de modelos implantados e todas as formas pós-implantação nas quais os modelos são armazenados, carregados, transformados ou materializados nos dispositivos | Ataques adversariais, Ataques de backdoor, Ataques adversariais a pesos, Ataques de roubo de modelos, Ataques de energia-latência | Ofuscação de modelos, Autorização de modelos, TEE, Marca d'água em modelos |
| Confinamento do ambiente nativo do dispositivo | Computação de inferência sensível e estados de tempo de execução no SO móvel, runtime de IA, subsistema de memória e ambientes de execução baseados em hardware | Ataques de roubo de modelos, Ataques de energia-latência | Ofuscação de modelos, TEE |


