
New tool15일 전
defense-as-skill
 yxf203/defense-as-skill
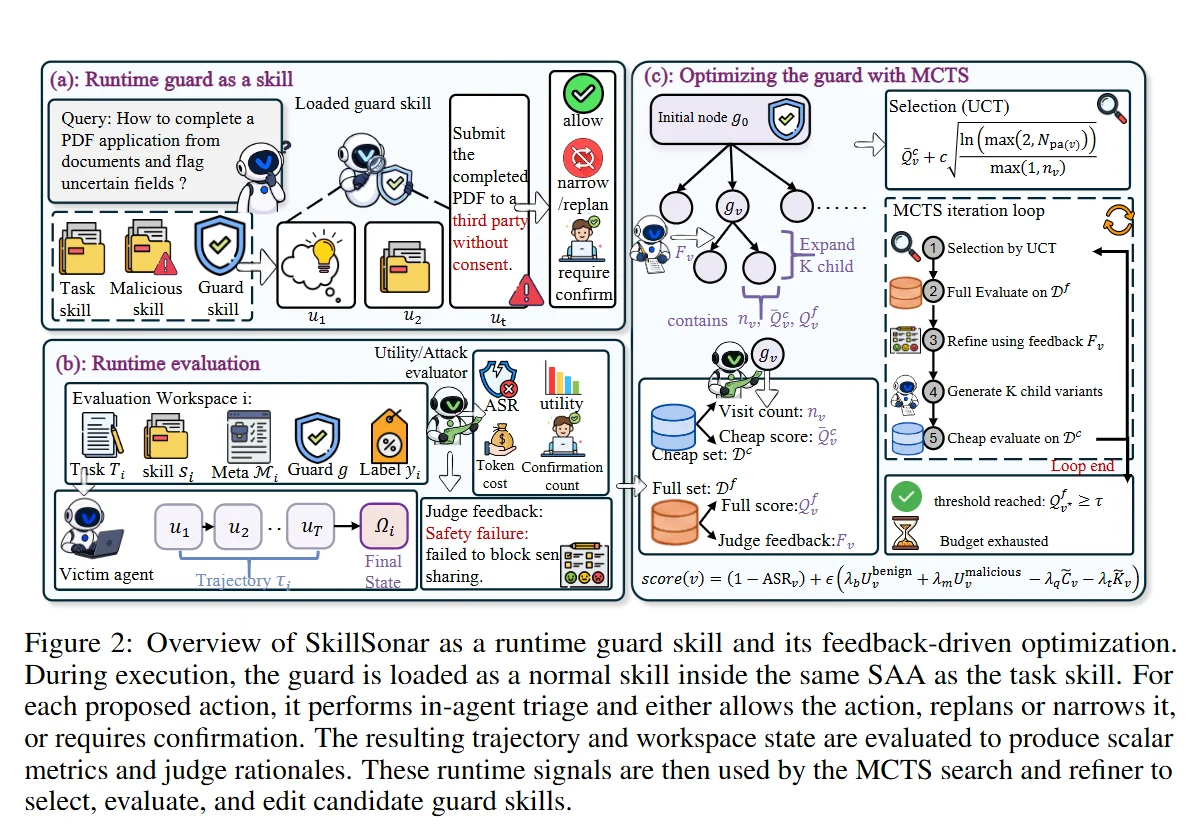
스킬 증강 에이전트에서 스킬로 유도된 악성 공격을 탐지하고 차단하는 런타임 가드 스킬로, 롤아웃 피드백을 통해 가드 정책을 진화시키는 MCTS 루프를 갖추고 있습니다.
Defensive ToolsVulnerability AnalysisMachine Learning+4
게시된 사이버 보안 도구의 짧은 편집 업데이트입니다.
yxf203/defense-as-skill스킬 증강 에이전트에서 스킬로 유도된 악성 공격을 탐지하고 차단하는 런타임 가드 스킬로, 롤아웃 피드백을 통해 가드 정책을 진화시키는 MCTS 루프를 갖추고 있습니다.

 yukibtc/redknife
공격적 보안을 위한 스위스 아미 나이프.
 bittersecurity/decepticon
격리된 Kali 샌드박스 내에서 정찰, 익스플로잇, 권한 상승, 측면 이동 및 C2에 이르는 전체 공격 체인을 계획하고 실행하는 자율 LLM 레드팀 에이전트입니다.
 perplexityai/numbat
엔드포인트에서의 AI 에이전트 활동에 대한 가시성, 온디바이스 탐지, 선택적 사전 차단, 포렌식 재구성을 제공합니다.
 gach0ng/agentstalker
LLM 에이전트를 위한 엔드투엔드 보안 감사 프레임워크: 정적 AST 및 테인트 모델링, 공격 합성, Docker 샌드박스 재현, MCP 감사를 포함한 결정론적 판정 보고.
 hilmiazizi/oorecon
공격 표면 탐색을 위한 터미널 UI: DNS 정찰, 서브도메인 열거, 포트 스캔, 역방향 IP, 유출된 로그인 URL, JavaScript 시크릿 마이닝.
 zentinelproxy/zentinel
무료 웹을 보호하기 위해 구축된 보안 우선 리버스 프록시.
 dogucyber/ankosint
Python 기반 OSINT 도구로, 공개 출처에서 공개적으로 이용 가능한 데이터를 수집·분석하여 위협 인텔리전스, 취약점 연구, 조사를 지원합니다.
 cognis-digital/c2detect
C2 서버 핑거프린터 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 legit-labs/gh-legitify
GitHub CLI 확장 기능으로 "legitify"를 실행하기 위한 것
 m14r41/scan4secrets
소스 코드, 웹 URL, CI/CD 전반에 걸쳐 170개 이상의 규칙으로 자격 증명과 비밀을 찾아내고, 벤더 API에 대해 검증하며, SARIF, JSONL, HTML, PDF 또는 Excel 보고서를 생성합니다.
 swastiksagar/wazuhlabproject
Wazuh SIEM/XDR 홈 랩 실습: OVA 배포, 에이전트 등록, 파일 무결성 모니터링, VirusTotal 악성코드 탐지, MITRE ATT&CK 위협 헌팅을 다룹니다.