

seclab-taskflows
 githubsecuritylab/seclab-taskflows
웹, Android, iOS 프로젝트 전반에서 소스 코드 감사, 이슈 트리아지, 취약점 탐지를 위한 예시 AI 에이전트 작업 흐름 및 MCP 서버.
android-securitystatic-analysisios-security+8
87
githubsecuritylab/seclab-taskflows웹, Android, iOS 프로젝트 전반에서 소스 코드 감사, 이슈 트리아지, 취약점 탐지를 위한 예시 AI 에이전트 작업 흐름 및 MCP 서버.

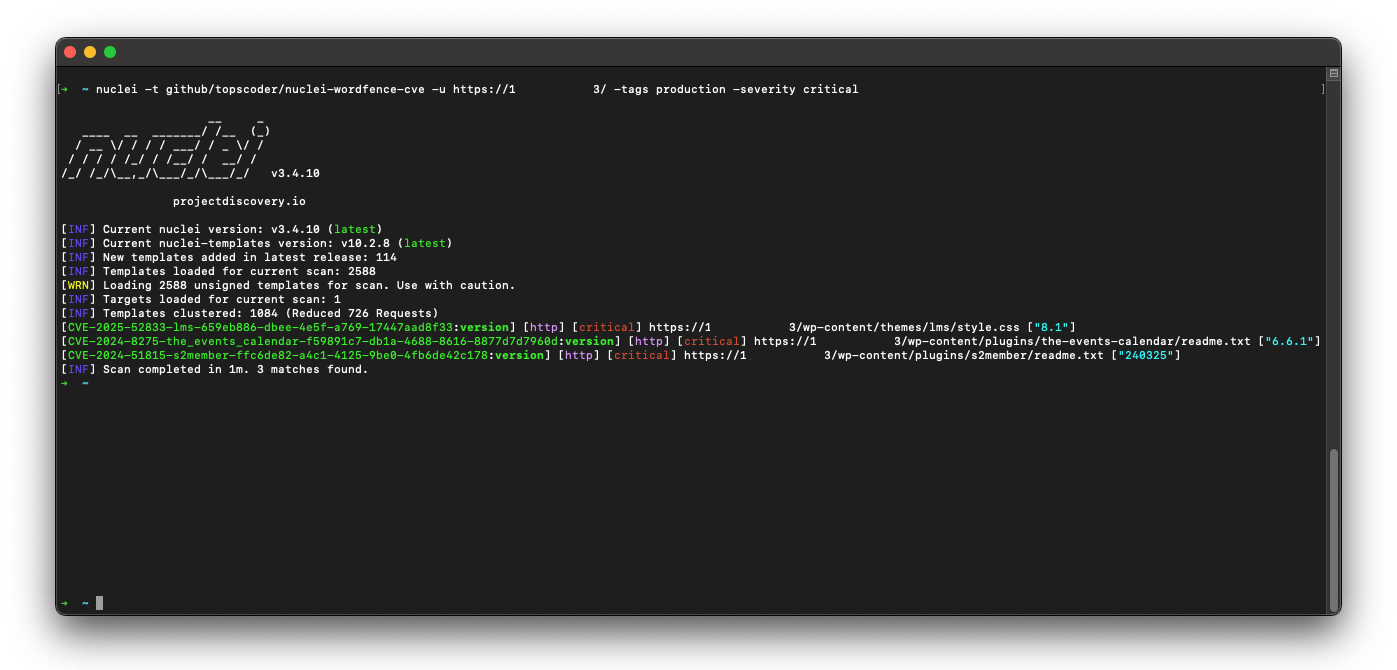 topscoder/nuclei-wordfence-cve
80k+ WordPress Nuclei templates, updated daily from Wordfence intel—filter by severity/tags/CVE and scan in one line. 🚀🔒
 sqlmapproject/sqlmap
자동 SQL 인젝션 및 데이터베이스 탈취 도구
 greenbone/openvas-scanner
이 저장소에는 Greenbone Community Edition용 스캐너 구성 요소가 포함되어 있습니다.
 owasp/www-community
OWASP 커뮤니티 페이지는 OWASP가 보안 관련 콘텐츠에 대한 커뮤니티 기여를 받을 수 있는 장소입니다.

 gitlab-org/security-products/sast-rules
GitLab SAST를 위한 큐레이션된 Semgrep 규칙 저장소로, 여러 프로그래밍 언어에서 보안 취약점을 탐지하기 위한 정적 분석 패턴을 CI/CD 통합과 함께 제공합니다.
 pypa/advisory-database
커뮤니티 소유의 PyPI Python 패키지 보안 권고 데이터베이스로, pip-audit 및 OSV와 같은 도구와의 통합을 위해 OSV 형식의 구조화된 취약점 데이터를 제공합니다.
 elementalsouls/claude-bughunter
버그 헌팅 및 외부 레드팀 작업을 위한 Claude Code 스킬 번들 - 82개의 스킬, 15개의 슬래시 명령, 24개의 핵심 취약점 클래스에 걸쳐 선별된 681개의 공개 보고서 패턴, 그리고 엔터프라이즈 아이덴티티 + 인프라 공격 매트릭스.
 google/security-research
이 프로젝트는 Google이 수행한 연구와 관련된 보안 권고 및 그에 수반되는 개념 증명(Proof-of-Concept)을 호스팅하며, 이는 Google 소유가 아닌 코드에 영향을 미칩니다.
 ullaakut/nmap
네트워크 스캐너 바이너리를 호출하기 위한 관용적(idiomatic) Go 라이브러리로, 호스트 발견, 포트 스캐닝, 서비스/OS 탐지, 스크립트 기반 취약점 점검을 지원하여 보안 감사를 수행합니다.
 katrielmoses/voidaccess
자체 호스팅 다크 웹 OSINT 플랫폼. 쿼리부터 그래프까지 13단계로 자동화된 위협 인텔리전스. Recorded Future, DarkOwl, Flare의 무료 대안.
 winsiderss/systeminformer
실시간 Windows 시스템 모니터로, 고급 프로세스, 네트워크 및 디스크 분석, 스택 추적 디버깅, 악성코드 탐지, 서비스 관리를 제공합니다. 휴대 가능하며 무료입니다.
 sonarsource/sonarqube
품질 게이트, 다중 언어 스캐닝, CI/CD 워크플로우에서 취약점 및 유지보수성 문제를 탐지하는 보안 중심 규칙을 갖춘 코드 품질 및 정적 분석 플랫폼입니다.
 pizlonator/fil-c
Fil-C: C 및 C++를 위한 완전히 호환되는 메모리 안전성
 google/osv-scanner
Go로 작성된 취약점 스캐너로, https://osv.dev에서 제공하는 데이터를 사용합니다.
 zizmorcore/zizmor
CI/CD 시스템을 위한 정적 분석 도구로, GitHub Actions, Dependabot 및 pre-commit 구성에서 템플릿 인젝션, 자격 증명 유출, 권한 오구성 등 보안 문제를 탐지하고 수정합니다.