powershell-backdoor-generator

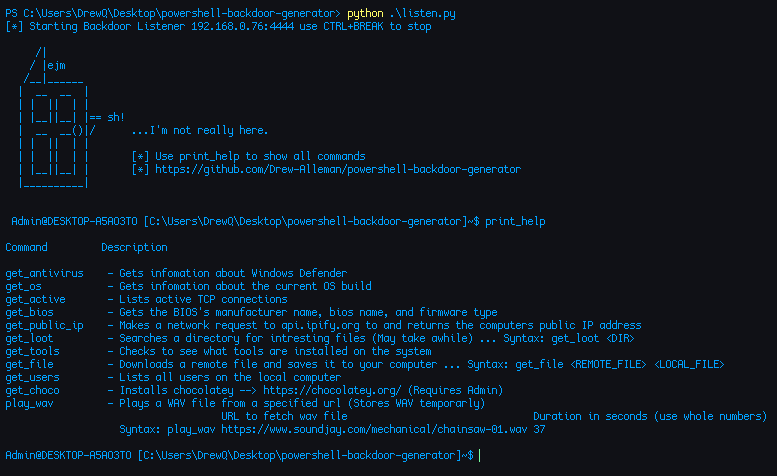
PowerShell로 작성되고 Python으로 난독화된 리버스 백도어입니다. Flipper Zero 및 Hak5 USB Rubber Ducky와 같은 인기 해킹 장치용 페이로드를 생성하며, AV 탐지를 피하기 위해 빌드할 때마다 서명을 변경합니다.

PowerShell로 작성되고 Python으로 난독화된 리버스 백도어입니다. Flipper Zero 및 Hak5 USB Rubber Ducky와 같은 인기 해킹 장치용 페이로드를 생성하며, AV 탐지를 피하기 위해 빌드할 때마다 서명을 변경합니다.

XOR 암호화와 UUID 문자열 변환을 사용하여 Windows Defender를 우회하는 C++ 셸코드 주입 기법으로, 함수 호출 난독화 및 VirtualAlloc과 EnumChildWindows를 통한 메모리 실행을 포함합니다.

KeePass 프로세스에 주입되면 데이터베이스를 평문으로 내보내는 독립형 DLL입니다.

Linux ELF x32/x64 ASLR DEP/NX 우회 익스플로잇 with 스택 스프레이

윈도우 fork API를 악용해 EDR을 우회하는 새로운 인젝션 기법의 POC입니다. https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-injec…

암호화된 셸코드를 숨겨진 호출을 사용하여 호출하는 간단한 PoC

다양한 실행 기법을 시연하는 셸코드 로더: 직접 시스템 콜(direct syscalls), IAT 우회, 암호화된 페이로드, PPID 스푸핑, 위조 인증서를 이용한 코드 서명 등을 포함하며 Windows x64 대상입니다.

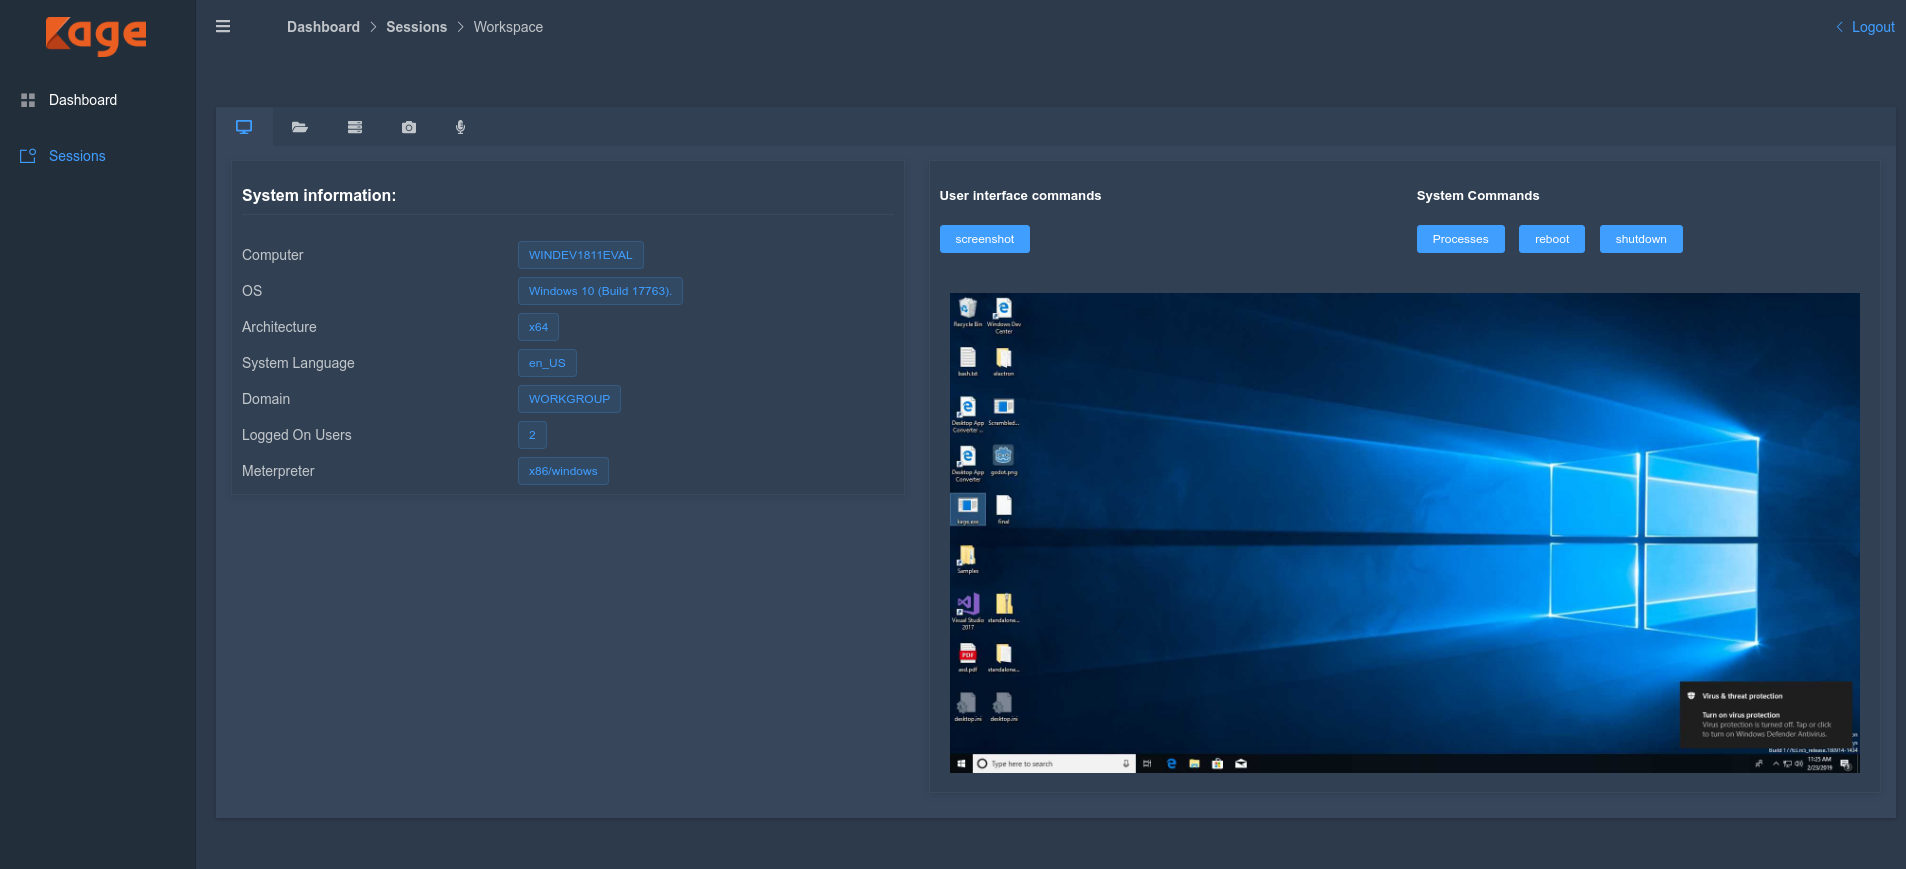
Kage는 Metasploit Meterpreter 및 세션 핸들러를 위한 그래픽 사용자 인터페이스입니다.

MD5-Monomorphic Shellcode Packer - 모든 페이로드가 동일한 MD5 해시를 가집니다

직접 시스템 호출을 통한 AV/EDR 회피

EXOCET - AV 회피, 탐지 불가능한 페이로드 전달 도구

하루 종일 hex만 보면서 '\x41'을 띄우는 게 지겨우신가요? 차라리 루기아/파이리를 보고 싶으신가요? 해결책을 가져왔습니다.

IDPS & SandBox & AntiVirus 스텔스 킬러. MorphAES는 세계 최초의 폴리모픽 셸코드 엔진으로, 메타모픽 속성과 샌드박스 우회 기능을 갖추고 있어 IDPS가 탐지할 수 없습니다. 또한 크로스 플랫폼을 지원하며 라이브러리 독립적입니다.

RW/NoAccess와 RX 사이에서 셸코드의 메모리 보호를 전환한 다음 그 내용을 암호화/복호화하는 고급 인메모리 회피 기법

Reflective DLL Injection의 셸코드 구현. DLL을 위치 독립적인 셸코드로 변환합니다.

.NET, PE 및 Raw Shellcode Packer/Loader (Nim으로 작성됨)