

rizin
 rizinorg/rizin
UNIX 계열 리버스 엔지니어링 프레임워크 및 명령줄 도구 모음.
embedded-systems-securitystatic-analysisexploitation+7
 rapid7/metasploit-framework
네트워크 및 애플리케이션 전반에 걸친 침투 테스트, 취약점 검증, 보안 연구를 위한 모듈식 페이로드, 인코더 및 보조 시스템을 갖춘 오픈소스 익스플로잇 프레임워크.
 ne0nd0g/merlin
Merlin은 golang으로 작성된 크로스 플랫폼 포스트 익스플로잇 HTTP/2 Command & Control 서버 및 에이전트입니다.
 bishopfox/sliver
적군 모의 프레임워크
 bishopfox/joro
협업형 웹 익스플로잇 프레임워크.
 nullsecuritynet/tools
보안 도구, 익스플로잇, 개념 증명 코드, 셸코드 및 침투 테스트와 교육용 공격적 보안 연구를 위한 스크립트의 엄선된 컬렉션입니다.
 mahmoudimus/static_asm
Header-only C++2x compile-time assembler for x86/x86-64 instruction encoding
 g13net/lockjaw
Rust teamserver, Zig 임플란트, 간접 시스템 콜, AMSI 우회, reflective/PoolParty 인젝션, 인메모리 BOF 실행, HTTP/DNS 전송을 갖춘 모듈형 Windows C2 프레임워크.

 trustedsec/unicorn
Unicorn은 PowerShell 다운그레이드 공격을 사용하여 메모리에 직접 셸코드를 주입하는 간단한 도구입니다. Matthew Graeber의 PowerShell 공격과 David Kennedy(TrustedSec)와 Josh Kelly가 Defcon 18에서…
 voidsecsoftwares/voidsec-proxy
SOCKS5 프록시 체이닝, 포트 스캐닝, DNS 열거, 해시 크래킹, 리버스 셸 생성, 스테가노그래피, 익명화를 위한 다중 모듈 공격 보안 툴킷입니다.
 bhassani/eternalbluec
C/C++로 재구성된 EternalBlue 스위트: MS17-010 익스플로잇, EternalBlue 취약점 탐지기, DoublePulsar 탐지기 및 DoublePulsar 셸코드 및 DLL 업로더 포함
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 nhas/reverse_ssh
SSH 기반 리버스 셸 관리 도구로, 기본 SCP/SFTP 지원, 다중 전송 프로토콜, Windows DLL 생성, 그리고 레드팀 운영을 위한 파일리스 실행을 제공합니다.
 iamsopotatoe-coder/tinyload
오픈소스 Windows x64 PE 패커 및 크립터. 커스텀 가상 머신으로 실행 파일을 압축·암호화하여 자체 추출 스텁(self-extracting stub)으로 만듭니다.
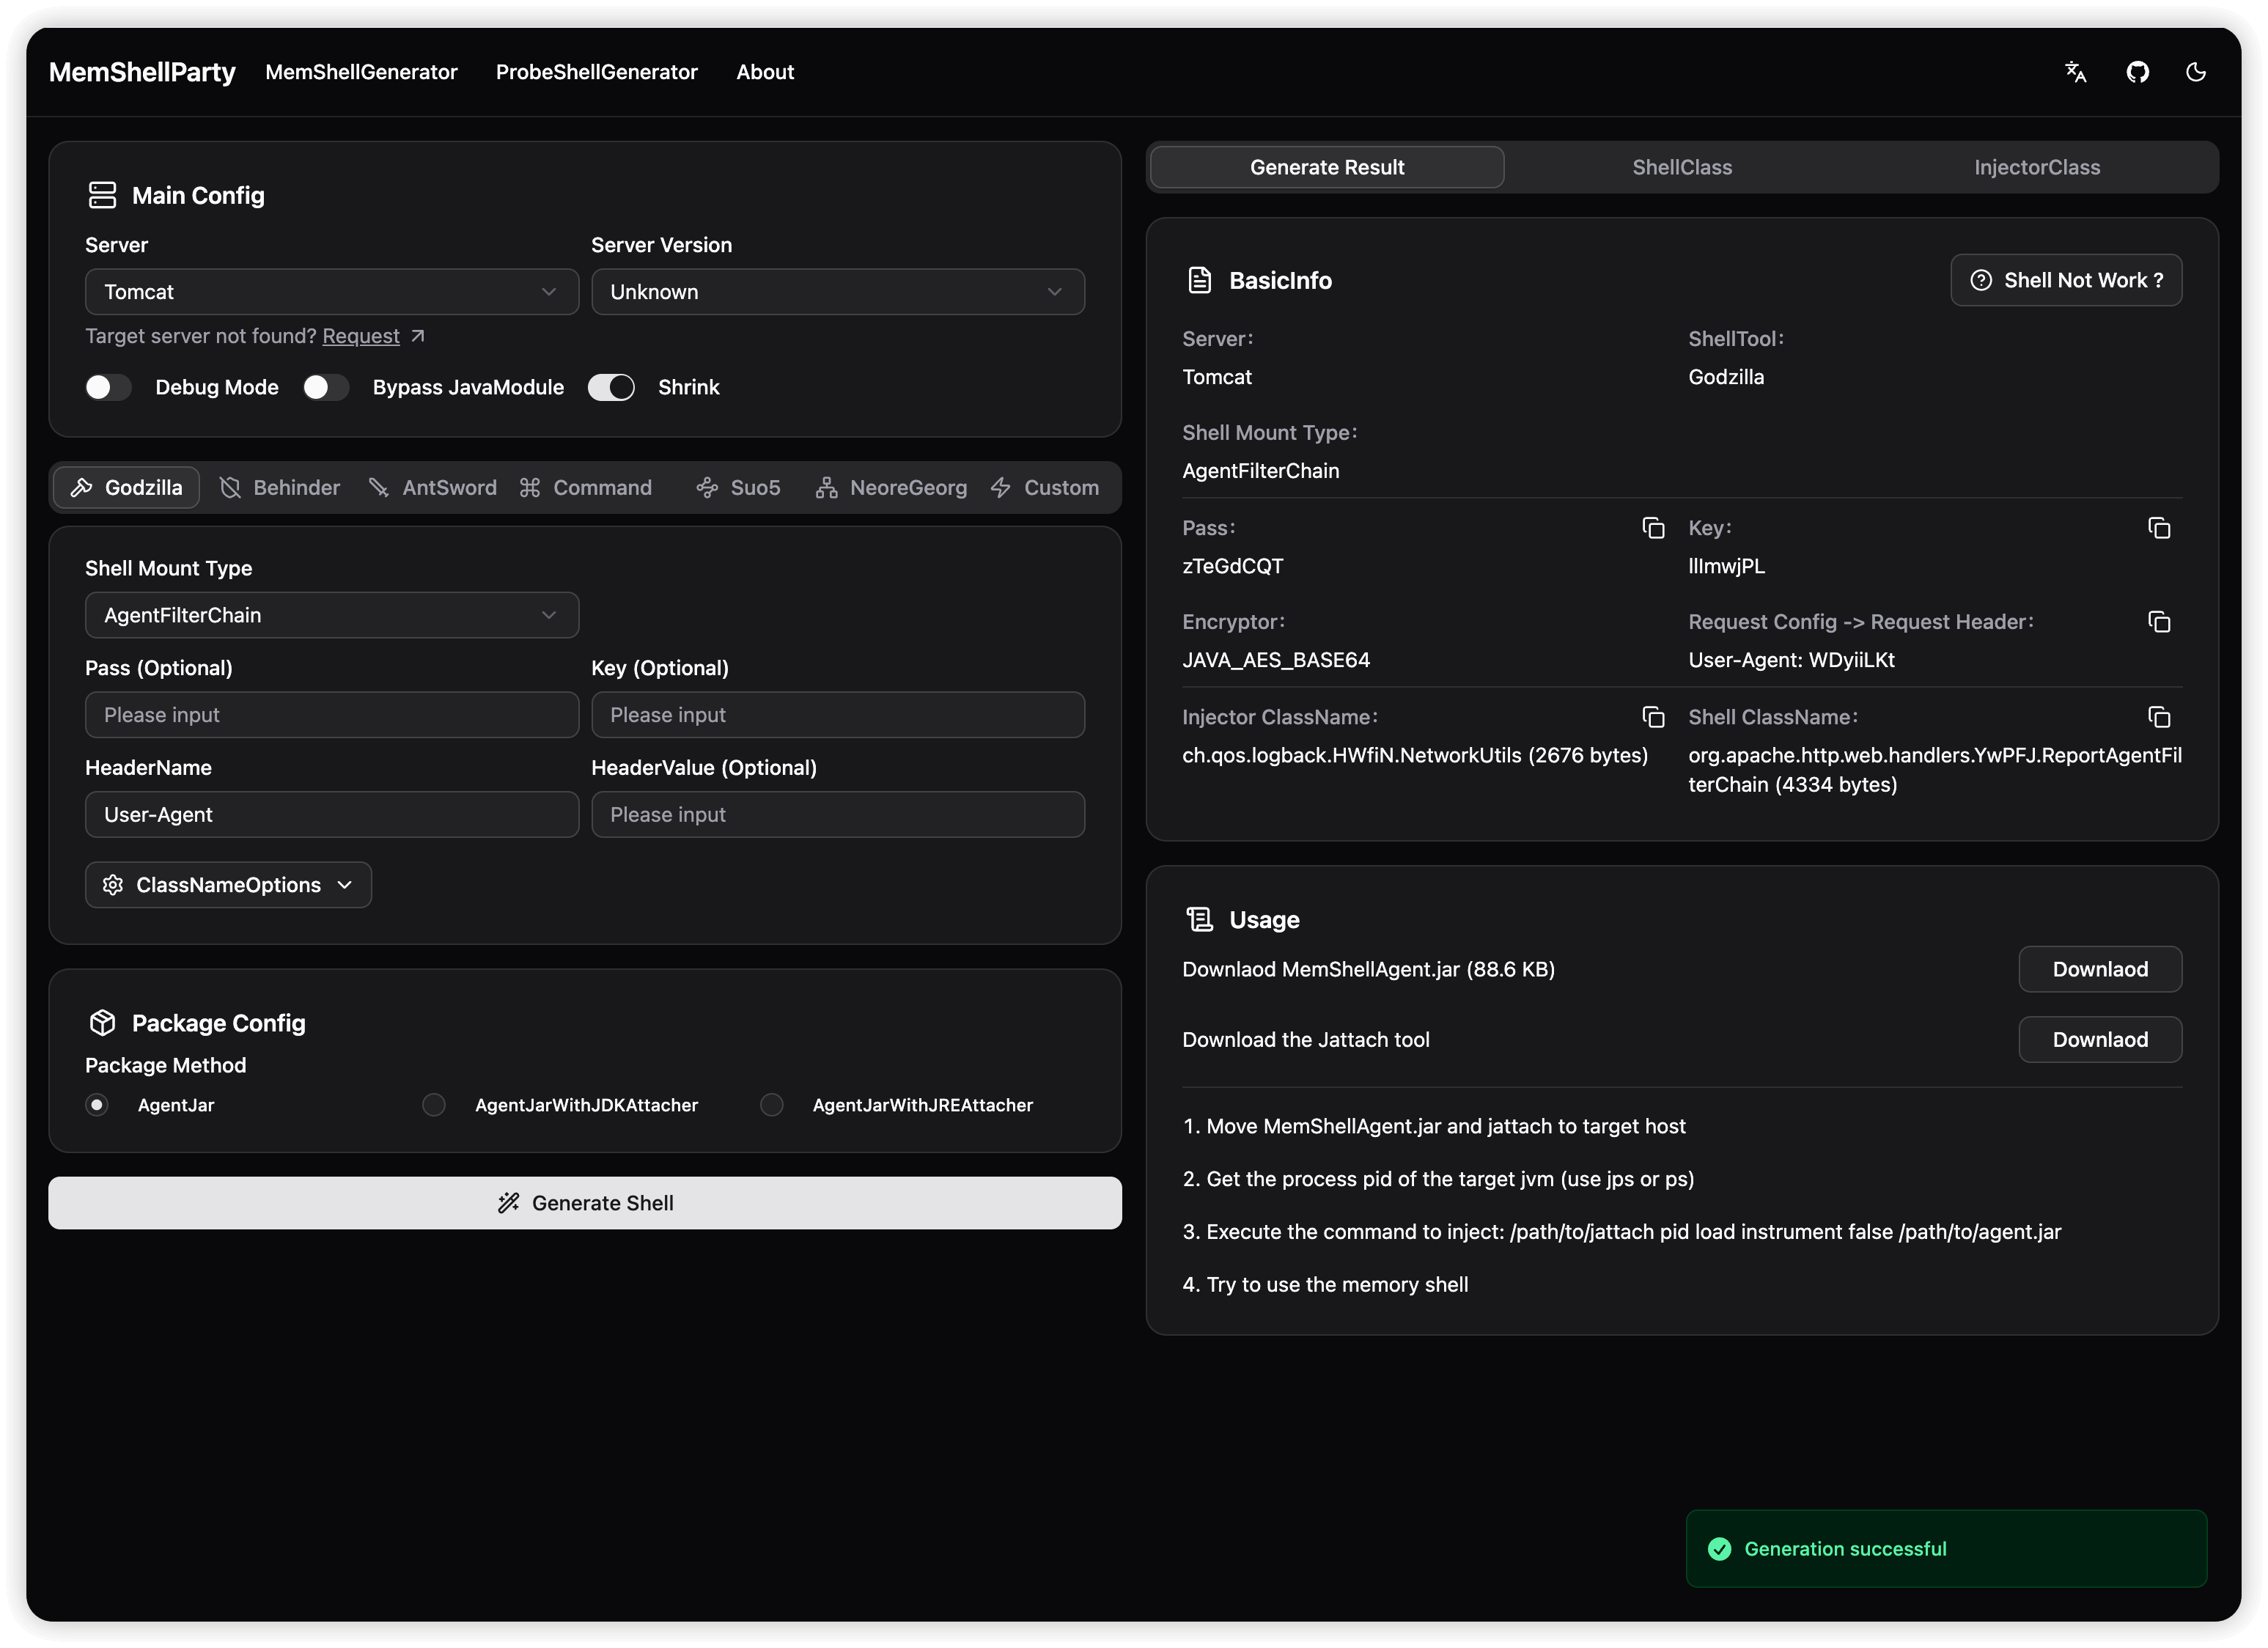 reajason/memshellparty
Java 웹 미들웨어에 특화된 메모리 웜 빠른 생성 도구로, 보안 연구원과 레드팀 구성원의 작업 흐름을 간소화하고 공격 및 방어 효율성을 높이는 데 중점을 둡니다.
 0xrootpls/fritter
EXE, DLL, .NET, VBScript, JScript의 메모리 내 실행을 위한 다형성 셸코드 생성기로, 탐지 회피 및 시그니처 저항을 위해 출력물별·빌드별 무작위화를 제공합니다.
 mythicagents/medusa
동적 함수 로딩, SOCKS5 프록시, 파일 작업, 셸코드 주입, macOS/Windows 포스트 익스플로잇 모듈을 갖춘 Mythic용 크로스플랫폼 C2 에이전트.