gmailc2
 machine1337/gmailc2
완전히 탐지 불가능한 C2 서버: Google SMTP를 통해 통신하여 안티바이러스 보호 및 네트워크 트래픽 제한을 우회합니다.
payload-generationpersistence-mechanismsshellcode+4

 plackyhacker/shellcode-injection-techniques
C# implementations of shellcode injection techniques including classic injection, thread hijacking, process hollowing, and atom bombing, using…
 chvancooten/nimpackt-v1
opsec 및 이익을 위한 Nim 기반 어셈블리 패커 및 셸코드 로더

 sh4hin/gopurple
또 다른 셸코드 실행기로, 엔드포인트 보안 솔루션의 탐지 능력을 평가하기 위한 다양한 기술들로 구성되어 있습니다.
 peterferrie/win-exec-calc-shellcode
calc.exe(x86/x64, 모든 OS/SP)를 실행하는 작은 null-free Windows 셸코드

 exploit-database/exploitdb
exploitdb // 공식 Exploit-Database 저장소
 sslab-gatech/pwn2own2020
여섯 가지 취약점을 연쇄적으로 연결해 Safari를 통해 macOS 커널을 손상시키기
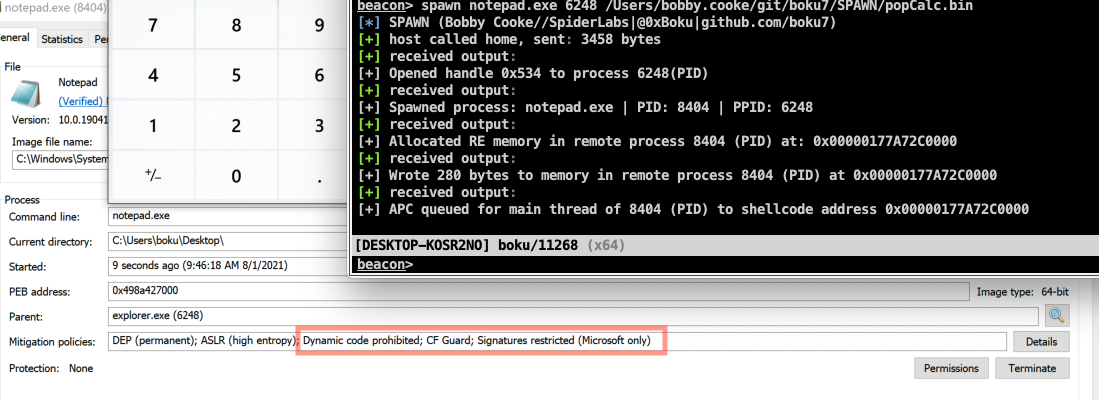 boku7/spawn
희생 프로세스를 생성하고, 쉘코드를 주입하여 페이로드를 실행하는 Cobalt Strike BOF입니다. ACG(Arbitrary Code Guard), BlockDll 및 PPID 스푸핑을 사용하여 희생 프로세스를 생성함으로써 EDR/UserLand 후크를 우회하도록…
 mythicagents/medusa
동적 함수 로딩, SOCKS5 프록시, 파일 작업, 셸코드 주입, macOS/Windows 포스트 익스플로잇 모듈을 갖춘 Mythic용 크로스플랫폼 C2 에이전트.
 boku7/venom
Venom C2는 종속성이 없는 Python3 기반의 Command & Control 프레임워크로, 레드팀 지속성을 위해 설계되었습니다.
 dec0ne/dllnotificationinjection
로컬 및 원격 프로세스에서 DLL 알림 콜백의 개념을 활용하는 새로운 'threadless' 프로세스 인젝션 기술의 POC입니다.
 saadahla/shellcode-hide
이 저장소에는 다음이 포함되어 있습니다: 간단한 셸코드 로더, 인코더(base64 - custom - UUID - IPv4 - MAC), 암호화기(AES), 파일리스 로더(Winhttp, socket)
 maldevel/gdog
Gmail을 C&C 서버로 사용하는 모든 기능을 갖춘 Windows 백도어