
vault
 hashicorp/vault
비밀 관리, 서비스로서의 암호화, 권한 있는 접근 관리를 위한 도구
authentication-authorizationencryption-decryption-toolsidentity-management+5
 projectdiscovery/nuclei
빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
 trufflesecurity/trufflehog
유출된 자격 증명을 찾고, 검증하고, 분석합니다.
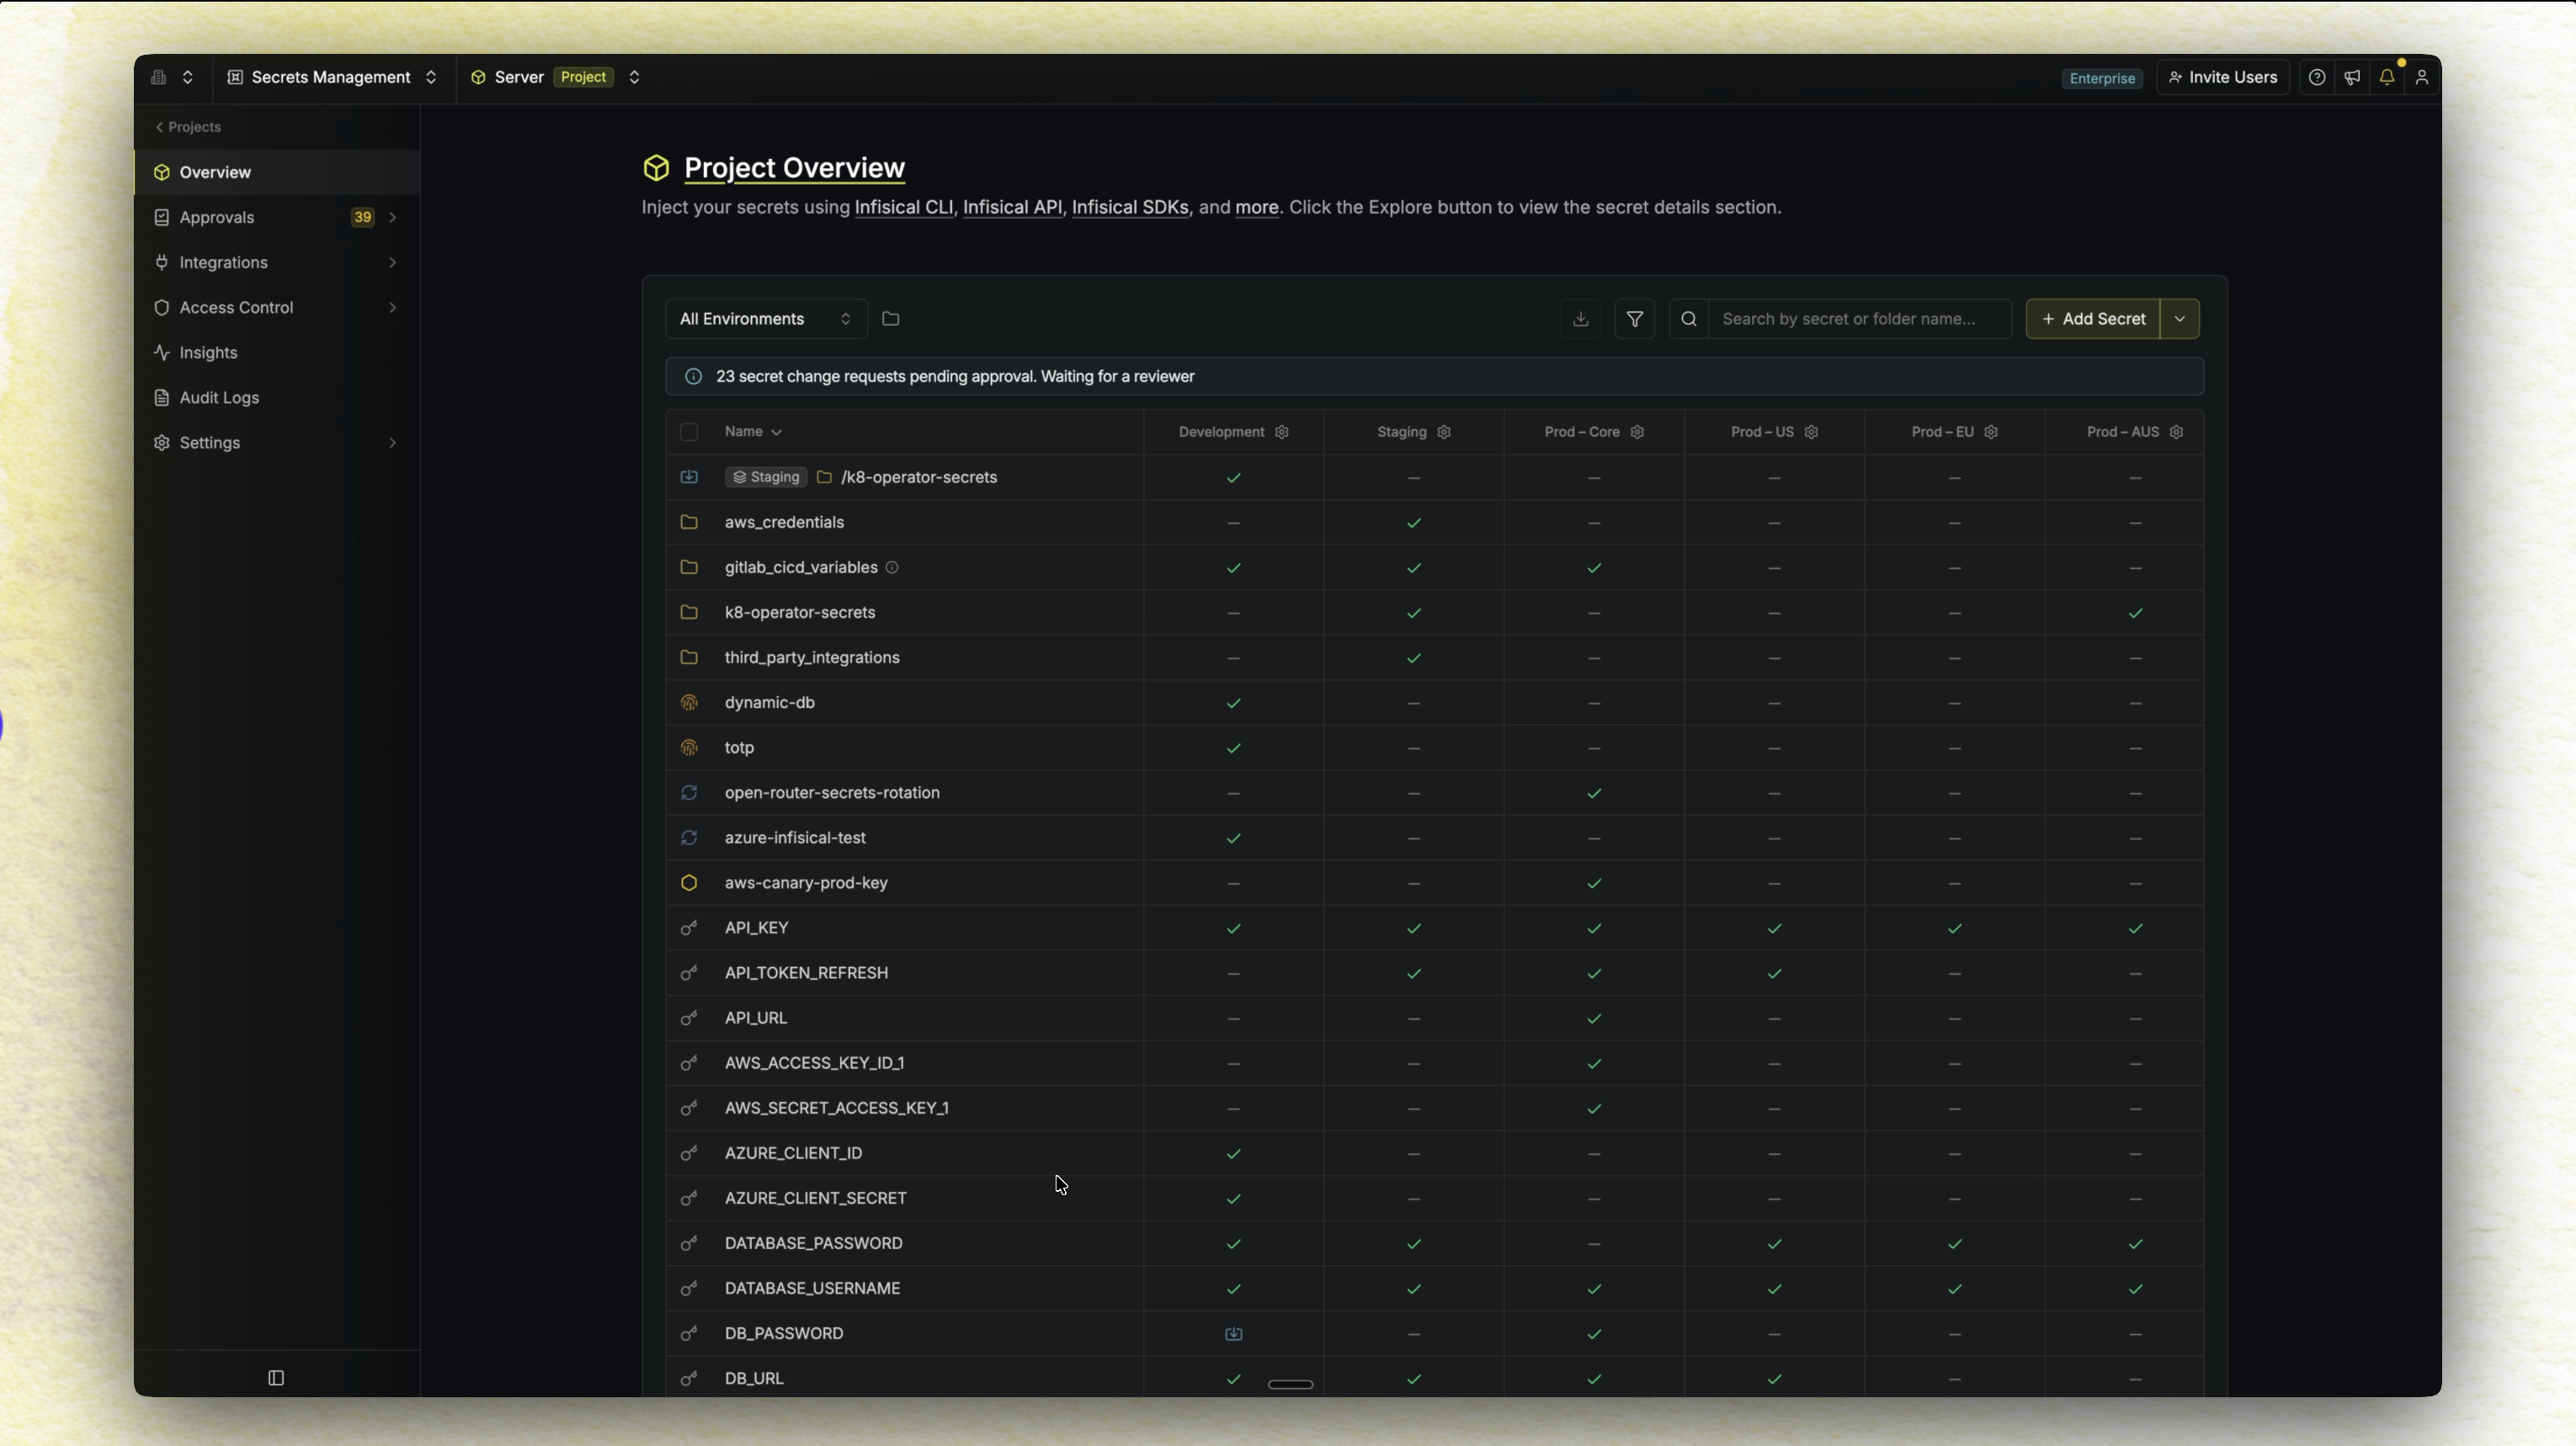 infisical/infisical
Infisical은 비밀(secrets), 인증서 및 특권 접근 관리를 위한 오픈소스 플랫폼입니다.
 aquasecurity/trivy
컨테이너, Kubernetes, 코드 리포지토리, 클라우드 등에서 취약점, 잘못된 구성, 비밀, SBOM을 찾습니다.
 shieldfy/api-security-checklist
API 설계, 테스트, 출시 시 가장 중요한 보안 대책 체크리스트
 getsops/sops
비밀 정보를 관리하기 위한 간단하고 유연한 도구
 nvidia/skillspector
AI 에이전트 스킬용 보안 스캐너. 설치 전에 Claude Code, Codex 및 MCP 스킬에서 취약점, 악성 패턴, 보안 위험, 프롬프트 인젝션, 데이터 유출 및 공급망 위험을 탐지합니다.
 nvidia/openshell
자율 AI 에이전트를 위한 샌드박스 런타임으로, 파일시스템, 네트워크, 프로세스 제약을 강제하는 선언적 YAML 정책과 엔드포인트에 바인딩된 자격 증명 주입을 제공합니다.
 semgrep/semgrep
많은 언어를 위한 경량 정적 분석. 소스 코드처럼 보이는 패턴으로 버그 변종을 찾습니다.
 gitleaks/gitleaks
빠르고 오픈소스인 정적 분석 도구로, Git 저장소, 파일, stdin 스트림에서 비밀번호, API 키, 토큰과 같은 하드코딩된 비밀 정보를 감지하며 사용자 정의 규칙 엔진을 지원합니다.
 anchore/grype
컨테이너 이미지 및 파일시스템을 위한 취약점 스캐너
 vercel-labs/deepsec
대규모 코드베이스용 에이전트 기반 취약점 스캐너. 정규식 매처와 AI 조사를 통해 LLM을 사용하여 탐지하기 어려운 보안 문제를 찾아내며, CI/PR 통합 및 분산 실행을 지원합니다.
 streaak/keyhacks
버그 바운티 프로그램 및 침투 테스트에서 유출된 API 키를 검증하기 위한 명령어 모음입니다. AWS, GitHub, Slack, Twilio 등 80개 이상의 서비스를 다룹니다.
 google/osv-scanner
Go로 작성된 취약점 스캐너로, https://osv.dev에서 제공하는 데이터를 사용합니다.
 bridgecrewio/checkov
인프라를 코드로 관리하는 정적 분석 도구로, Terraform, Kubernetes, CloudFormation, 컨테이너 이미지에서 클라우드 구성 오류, 취약점, 시크릿을 빌드 시점에 탐지합니다.
 ossf/scorecard
OpenSSF Scorecard - 오픈소스 보안 건강 지표