

GhostESP
 ghostesp-revival/ghostesp
ESP32를 위한 오픈소스 무선 연구 플랫폼입니다.
embedded-systems-securitywi-fi-auditingbluetooth-security+8
1.1k8시간 25분 전
 darkflippers/unleashed-firmware
하드웨어 보안 테스트를 위한 Sub-GHz 라디오, NFC/RFID 에뮬레이션, 적외선 및 BadUSB 공격 기능을 지원하는 Flipper Zero용 커스텀 펌웨어.
 rfidresearchgroup/proxmark3
RFID 분석, 에뮬레이션 및 침투 테스트를 위한 하드웨어 도구. 키 복구, 스니핑 및 보안 연구용 스크립팅을 지원하는 125kHz, 13.56MHz 프로토콜(MIFARE, iClass, ISO14443/15693)을 지원합니다.
 newaetech/chipwhisperer
Open-source hardware security toolchain for power trace capture, side-channel analysis, and glitching/fault-injection attacks on embedded devices and…
 iceman1001/chameleonmini-rebooted
Chameleon Mini revE rebooted - Iceman Fork, ChameleonMini는 다재다능한 비접촉식 스마트카드 에뮬레이터 (NFC/RFID)입니다.
 adamlaurie/rfidiot
Python library and tools for exploring RFID/NFC tags and readers: read, write, clone, and analyze supported ACG serial hardware for research and…
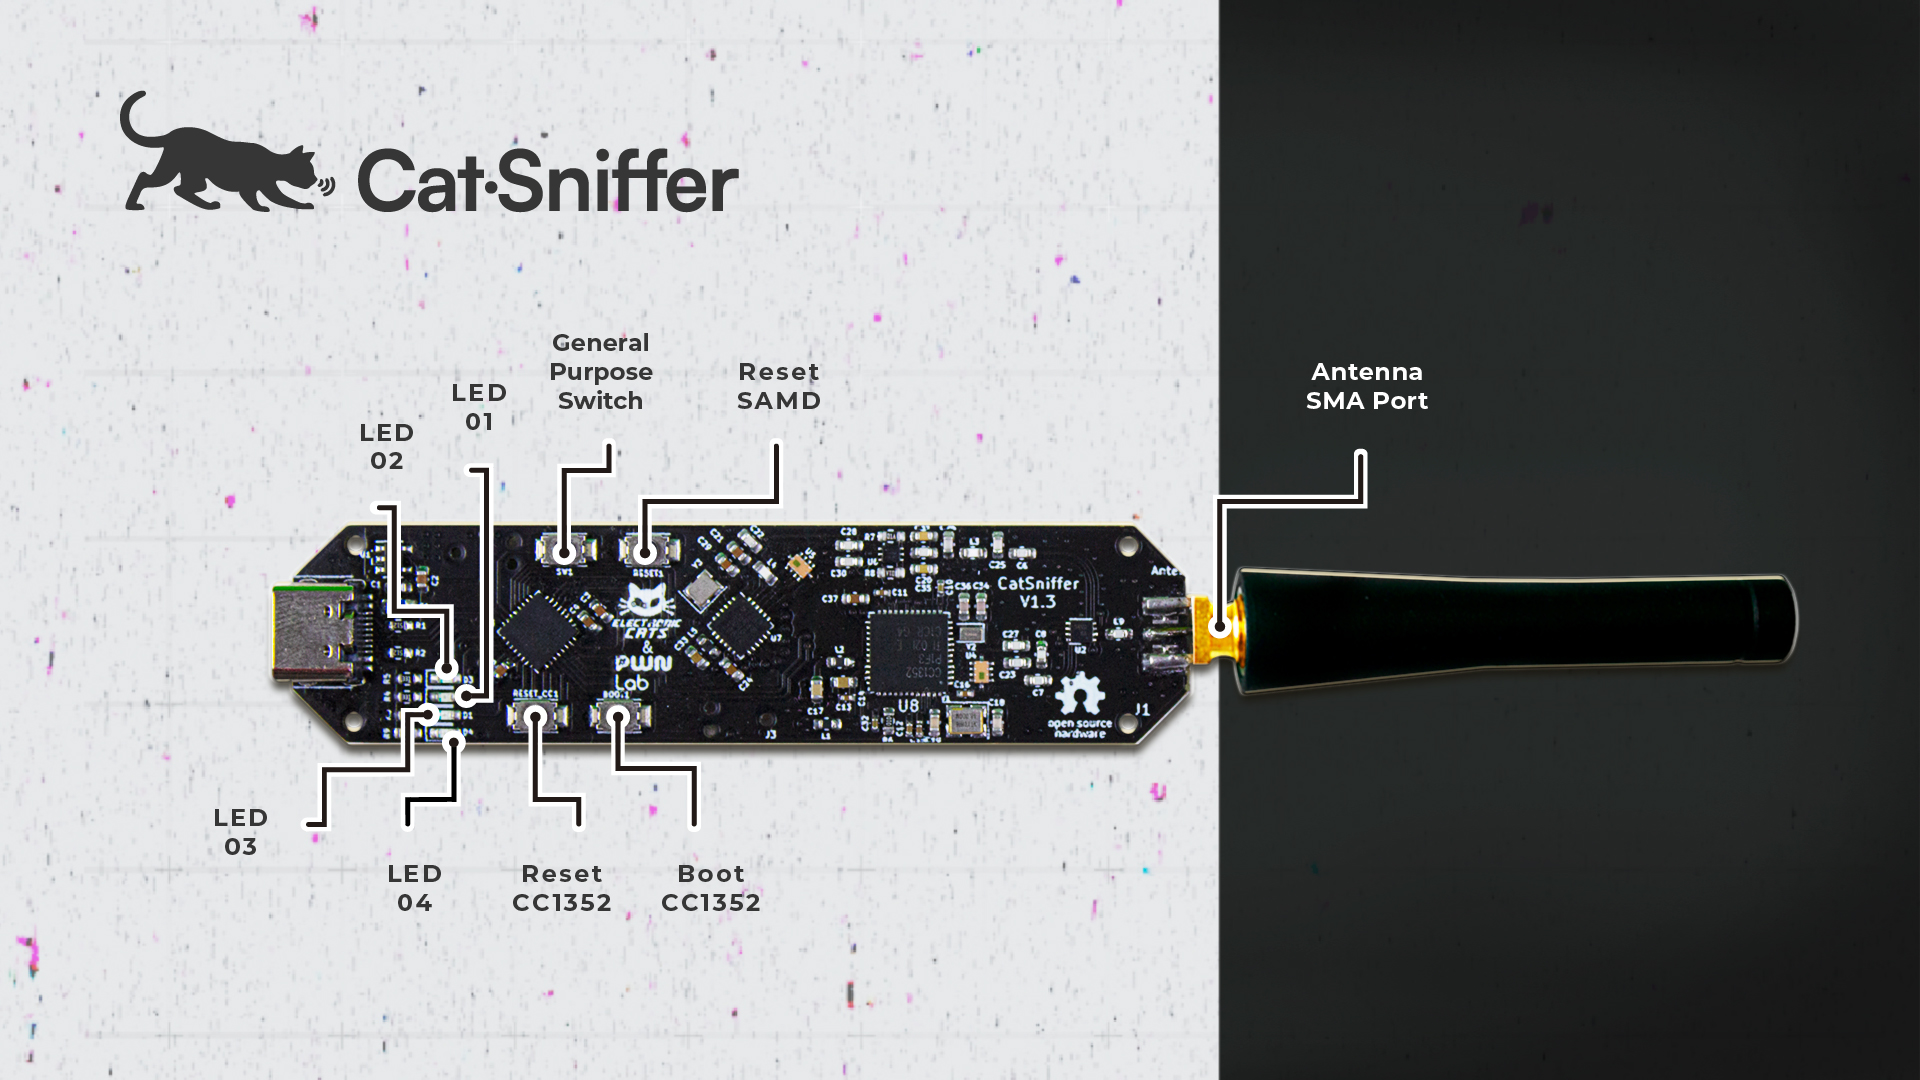 electroniccats/catsniffer
CatSniffer is an original multiprotocol and multiband board for sniffing, communicating, and attacking IoT (Internet of Things) devices using the…
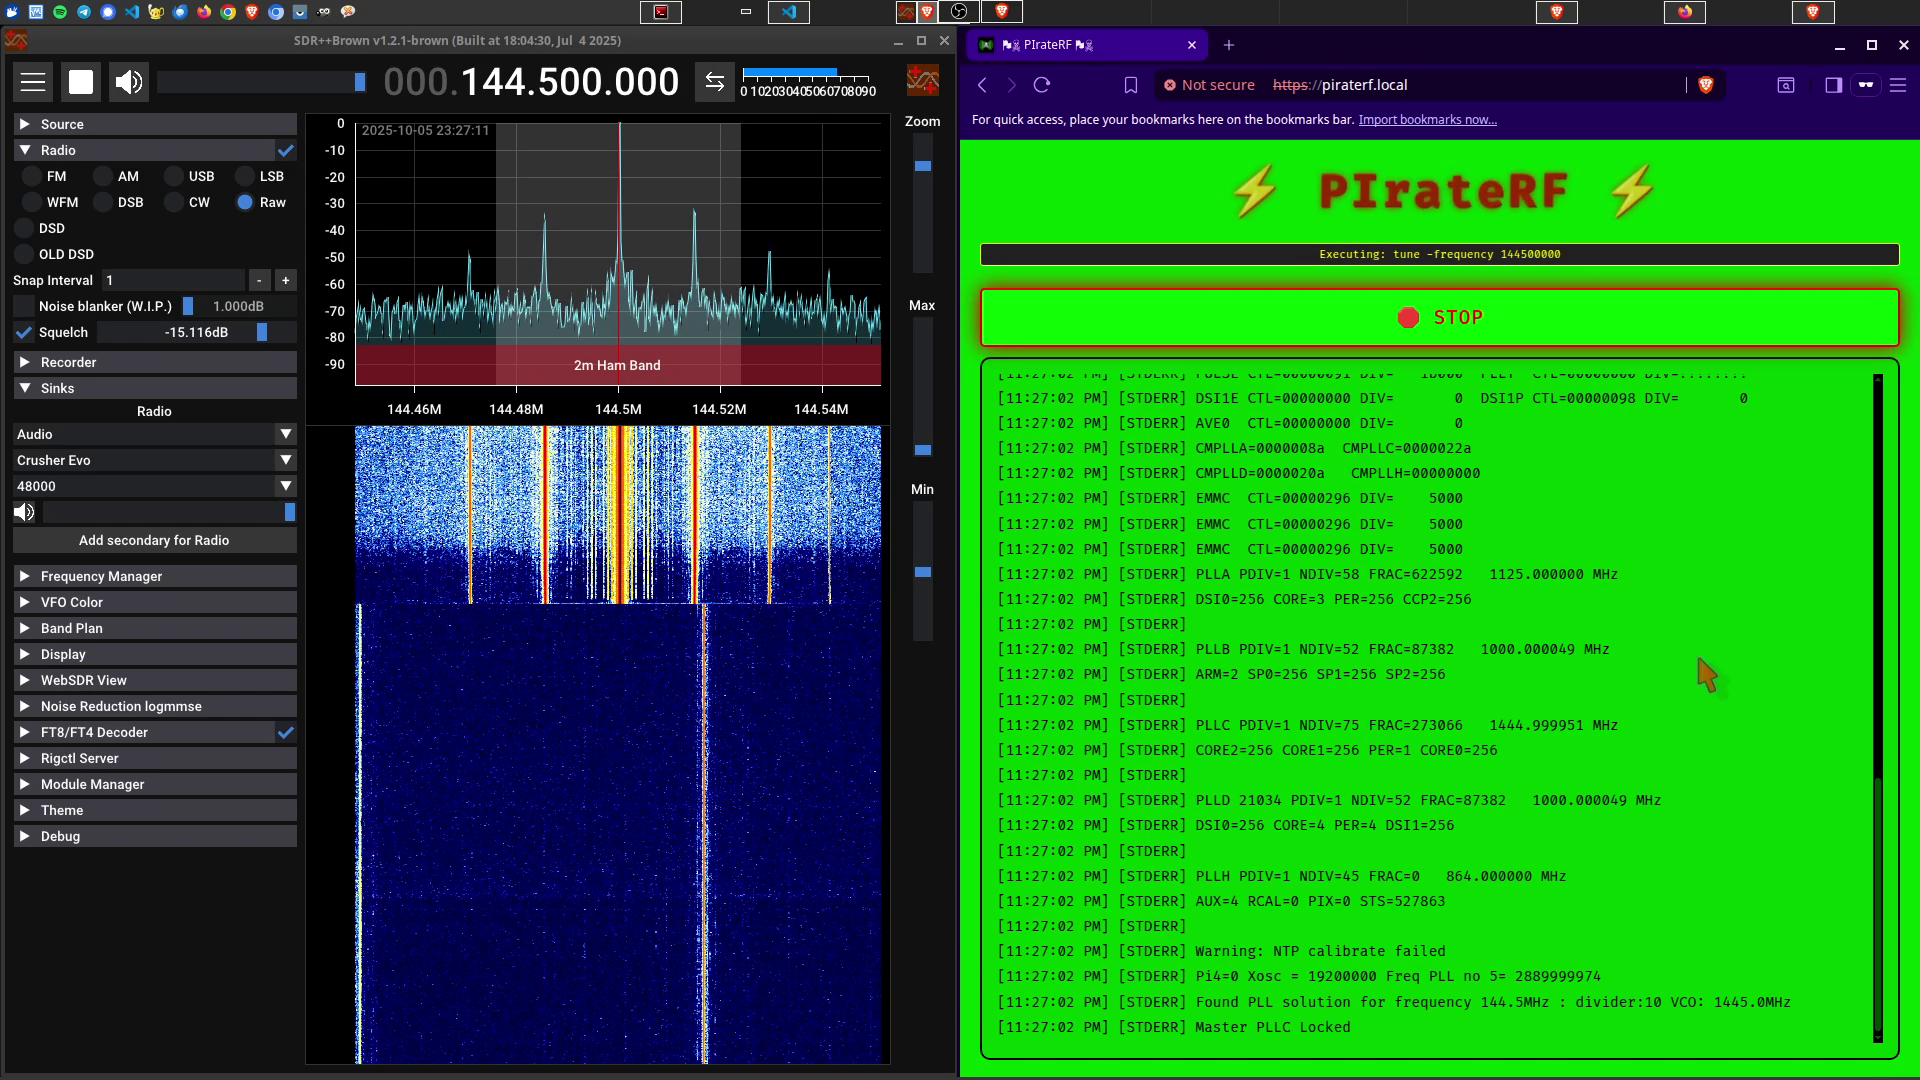 psyb0t/piraterf
PIrateRF는 여러분의 Raspberry Pi Zero W를 자체 WiFi 핫스팟을 생성하는 휴대용 RF 신호 발생기로 변환합니다. 브라우저를 통해 FM 방송부터 디지털 모드까지 모든 것을 제어하세요 - 어디서나 전파를 해킹하세요! 📡⚡
 flipperdevices/flipperzero-firmware
Flipper Zero 펌웨어 소스 코드
 yslxotwod/wifisting
GTK4 무선 보안 툴킷으로, Wi-Fi, Bluetooth, RF, Zigbee, NFC 및 라우터 측 공격을 위한 57개의 독립 실행형 셸 모듈과 MITM, 정찰, 캡처 분석 및 킬체인 자동화를 제공합니다.
 ikarus23/mifareclassictool
MIFARE Classic RFID 태그를 읽기, 쓰기, 분석 등을 위한 Android NFC 앱입니다.
 geo-tp/esp32-bit-pirate
모든 프로토콜을 구사하는 웹 기반 CLI를 갖춘 하드웨어 해킹 도구
 rfidresearchgroup/chameleonultra
NRF52840 기반의 새로운 세대 chameleon은 카드 에뮬레이션 성능을 더욱 안정적으로 만듭니다. 또한 chameleon에 카드를 읽고, 쓰고, 복호화할 수 있는 기능을 부여했습니다.
 greatscottgadgets/hackrf
저비용 오픈소스 소프트웨어 정의 라디오 플랫폼으로, 1MHz~6GHz 범위의 RF 송신, 수신 및 신호 분석을 위한 하드웨어 설계와 펌웨어를 제공합니다.
 at0m-b0mb/specter-flipperzero
Specter — Flipper Zero용 패시브 13.56 MHz NFC 리더/스키머 도청 탐지 스윕. 온보드 NFC 칩을 사용하는 대(對)감시 EMF 미터. 추가 하드웨어 불필요, 전송하지 않음.
 electroniccats/catsniffer-firmware
CatSniffer용 펌웨어 저장소로, BLE, Zigbee, Sub-1 GHz 등을 지원하는 다중 프로토콜 IoT 보안 연구 보드이며, CC1352 및 RP2040 마이크로컨트롤러용 버전별 빌드를 제공합니다.
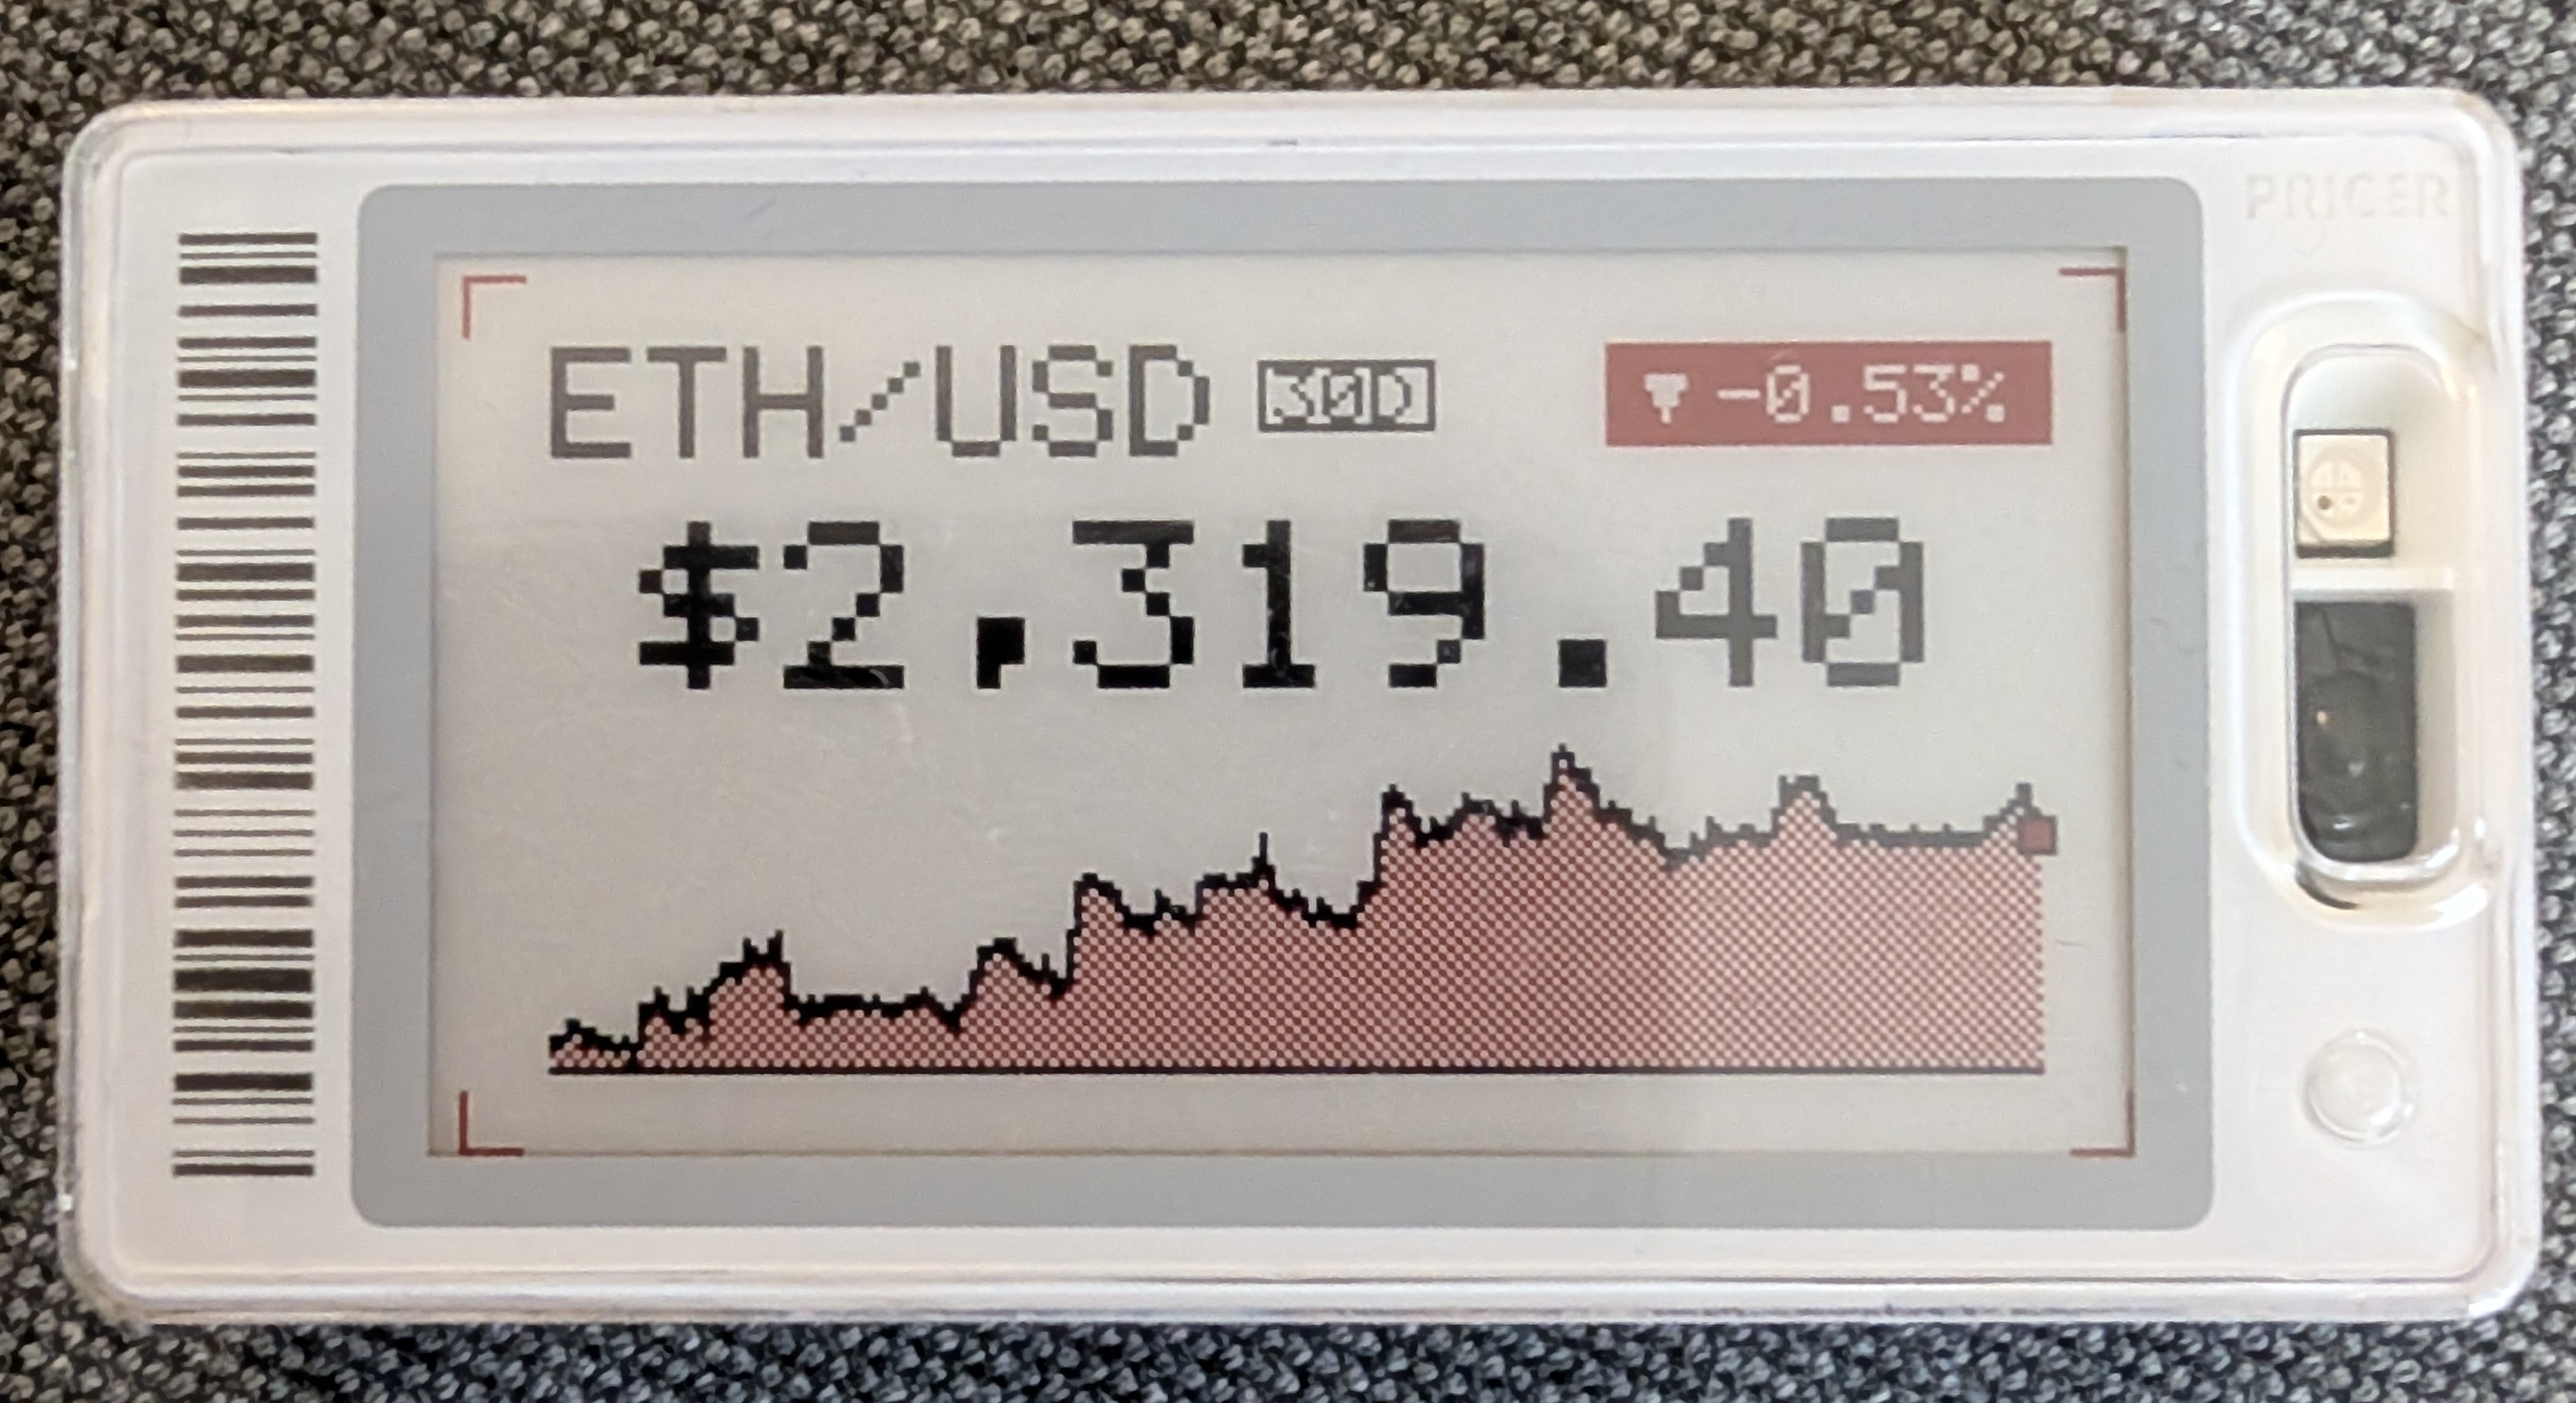 i12bp8/tagtinker
플리퍼 제로(Flipper Zero)용 적외선 전자 선반 라벨(ESL) 프로토콜 연구 앱으로, 맞춤형 이미지 전송, NFC 태그 스캔, IoT 보안 교육을 위한 웹 기반 이미지 준비 기능을 제공합니다.
 brucedevices/firmware
포식자 ESP32 펌웨어