
adPEAS
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
privilege-escalationreconnaissancevulnerability-scanners+6
 user696/mrrat
:mouse: 크로스 플랫폼 Python 2.x 원격 액세스 트로이 목마(RAT)입니다.
 deathshotxd/0xm0ncrush
커널 모드 프로세스 종료기로, 서명된 BYOVD 드라이버를 사용합니다. 모든 Windows 10/11에서 작동합니다. 오프셋 없음, PDB 없음. Rust.
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 capture0x/aws-pentest
IAM 권한 상승, S3 노출, 컴퓨팅, 네트워크, 로깅 및 잘못된 구성 점검을 다루는 30개 모듈을 갖춘 자동화된 AWS 보안 평가 CLI로, Markdown 감사 보고서를 생성합니다.
 hackplayers/evil-winrm
해킹/침투 테스트를 위한 최고의 WinRM 셸
 jm33-m0/emp3r0r
Linux post-exploitation C2 framework with gossip mesh networking, memory-only operations, modular payloads, and OPSEC-focused transport for red team…
 codextf2/screenshotbof
Cobalt Strike를 위한 대체 스크린샷 기능으로, WinAPI를 사용하며 fork & run을 수행하지 않습니다. 스크린샷이 메모리로 다운로드됩니다.
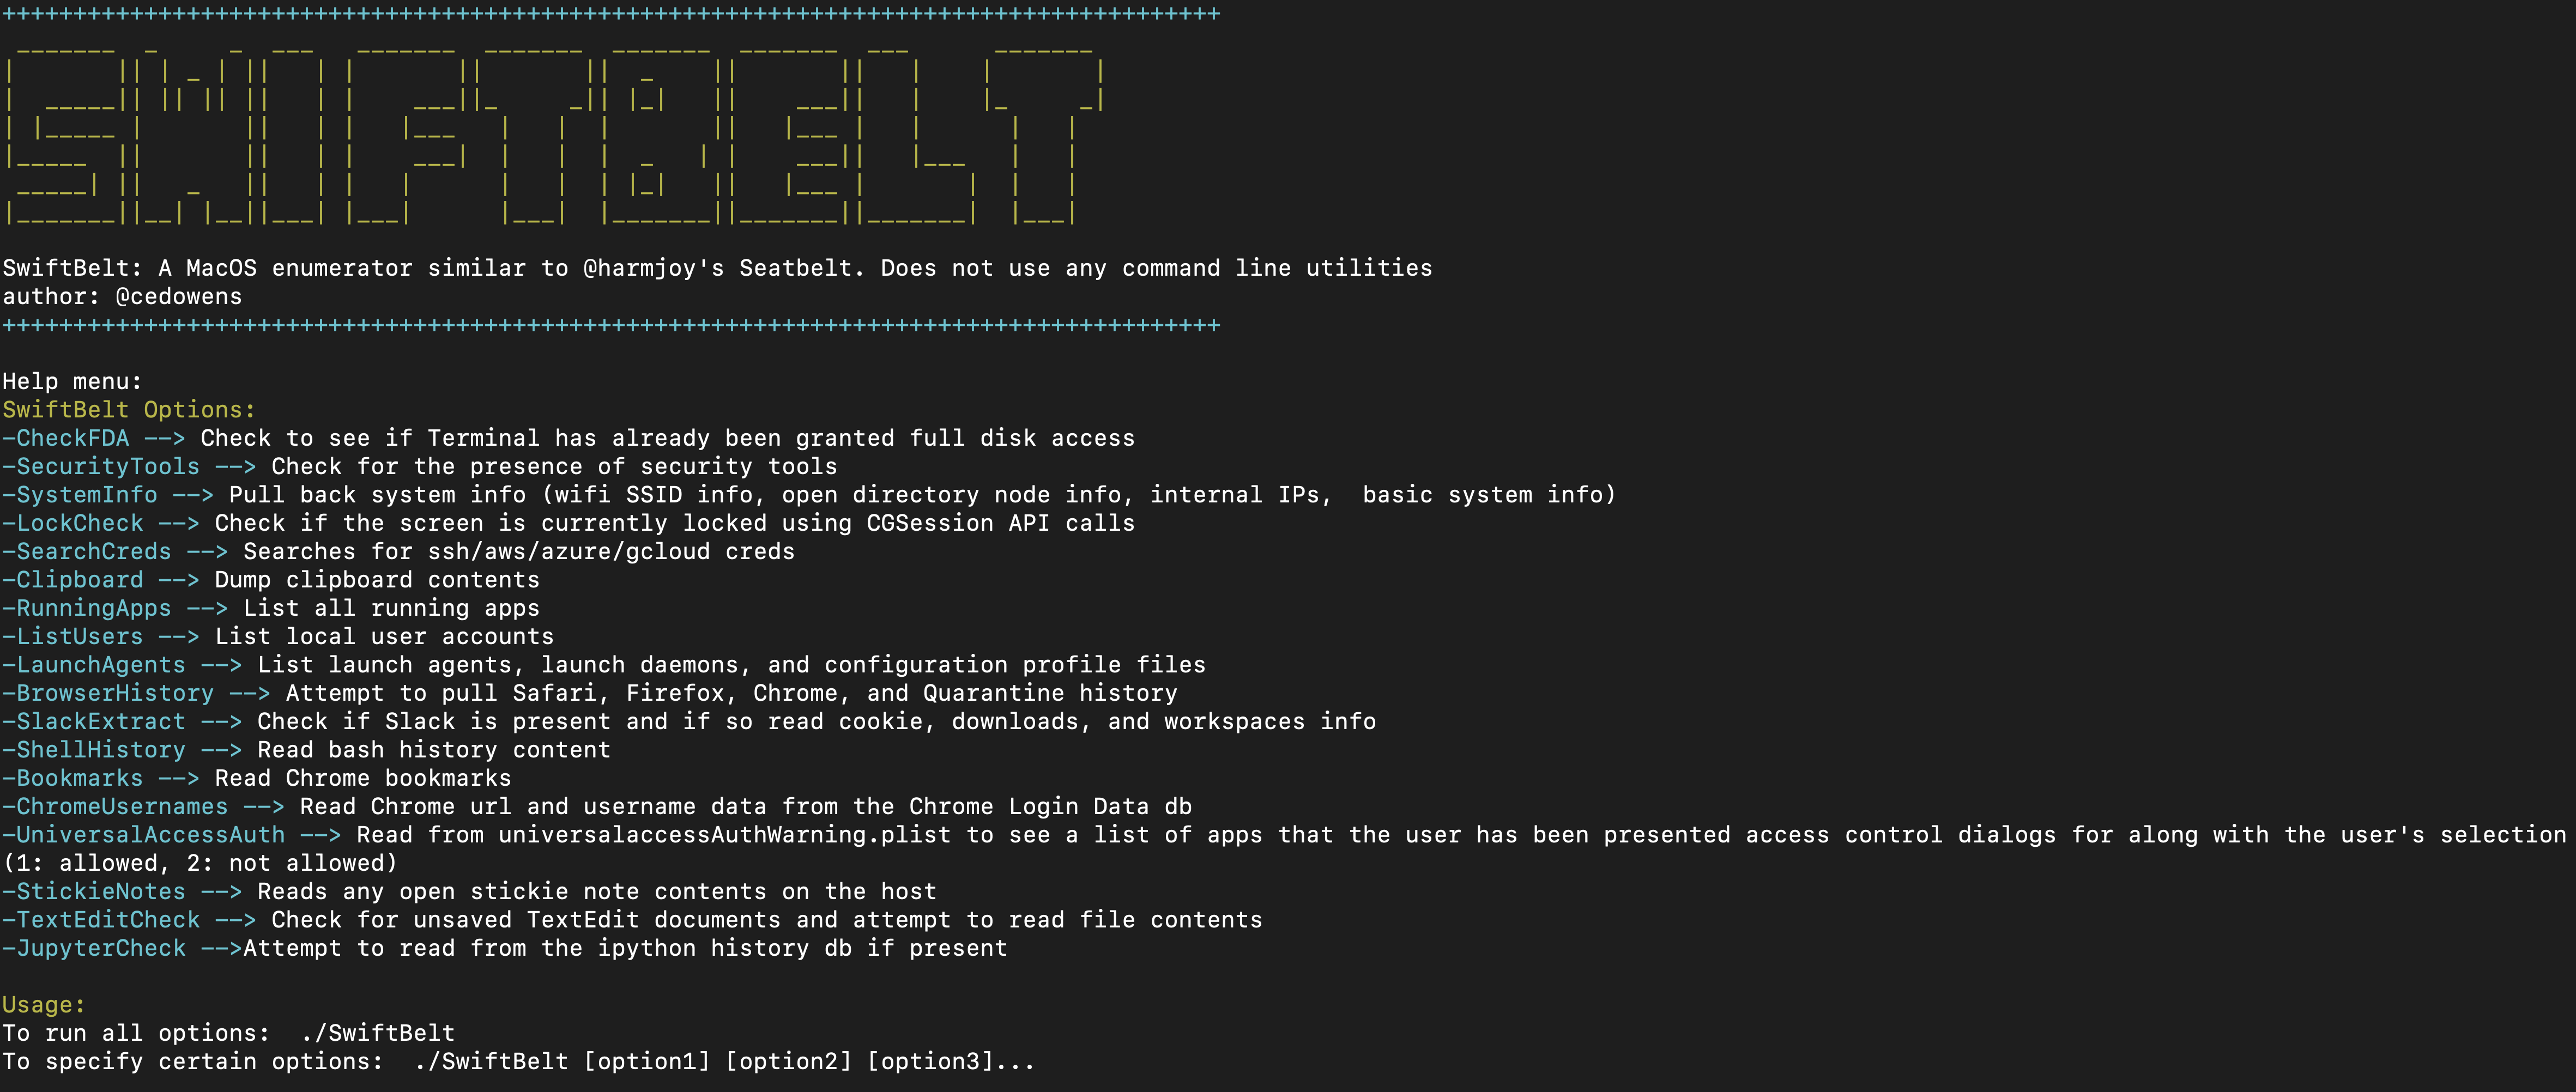 cedowens/swiftbelt
harmjoy의 Windows 기반 Seatbelt 열거 도구에서 영감을 받은 macOS 열거 도구입니다. 저자: Cedric Owens
 anhkgg/pyrat
PyRat,python xmlrpc로 만든 RAT
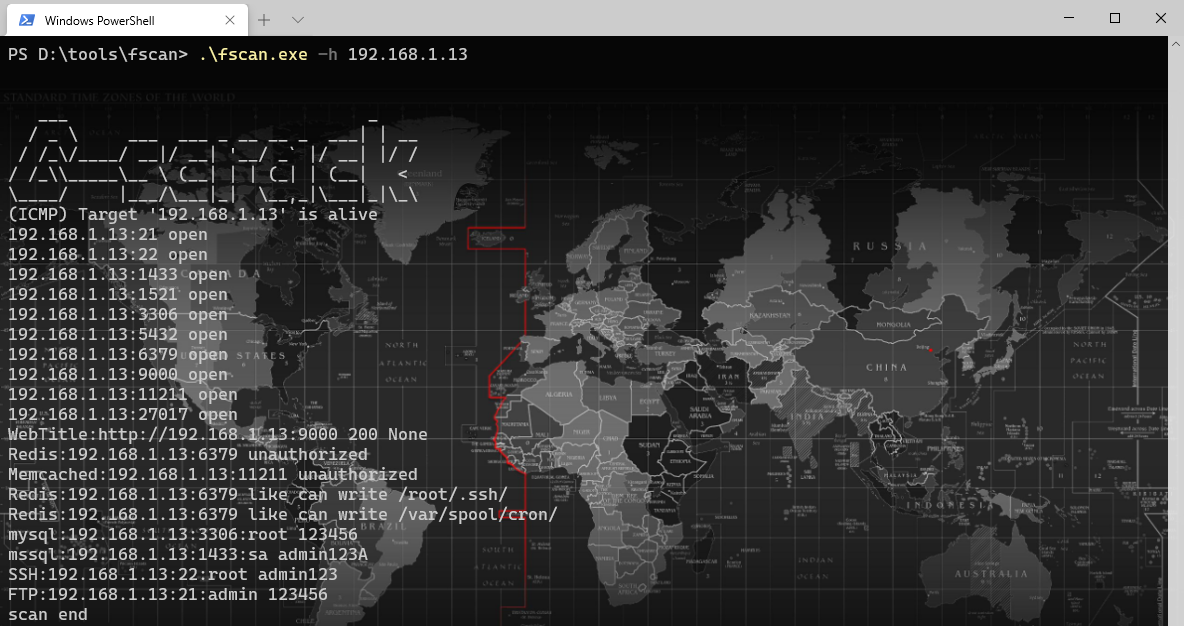 shadow1ng/fscan
내부망 종합 스캔 도구로, 원클릭 자동화 및 전방위 취약점 스캔을 편리하게 지원합니다.
 monoxgas/srdi
Reflective DLL Injection의 셸코드 구현. DLL을 위치 독립적인 셸코드로 변환합니다.
 g13net/lockjaw
Rust teamserver, Zig 임플란트, 간접 시스템 콜, AMSI 우회, reflective/PoolParty 인젝션, 인메모리 BOF 실행, HTTP/DNS 전송을 갖춘 모듈형 Windows C2 프레임워크.
 ghostpack/rubeus
세 머리 개를 길들이려는 중.
 alphaseclab/awesome-rat
RAT 및 C&C 리소스. 250+ 오픈소스 프로젝트, 1200+ RAT/C&C 블로그/비디오.
 owasp/owasp-cstg
AWS, Azure, GCP 및 PaaS 플랫폼에서 열거, 권한 상승, 측면 이동 및 사후 침투를 위한 구조화된 단계를 제공하는 공급업체 중립적인 클라우드 보안 테스트 가이드입니다.
 lame-projects/stratum-c2
클라우드 데드드롭 C2 프레임워크 — RSA-4096 + AES-256-GCM, 5개 클라우드 제공자, Rust 전용 에이전트, P2P 메시, 지속성 엔진, 자격 증명 수집
 machine1337/telegramrat
크로스 플랫폼 텔레그램 기반 RAT로, 텔레그램을 통해 통신하여 네트워크 제한을 우회합니다.