

hacktricks
 hacktricks-wiki/hacktricks
CTF, 실제 애플리케이션, 연구 자료 및 뉴스를 통해 배운 각종 트릭/기법/노하우 등을 찾을 수 있는 페이지에 오신 것을 환영합니다.
osintpassword-crackingprivilege-escalation+11
12.1k
hacktricks-wiki/hacktricksCTF, 실제 애플리케이션, 연구 자료 및 뉴스를 통해 배운 각종 트릭/기법/노하우 등을 찾을 수 있는 페이지에 오신 것을 환영합니다.
 mythicc2profiles/httpx
구성 가능하고 커뮤니티 주도형인 HTTP C2 프로필
 bittersecurity/decepticon
격리된 Kali 샌드박스 내에서 정찰, 익스플로잇, 권한 상승, 측면 이동 및 C2에 이르는 전체 공격 체인을 계획하고 실행하는 자율 LLM 레드팀 에이전트입니다.
 samratashok/nishang
Nishang - 레드팀, 침투 테스트 및 공격 보안을 위한 공격적 PowerShell
 dagowda/notrdp
Havoc C2 플러그인으로, 숨겨진 Windows 데스크톱을 생성하고 이를 브라우저 뷰어로 스트리밍하며, 은밀한 원격 제어를 위해 마우스/키보드 입력을 주입합니다.
 nil0x42/phpsploit
완전한 기능을 갖춘 C2 프레임워크로, 한 줄짜리 PHP 백도어로 웹서버에 은밀히 지속됩니다.

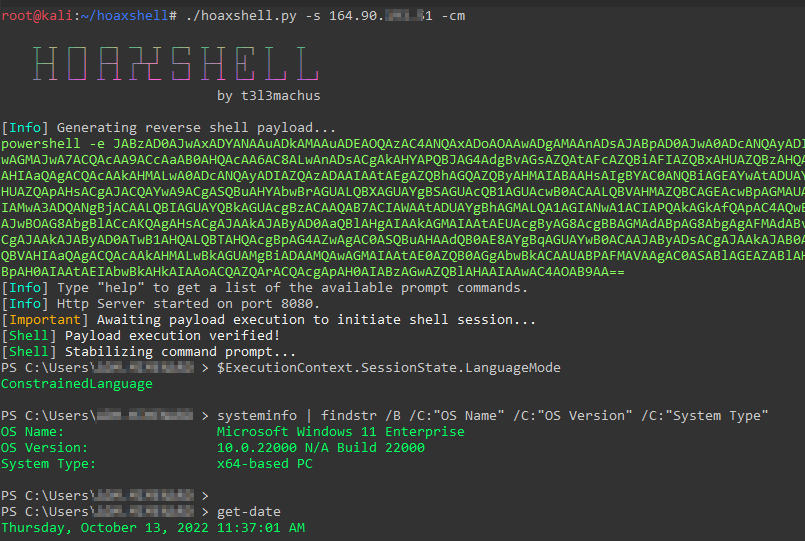 t3l3machus/hoaxshell
http(s) 프로토콜을 악용하여 비콘형 리버스 셸을 구축하는 Windows 리버스 셸 페이로드 생성기 및 핸들러
 its-a-feature/mythic
협업형 멀티플랫폼 레드 팀 프레임워크
 alessandroz/beroot
권한 상승 프로젝트 - Windows / Linux / Mac
 sense-of-security/adrecon
ADRecon은 Active Directory에 대한 정보를 수집하고 대상 AD 환경의 현재 상태에 대한 종합적인 그림을 제공할 수 있는 보고서를 생성하는 도구입니다.
 racoten/reflectivepluginloader
Minimal Windows x64 reflective PE mapper that loads DLLs from memory without LoadLibrary, resolves exports, and dispatches calls through a…
 x3r0day/fud-c2-framework
파일리스 리버스 셸 및 C2 프레임워크로, 직접 시스템 콜, 프록시 터널링, ChaCha20 암호화를 활용하여 AV를 우회합니다.
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
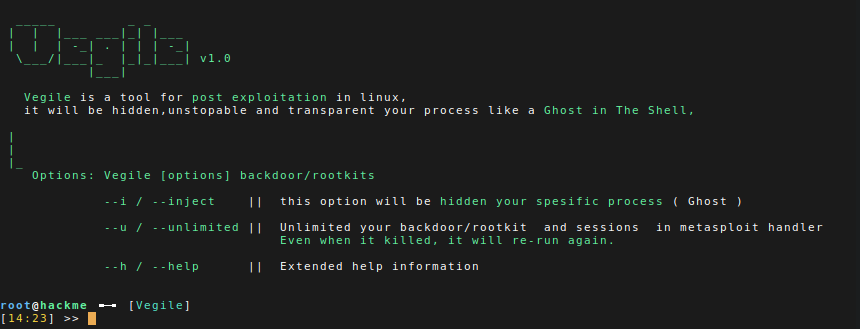 screetsec/vegile
이 도구는 백도어/루트킷을 설정합니다. 백도어가 이미 설정되면 특정 프로세스를 숨기고, Metasploit에서 세션을 무제한 및 투명하게 만듭니다. 심지어 종료되어도 다시 실행됩니다. 항상 다른 프로세스를 실행하는 프로세스가 존재하므로, 이 프로세스는 마치 Ghost…
 crypt0p3g/dpapi-toolkit
Windows DPAPI 아티팩트를 넣으면 형식과 필요한 정확한 마스터 키를 식별하고, 키를 제공하면 복호화합니다. 오프라인, CLI + 웹 UI.

 wattocyber/oscp-notes-2026
OSCP 노트 보관소 + 시험 콕핏 대시보드: 기법 노트 병합, 변수 채움 명령 덱, 머신, 자격 증명, 시험 당일용 런북. MIT.
 user696/mrrat
:mouse: 크로스 플랫폼 Python 2.x 원격 액세스 트로이 목마(RAT)입니다.